Kecerdasan buatan (AI) mengacu pada program komputer yang dirancang untuk melakukan tugas yang biasanya membutuhkan kecerdasan manusia. Ini termasuk pembelajaran, pemecahan masalah, pengambilan keputusan, dan persepsi. Sistem AI menggunakan data dan algoritma besar untuk menganalisis informasi, menyesuaikan perilaku mereka, dan mencapai tujuan tanpa pengawasan manusia yang konstan.

Peningkatan cepat dalam kemampuan AI memungkinkan serangan lanjutan oleh aktor jahat. Penyerang tidak lagi hanya mengandalkan upaya intrusi manual. Mereka memanfaatkan otomatisasi, malware yang digerakkan AI, dan hidup dari taktik tanah (LOTL) yang menyatu dengan aktivitas yang sah. Organisasi harus mengadopsi teknologi yang sama -sama maju untuk bertahan melawan lanskap ancaman baru ini.
Dalam operasi keamanan modern, AI sangat diperlukan. Ini berlaku tidak hanya untuk deteksi anomali tetapi juga untuk mencatat korelasi, klasifikasi malware, deteksi phishing, dan intelijen ancaman. Keuntungan utama terletak pada kecepatan dan skala. AI dapat memproses jutaan peristiwa di seluruh lingkungan terdistribusi dan menyoroti aktivitas yang mencurigakan dalam hitungan menit, sesuatu yang tidak akan pernah bisa dicapai oleh analis manusia.
Tantangan dengan metode deteksi tradisional
Metode deteksi tradisional efektif terhadap ancaman yang diketahui tetapi sering berjuang dengan skala dan kemampuan beradaptasi. Tim keamanan menghadapi tantangan ini:
- Peringatan kelelahan: Pusat Operasi Keamanan (SOC) sering tenggelam dalam ribuan peringatan harian. Sebagian besar adalah positif palsu atau prioritas rendah, tetapi analis harus memeriksanya. Sifat berulang dari karya ini menciptakan kelelahan peringatan, di mana ancaman asli diabaikan atau tidak diperlakukan dengan baik karena kebisingan yang luar biasa. Ini secara langsung berkontribusi pada kelelahan analis dan meningkatkan waktu rata -rata untuk mendeteksi (MTTD).
- Eksploitasi kerentanan yang cepat: Ketika kerentanan baru diungkapkan, aktor ancaman dapat mempersenjatai mereka dalam beberapa hari atau bahkan berjam -jam. Eksploitasi Bukti Konsep (POC) dengan cepat dibagikan di seluruh forum dan diintegrasikan ke dalam botnet atau kit ransomware. Organisasi yang mengandalkan siklus tambalan manual atau pemindai kerentanan tradisional dibiarkan terbuka, seringkali selama berminggu -minggu. Ini memberi penyerang keuntungan yang signifikan.
- Penghindaran melalui proses yang sah: Musuh modern semakin menyembunyikan aktivitas mereka dengan memanfaatkan alat dan metode yang ada di lingkungan target. Ini termasuk hidup dari teknik tanah (LOTL) seperti menyalahgunakan dan mengeksploitasi aplikasi tepercaya, layanan sistem, atau bahkan alat keamanan untuk menutupi perilaku berbahaya. Karena proses ini juga digunakan setiap hari oleh administrator dan aplikasi bisnis, membedakan antara operasi rutin dan penggunaan jahat sangat menantang. Akibatnya, pertahanan berbasis tanda tangan sering gagal.
- Volume data yang luar biasa: Perusahaan besar dapat menghasilkan petabyte log di titik akhir, server, aplikasi, dan layanan cloud. Bahkan dengan pengindeksan dan mesin pencari yang kuat, mengkorelasikan data ini secara real-time hampir tidak mungkin dengan set aturan statis. Kelebihan data ini mengarah ke bintik -bintik buta di mana penyerang dapat bersembunyi.
- Kampanye phishing lanjutan: Phishing tetap menjadi vektor serangan awal yang paling umum untuk malware dan pencurian kredensial. Dengan AI generatif, musuh membuat email yang menarik bebas dari kesalahan tata bahasa dan ketidakkonsistenan. Bagi mata manusia, serangan ini hampir tidak dapat dibedakan dari komunikasi asli.
- Ancaman orang dalam dan kompromi akun: Orang dalam dengan niat jahat atau akun pengguna yang dikompromikan sering beroperasi dalam batas -batas hak akses normal. Kegiatan mereka berbaur dengan proses bisnis yang sah, membuat mereka sulit dideteksi tanpa menetapkan dasar perilaku historis.
- Ancaman nol-hari dan tidak diketahui: Alat keamanan berbasis tanda tangan bergantung pada pola aktivitas jahat yang diketahui. Eksploitasi Zero-Day dan malware polimorfik memotong pertahanan ini dengan terus mengubah kode mereka atau memanfaatkan teknik baru. Akibatnya, para pembela selalu menjadi langkah di belakang.
Bagaimana kecerdasan buatan membantu mengatasi tantangan ini
Dengan skala ancaman cyber hari ini yang ditetapkan, lebih mudah untuk melihat di mana AI membuat tanda. Manfaat AI tidak abstrak atau futuristik; Mereka secara langsung melawan poin rasa sakit yang dihadapi tim keamanan setiap hari. Dari mengurangi kelelahan peringatan hingga mengotomatiskan kepatuhan, AI memperkenalkan kecepatan, akurasi, dan skalabilitas ke daerah -daerah di mana analis manusia sering kali kewalahan.
AI mengatasi tantangan ini dalam beberapa hal:
- Pengurangan dan prioritas kebisingan: Algoritma pembelajaran mesin dapat menyaring peringatan berulang, mengkorelasikan peristiwa terkait, dan memprioritaskan insiden yang menimbulkan risiko paling signifikan. Dengan mengurangi positif palsu, AI memungkinkan analis untuk memfokuskan energi mereka pada peringatan bernilai tinggi alih-alih menyaring kebisingan tanpa akhir.
- Prioritas Kerentanan: Platform manajemen kerentanan yang digerakkan oleh AI melampaui mengidentifikasi tambalan yang hilang. Mereka menilai eksploitabilitas di alam liar, paparan dalam lingkungan organisasi, dan dampak bisnis yang potensial. Ini memungkinkan tim TI untuk memfokuskan upaya remediasi di mana mereka paling kritis, secara efektif mengurangi jendela peluang bagi penyerang.
- Analisis perilaku aktivitas proses yang sah: AI melampaui tanda tangan statis dengan mempelajari seperti apa “normal” untuk alat dan proses yang sah di lingkungan tertentu. AI dapat membangun garis dasar untuk pola penggunaan yang khas, seperti kapan, seberapa sering, dan di bawah konteks apa proses ini dieksekusi. Terus menganalisis penyimpangan dari garis dasar ini menyoroti aktivitas mencurigakan yang mungkin dianggap sebagai operasi TI rutin. Ini membantu mengungkap kegiatan tersembunyi yang menyatu dengan operasi sehari -hari.
- Pemrosesan data yang dapat diskalakan: Tidak seperti sistem tradisional yang berjuang dengan volume log yang berat, model AI dapat menelan dan menganalisis sejumlah besar data terstruktur dan tidak terstruktur secara real-time. Ini memberi para pembela wawasan yang dapat ditindaklanjuti di seluruh infrastruktur, menghilangkan titik -titik buta.
- Deteksi Ancaman Orang Dalam Lanjutan: Pengguna bertenaga AI dan analitik perilaku entitas (UEBA) terus mempelajari kebiasaan karyawan dan sistem. Kegiatan yang mencurigakan, seperti waktu login yang tidak biasa, mengakses set data atipikal, atau eskalasi hak istimewa yang abnormal, secara otomatis ditandai, memungkinkan deteksi proaktif dari ancaman orang dalam.
- Deteksi phishing melalui NLP: Model Natural Language Processing (NLP) dapat mendeteksi niat jahat dalam konten email, bahkan ketika pesan terlihat profesional. Dengan analisis header dan penilaian reputasi pengirim, alat AI mengidentifikasi upaya phishing yang sebaliknya akan melewati filter tradisional.
- Respons Insiden Otomatis: Platform yang ditingkatkan AI-ditingkatkan (orkestrasi keamanan, otomatisasi, dan respons) dapat merekomendasikan atau secara otomatis menjalankan tindakan seperti mengisolasi titik akhir yang dikompromikan atau memblokir alamat IP berbahaya. Ini mengurangi waktu rata -rata untuk merespons (MTTR) dari jam ke menit.
Bagaimana Wazuh mengadopsi kecerdasan buatan untuk pertahanan dunia maya yang lebih kuat
Wazuh adalah platform keamanan bebas dan open source yang menyatukan kemampuan XDR dan SIEM. Ini melindungi beban kerja di lingkungan di tempat, virtual, wadah, dan lingkungan berbasis cloud.
Wazuh mengintegrasikan kemampuan AI dalam berbagai fitur untuk meningkatkan deteksi, investigasi, dan kesadaran situasional. Di bawah ini adalah beberapa cara Wazuh menggunakan AI untuk membuat pertahanan keamanan siber lebih inovatif dan responsif.
Wawasan yang dihasilkan AI dari data keamanan
Platform keamanan mengumpulkan sejumlah besar data, peringatan, pemindaian kerentanan, dan log titik akhir, tetapi analis sering kekurangan waktu untuk mengekstrak pola atau merangkum tren. Konteks yang berharga dimakamkan di dasbor, laporan, dan telemetri mentah. Tanpa wawasan suling, pengambilan keputusan melambat dan ancaman mungkin tergelincir oleh tanpa disadari.
Wazuh memamerkan integrasi Claude 3.5 Haiku melalui AWS Bedrock ke dalam dasbornya di posting blog Memanfaatkan claude haiku di dasbor wazuh untuk wawasan bertenaga llm. Integrasi memerlukan memungkinkan plugin asisten AI dan mengkonfigurasi kredensial AWS IAM. Setelah terhubung, Claude memberikan jawaban kontekstual, bukan hanya cuplikan log mentah. Ini menjembatani kesenjangan antara peringatan dan tindakan dengan menyematkan pengetahuan ahli secara langsung ke dalam alur kerja pemantauan. Integrasi ini menambahkan fitur asisten obrolan ke antarmuka dasbor Wazuh, di mana pengguna dapat menanyakan sistem dalam bahasa alami.
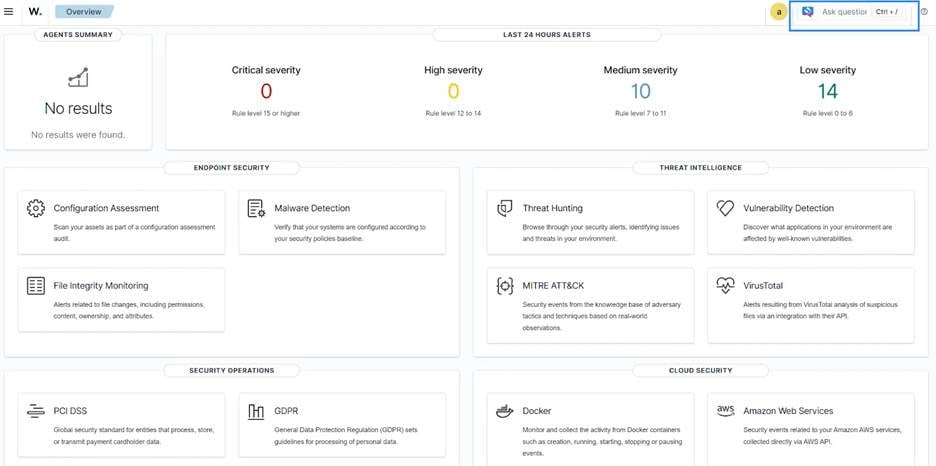
Berikut ini adalah contoh bagaimana AI dapat mengubah data keamanan mentah menjadi wawasan yang dapat ditindaklanjuti:
Respons kerentanan yang dipandu
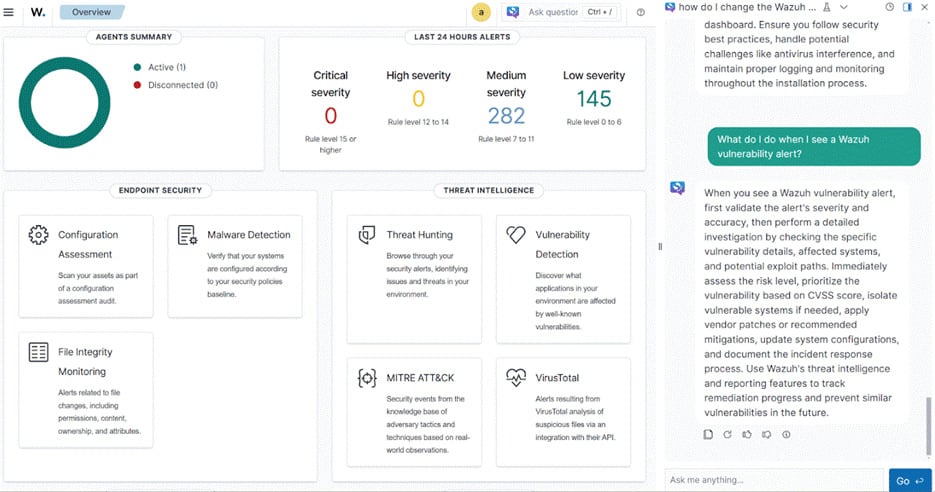
Contoh cepat: “Apa yang harus saya lakukan ketika saya melihat peringatan kerentanan?”
Peringatan kerentanan bisa menjadi luar biasa, terutama tanpa panduan perbaikan yang jelas. Wawasan yang dihasilkan AI memberikan konteks tentang keparahan peringatan, dampak potensial, dan langkah-langkah respons yang direkomendasikan, memungkinkan tim keamanan untuk bertindak dengan cepat dan efektif.
Panduan Konfigurasi Otomatis
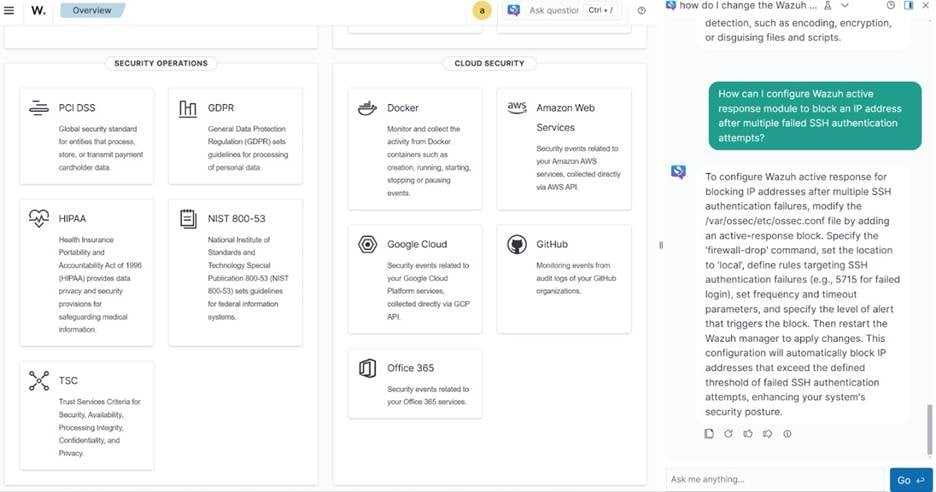
Contoh cepat: “Bagaimana cara mengkonfigurasi respons aktif untuk upaya brute-force?”
Alih -alih menggali dokumentasi, analis dapat meminta AI secara langsung untuk langkah -langkah konfigurasi. Asisten merespons dengan panduan praktis dan dapat ditindaklanjuti tentang pengaturan penanggulangan otomatis seperti memblokir alamat IP atau mengisolasi titik akhir, merampingkan penyebaran pertahanan aktif.
Menjalankan profil kerentanan layanan dan audit kontekstual
Audit jaringan sering mengungkapkan banyak port dan layanan terbuka di seluruh titik akhir. Mengetahui bahwa port terbuka hanyalah bagian dari gambar. Tim keamanan harus memahami layanan apa yang sedang berjalan, apakah mereka telah mengetahui kerentanan, dan bagaimana mereka dapat dieksploitasi. Tanpa konteks ini, layanan terbuka dapat menjadi titik yang lemah, terutama jika mereka menjalankan perangkat lunak yang sudah ketinggalan zaman atau terpapar ke internet yang tidak perlu.
Itu Audit keamanan nmap dan chatgpt dengan wazuh Posting blog menunjukkan bagaimana mengintegrasikan pemindaian NMAP dengan chatgpt memungkinkan analis untuk mengungkap lebih dari sekadar “apa yang terbuka”. Wazuh dapat menjalankan pemindaian NMAP berkala melalui modul pemantauan perintahnya, mengumpulkan output port terbuka dan versi layanan yang sesuai. Data ini kemudian dikirim ke ChatGPT (VIA API), yang mengembalikan informasi yang diperkaya tentang setiap layanan terbuka, termasuk potensi kerentanan dan panduan perbaikan.
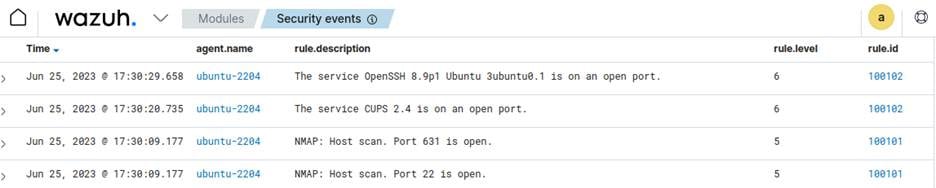
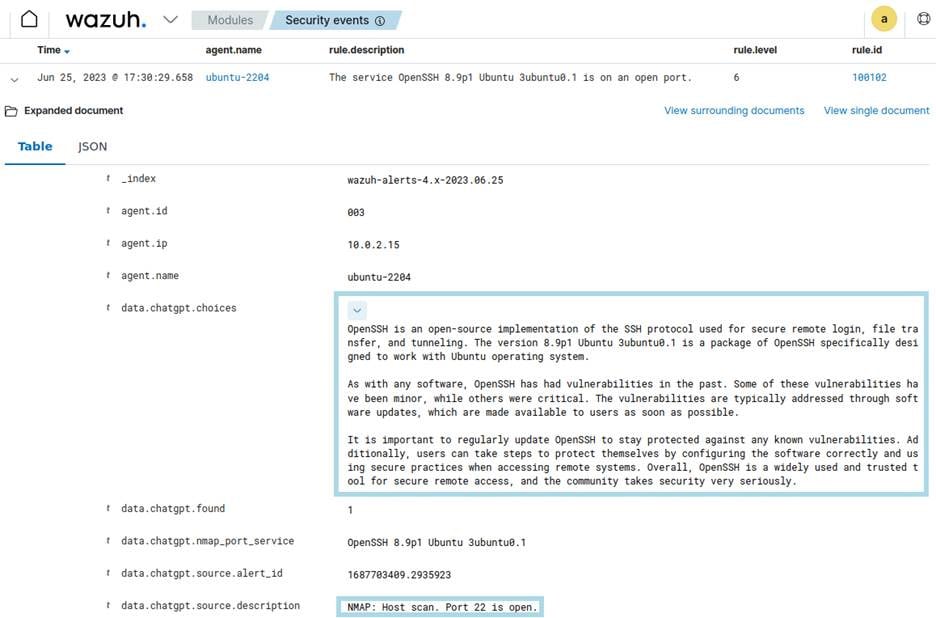
Ini menghasilkan analis mendapatkan bantuan yang dipandu saat menafsirkan peringatan atau perencanaan perencanaan. Dengan mengurangi waktu yang dihabiskan untuk merujuk pada dokumentasi, asisten AI membantu tim keamanan merespons lebih cepat dan percaya diri.
Perburuan ancaman yang ditingkatkan AI
Perburuan ancaman sangat penting untuk mendeteksi serangan tersembunyi yang memotong tanda tangan dan aturan. Namun, melakukannya secara manual di jutaan log adalah sumber daya yang intensif dan membutuhkan analis ahli. Memanfaatkan Kecerdasan Buatan untuk Perburuan Ancaman di Wazuh Posting blog menunjukkan bagaimana Wazuh menggunakan Llama 3 (via Ollama) dengan Vector Embeddings dan Facebook AI kesamaan Pencarian (FAISS) untuk mencari log yang diarsipkan secara semantik.
Alih -alih mengandalkan kecocokan kata kunci, analis dapat meminta dalam bahasa alami, dan sistem mengambil hasil yang relevan secara kontekstual.
Berikut ini adalah contoh bagaimana AI dapat membantu tim keamanan dalam mengungkap ancaman tersembunyi:
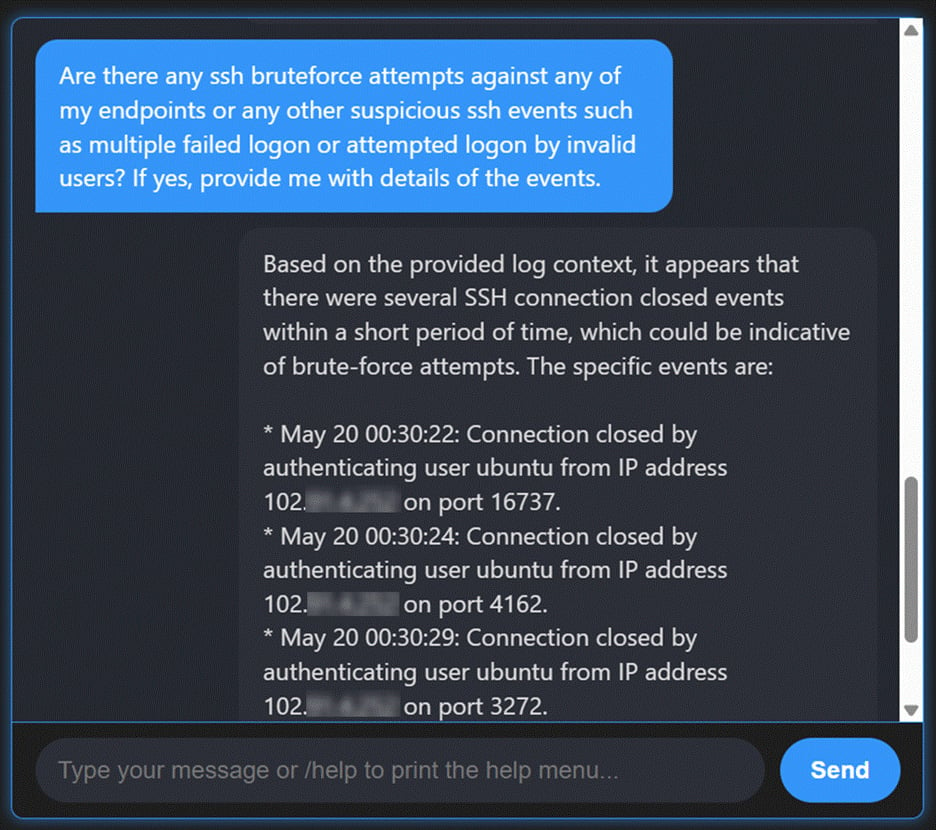
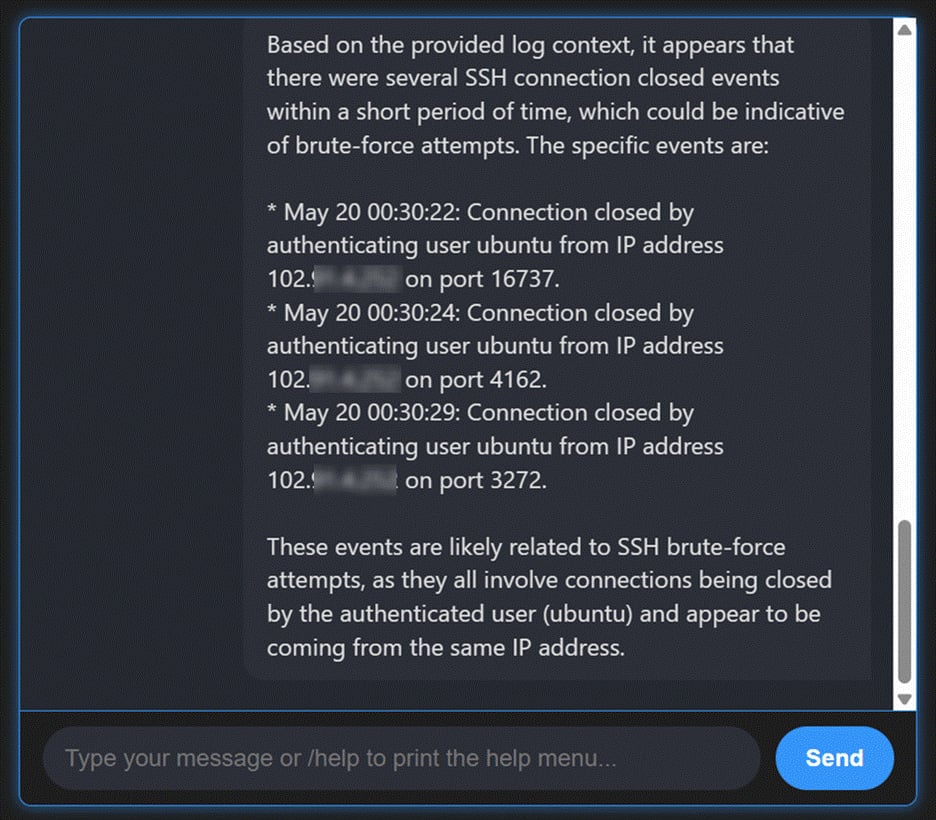
Deteksi intrusi
Contoh cepat: “Identifikasi upaya brute-force SSH minggu lalu.”
Serangan brute-force sering berbaur dengan suara log otentikasi, membuatnya sulit untuk ditangkap dengan pencarian statis.
Dengan perburuan yang ditingkatkan AI, analis dapat meminta log dalam bahasa alami dan dengan cepat mengambil peristiwa yang menunjukkan upaya login yang gagal berulang, menyoroti upaya intrusi yang mungkin diabaikan.
Pemantauan Eksfiltrasi Data
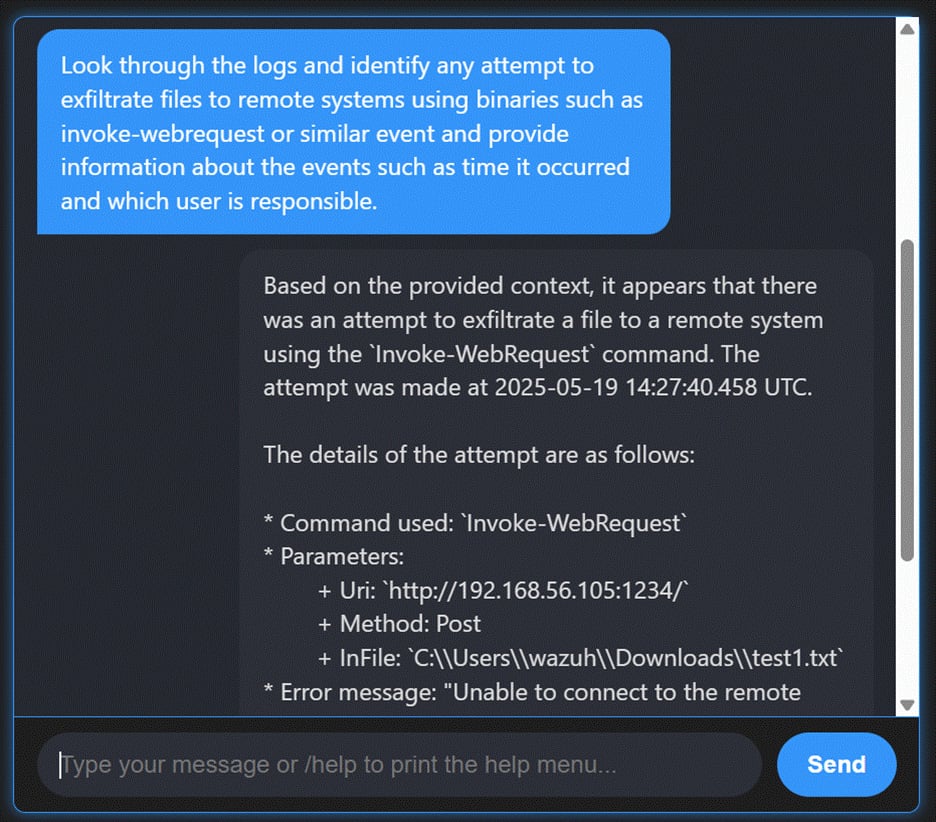
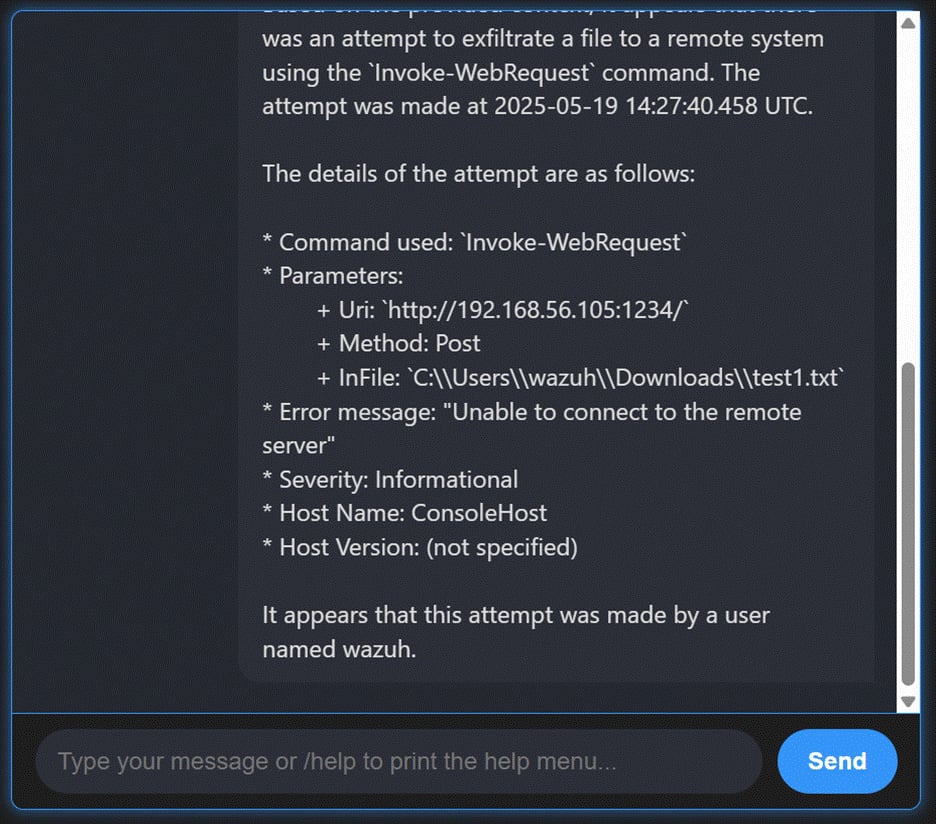
Contoh cepat: “Periksa tanda -tanda exfiltration data.”
Mendeteksi transfer data yang tidak sah membutuhkan menganalisis volume besar log jaringan dan sistem. Perburuan bertenaga AI memungkinkan para analis untuk mencari secara semantik di seluruh data historis, memunculkan anomali seperti transfer file yang tidak biasa atau koneksi keluar yang mencurigakan yang dapat menunjukkan upaya eksfiltrasi.
Pendekatan ini memungkinkan Wazuh mengungkap ancaman yang mungkin lain SE tetap tersembunyi saat mengaktifkan investigasi retrospektif. Dengan menanamkan AI percakapan menjadi alur kerja berburu, Wazuh memberi para analis cara yang efisien untuk mengajukan pertanyaan yang lebih mendalam dan lebih fleksibel dari data mereka.
Layanan Analis Wazuh AI
Karena lebih banyak beban kerja dan infrastruktur pindah ke cloud, tim keamanan berurusan dengan lingkungan yang semakin terdistribusi, permukaan serangan yang lebih besar, dan volume data sistem besar. Pendekatan tradisional untuk pemantauan dan respons dapat berjuang untuk mengimbangi skala dan kompleksitas ini. Di sinilah Analis Wazuh AI menjadi sangat relevan.
Dirancang untuk pengguna Cloud Wazuh, Wazuh AI Analyst adalah fitur yang muncul yang memberi tim keamanan mitra investigasi percakapan.
Meskipun masih dalam tahap awal, ini bertujuan untuk menambah tim keamanan dengan memberikan ringkasan peringatan, pengayaan kontekstual, dan panduan langkah selanjutnya.
Layanan ini menyediakan analisis keamanan otomatis yang digerakkan oleh AI dengan menggabungkan wazuh cloud dengan model pembelajaran mesin canggih. Ini memproses data keamanan pada skala untuk menghasilkan wawasan yang dapat ditindaklanjuti yang memperkuat postur keamanan keseluruhan organisasi.
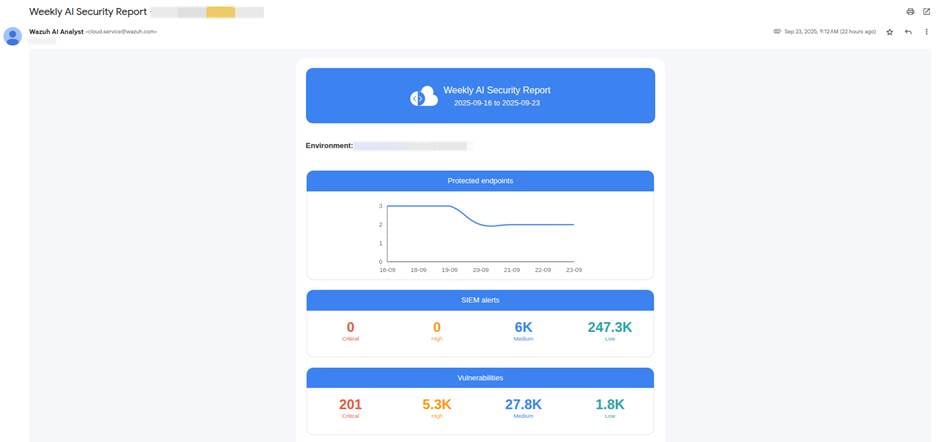
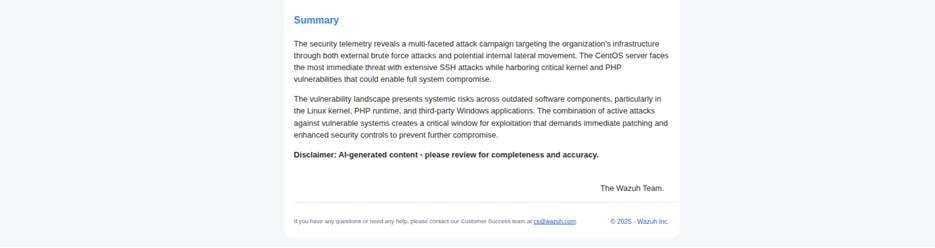
Dengan menanamkan AI ke Wazuh Cloud, organisasi mendapatkan sekutu keamanan yang dapat diskalakan yang tumbuh dengan infrastruktur mereka dan memperkuat kemampuan mereka untuk menanggapi ancaman.
Kesimpulan
Lansekap keamanan siber bergeser dengan cepat. Pembela tidak mampu tetap statis dengan penyerang yang mengadopsi otomatisasi, siluman, dan taktik yang digerakkan AI untuk melebihi pertahanan tradisional. Kecerdasan buatan tidak lagi opsional di lingkungan digital; Ini menjadi lapisan penting pertahanan dunia maya modern.
Dengan mengurangi kebisingan, mengungkap ancaman tersembunyi, dan mempercepat respons, AI memberdayakan tim keamanan untuk tetap di depan musuh.
AI tidak menggantikan keahlian manusia; itu menambahnya. Analis manusia membawa pemikiran kritis, kreativitas, dan konteks yang tidak dapat ditiru oleh mesin. AI, di sisi lain, memberikan kecepatan, skalabilitas, dan konsistensi yang tak tertandingi. Bersama -sama, mereka menciptakan pertahanan berlapis yang cocok dengan kecanggihan ancaman modern.
Wazuh menunjukkan perubahan dalam praktik ini. Perburuan ancaman yang ditingkatkan AI, wawasan cerdas, dan analis Wazuh AI yang muncul untuk pengguna cloud menunjukkan bagaimana AI dapat diintegrasikan ke dalam alur kerja yang memastikan para pembela dapat menangani kompleksitas serangan cyber yang semakin meningkat.
Temukan lebih banyak tentang wazuh dengan menjelajahi mereka dokumentasi dan bergabung dengan pertumbuhan mereka masyarakat profesional.
Disponsori dan ditulis oleh Wazuh.