Peneliti keamanan telah menemukan kerentanan dalam sistem keamanan transportasi udara utama yang memungkinkan individu tak berwenang untuk berpotensi melewati pemeriksaan keamanan bandara dan memperoleh akses ke kokpit pesawat.

Peneliti Ian Carroll Dan Sam Kari menemukan kerentanan di FlyCASS, layanan berbasis web pihak ketiga yang digunakan beberapa maskapai penerbangan untuk mengelola program Known Crewmember (KCM) dan Cockpit Access Security System (CASS). KCM adalah inisiatif Transportation Security Administration (TSA) yang memungkinkan pilot dan pramugari melewati pemeriksaan keamanan, dan CASS memungkinkan pilot yang berwenang menggunakan jumpseat di kokpit saat bepergian.
Sistem KCM, yang dioperasikan oleh ARINC (anak perusahaan Collins Aerospace), memverifikasi kredensial karyawan maskapai melalui platform daring. Prosesnya melibatkan pemindaian kode batang KCM atau memasukkan nomor karyawan, lalu memeriksa ulang dengan basis data maskapai untuk memberikan akses tanpa memerlukan pemeriksaan keamanan. Demikian pula, sistem CASS memverifikasi pilot untuk akses kursi kokpit saat mereka perlu bepergian.
Para peneliti menemukan bahwa sistem login FlyCASS rentan terhadap injeksi SQL, kerentanan yang memungkinkan penyerang memasukkan pernyataan SQL untuk kueri basis data yang berbahaya. Dengan memanfaatkan kelemahan ini, mereka dapat login sebagai administrator untuk maskapai yang berpartisipasi, Air Transport International, dan memanipulasi data karyawan dalam sistem.
Mereka menambahkan karyawan fiktif, “Test TestOnly,” dan memberikan akun ini akses ke KCM dan CASS, yang secara efektif memungkinkan mereka untuk “melewati pemeriksaan keamanan dan kemudian mengakses kokpit pesawat komersial.”
“Siapa pun yang memiliki pengetahuan dasar tentang injeksi SQL dapat masuk ke situs ini dan menambahkan siapa pun yang mereka inginkan ke KCM dan CASS, sehingga mereka dapat melewati pemeriksaan keamanan dan kemudian mengakses kokpit pesawat komersial,” Carroll mengatakan.
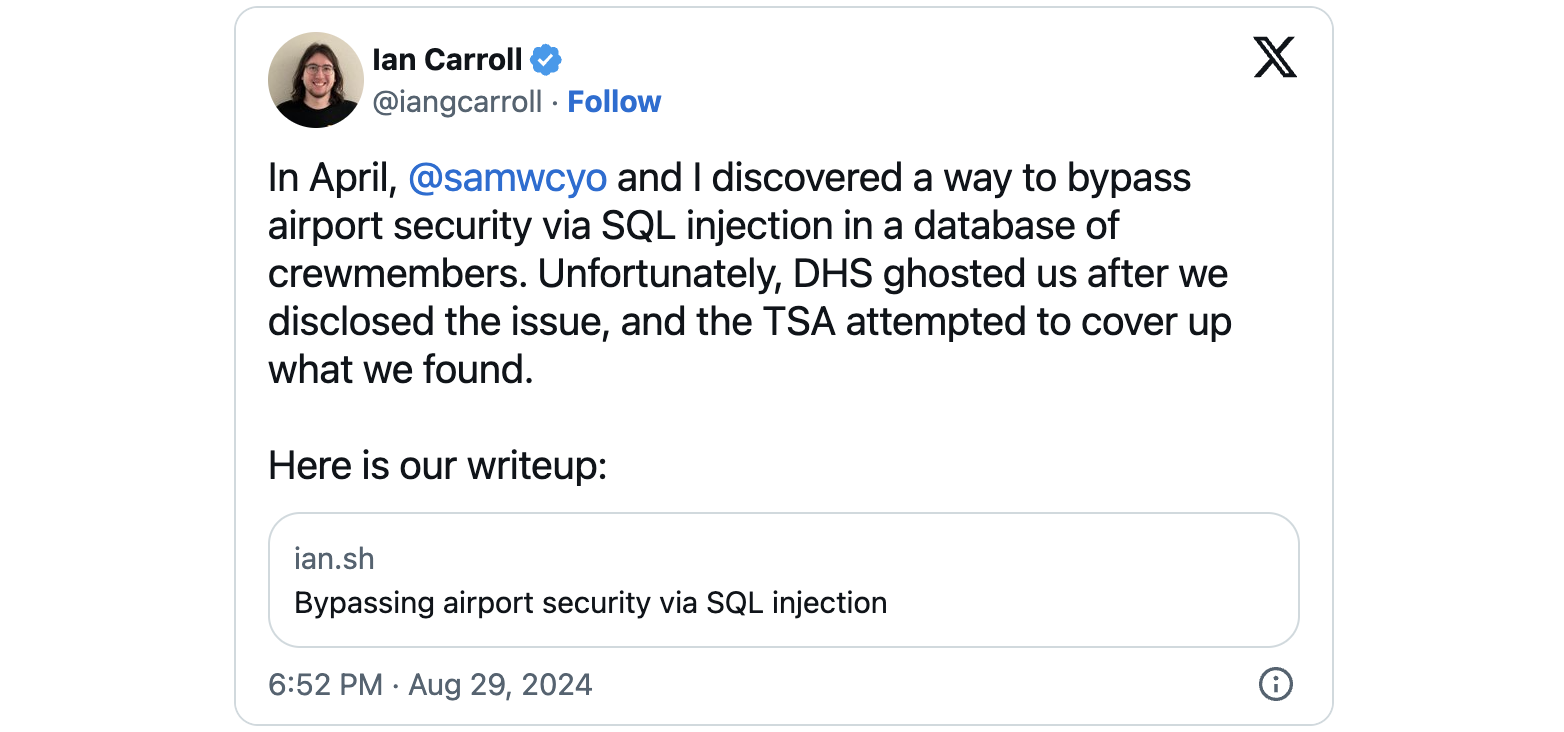
Menyadari beratnya masalah tersebut, para peneliti segera memulai proses pengungkapan, dengan menghubungi Departemen Keamanan Dalam Negeri (DHS) pada tanggal 23 April 2024. Para peneliti memutuskan untuk tidak menghubungi situs FlyCASS secara langsung karena tampaknya situs tersebut dijalankan oleh satu orang dan khawatir pengungkapan tersebut akan membuat mereka khawatir.
DHS menanggapi, mengakui keseriusan kerentanan tersebut, dan mengonfirmasi bahwa FlyCASS telah diputus dari sistem KCM/CASS pada tanggal 7 Mei 2024, sebagai tindakan pencegahan. Segera setelah itu, kerentanan tersebut diperbaiki pada FyCASS.
Namun, upaya untuk lebih mengoordinasikan pengungkapan kerentanan secara aman menemui hambatan setelah DHS berhenti menanggapi email mereka.
Kantor pers TSA juga mengirimkan pernyataan kepada para peneliti yang membantah dampak kerentanan tersebut, dengan mengklaim bahwa proses pemeriksaan sistem akan mencegah akses yang tidak sah. Setelah diberi tahu oleh para peneliti, TSA juga diam-diam menghapus informasi dari situs webnya yang bertentangan dengan pernyataannya.
“Setelah kami menginformasikan hal ini kepada TSA, mereka menghapus bagian situs web mereka yang menyebutkan memasukkan ID karyawan secara manualdan tidak menanggapi koreksi kami. Kami telah mengonfirmasi bahwa antarmuka yang digunakan oleh TSO masih memungkinkan input ID karyawan secara manual,” kata Carroll.
Carroll juga mengatakan bahwa kelemahan tersebut dapat menyebabkan pelanggaran keamanan yang lebih luas, seperti mengubah profil anggota KCM yang ada untuk melewati proses pemeriksaan apa pun untuk anggota baru.
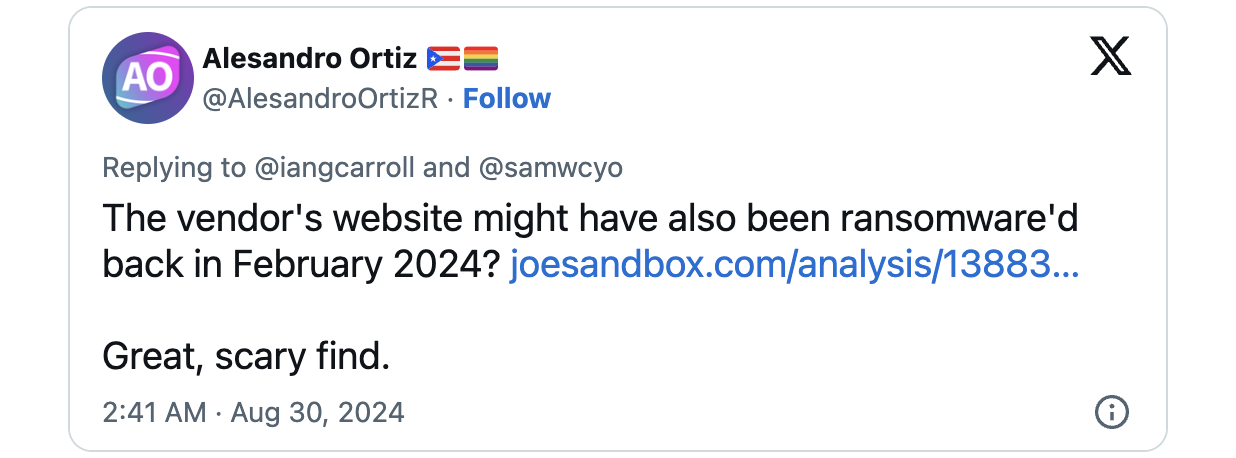
Setelah laporan peneliti tersebut dirilis, peneliti lain bernama Alessandro Ortiz menemukan bahwa FlyCASS tampaknya telah mengalami serangan ransomware MedusaLocker pada bulan Februari 2024, dengan Analisis Joe Sandbox menampilkan file terenkripsi dan catatan tebusan.
“Pada bulan April, TSA menyadari adanya laporan bahwa kerentanan dalam basis data pihak ketiga yang berisi informasi awak pesawat telah ditemukan dan bahwa melalui pengujian kerentanan tersebut, nama yang belum diverifikasi telah ditambahkan ke daftar awak pesawat dalam basis data tersebut. Tidak ada data atau sistem pemerintah yang disusupi dan tidak ada dampak keamanan transportasi yang terkait dengan aktivitas tersebut,” kata sekretaris pers TSA R. Carter Langston kepada BleepingComputer.
“TSA tidak hanya mengandalkan basis data ini untuk memverifikasi identitas awak pesawat. TSA memiliki prosedur untuk memverifikasi identitas awak pesawat dan hanya awak pesawat yang terverifikasi yang diizinkan mengakses area aman di bandara. TSA bekerja sama dengan para pemangku kepentingan untuk mengurangi risiko terhadap kerentanan siber yang teridentifikasi.”
BleepingComputer juga menghubungi DHS hari ini, tetapi juru bicaranya tidak bisa langsung dihubungi untuk dimintai komentar.