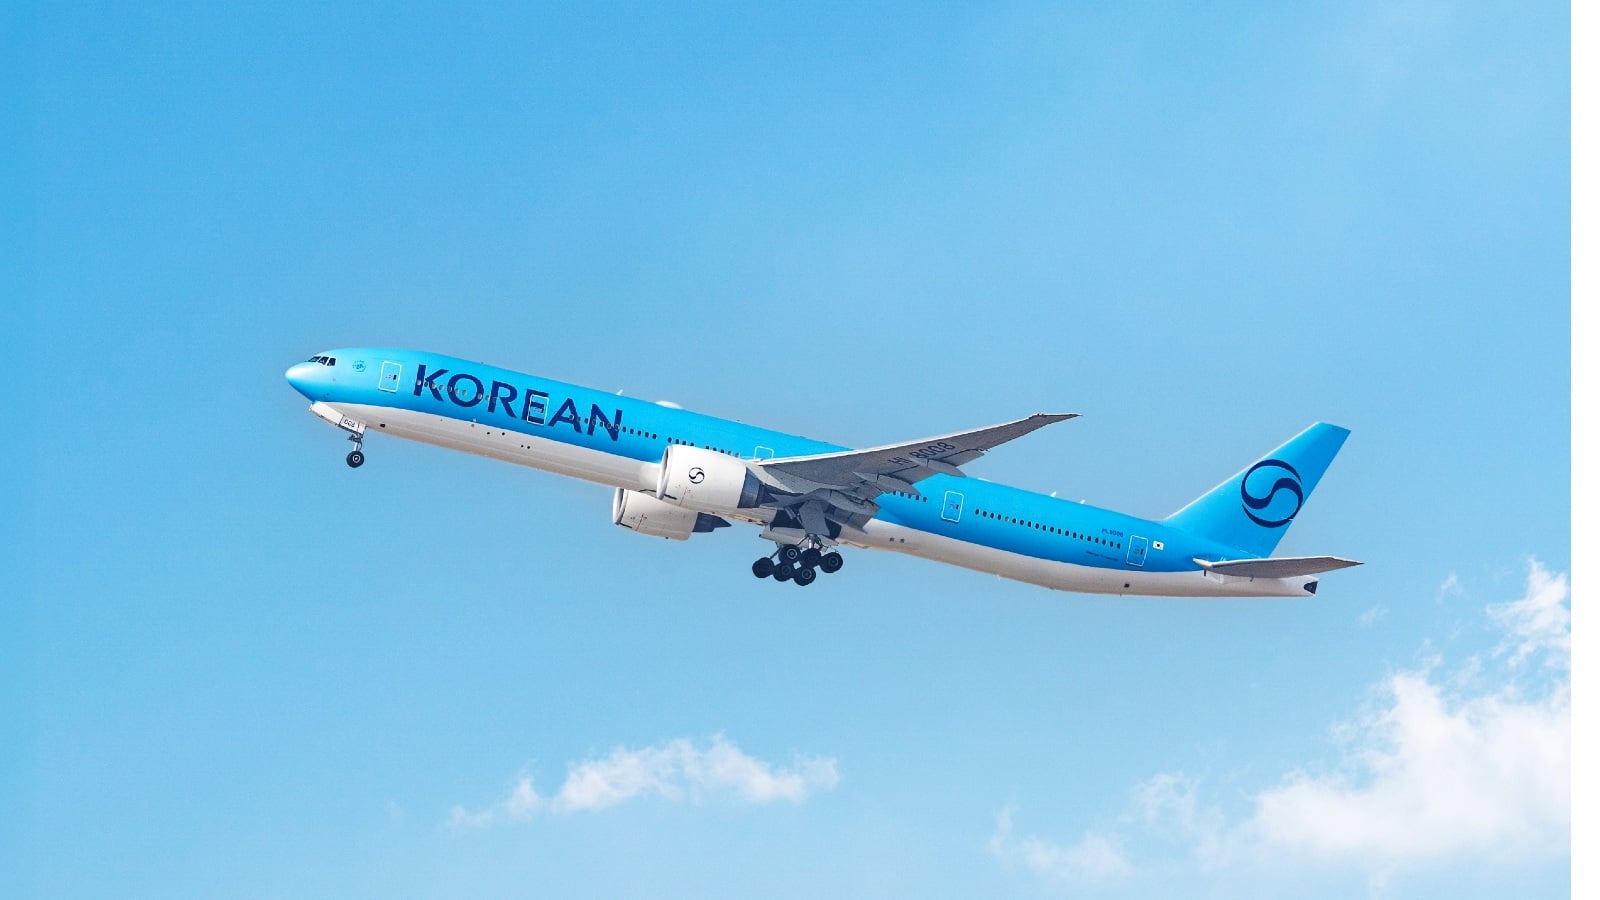
Korean Air mengalami pelanggaran data yang memengaruhi ribuan karyawannya setelah Korean Air Catering & Duty-Free (KC&D), pemasok katering dalam penerbangan dan mantan anak perusahaannya, baru-baru ini diretas.

Maskapai penerbangan nasional Korea ini memiliki lebih dari 20.000 karyawan, armada lebih dari 160 pesawat, dan telah melaporkan pendapatan lebih dari $11 miliar setelah mengangkut lebih dari 23 juta penumpang pada tahun 2024.
Maskapai ini mengeluarkan pemberitahuan internal pada hari Senin, mengungkapkan pelanggaran data setelah KC&D (yang dipisahkan menjadi perusahaan makanan dan ritel dalam penerbangan terpisah pada tahun 2020) memberi tahu bahwa mereka baru-baru ini diretas.
“Selama insiden ini, informasi pribadi (nama, nomor rekening bank) karyawan kami yang disimpan dalam sistem ERP perusahaan di server yang terkena dampak telah disusupi,” kata CEO Korean Air Woo Kee-hong dalam memo internal.
“Meskipun insiden ini terjadi dalam domain manajemen perusahaan mitra eksternal yang terpisah dari kami, perusahaan memandang masalah ini dengan sangat serius karena melibatkan informasi karyawan kami.”
Meskipun perusahaan tidak memberikan rincian lebih lanjut tentang berapa banyak informasi karyawan yang dicuri dalam pelanggaran tersebut, laporan outlet berita lokal bahwa penyerang mengambil sekitar 30.000 catatan data.
Korean Air telah melaporkan kejadian tersebut kepada pihak berwenang terkait dan, meskipun belum menemukan bukti bahwa data yang dicuri digunakan untuk penipuan, Korean Air telah menyarankan karyawan untuk mewaspadai email dan pesan yang meniru identitas perusahaan.
“Kami saat ini memfokuskan upaya kami untuk mengidentifikasi cakupan dan target kebocoran yang tepat. Hingga saat ini, tidak ada bukti kebocoran informasi karyawan tambahan di luar hal-hal yang disebutkan di atas,” tambah Kee-hong.
Namun, untuk mencegah potensi kerusakan lebih lanjut, seluruh karyawan dihimbau untuk sangat berhati-hati terhadap pesan teks atau email mencurigakan yang meminta transfer yang menyamar sebagai perusahaan atau lembaga keuangan, atau meminta nomor kartu keamanan.
Meskipun Korean Air belum menyebutkan penyebab serangan tersebut, geng ransomware Clop telah mengaku bertanggung jawab atas serangan KC&D pada bulan November dan kemudian mempublikasikan data yang diduga dicuri tersebut di situs kebocoran web gelapnya, sehingga tersedia untuk diunduh melalui Torrent.
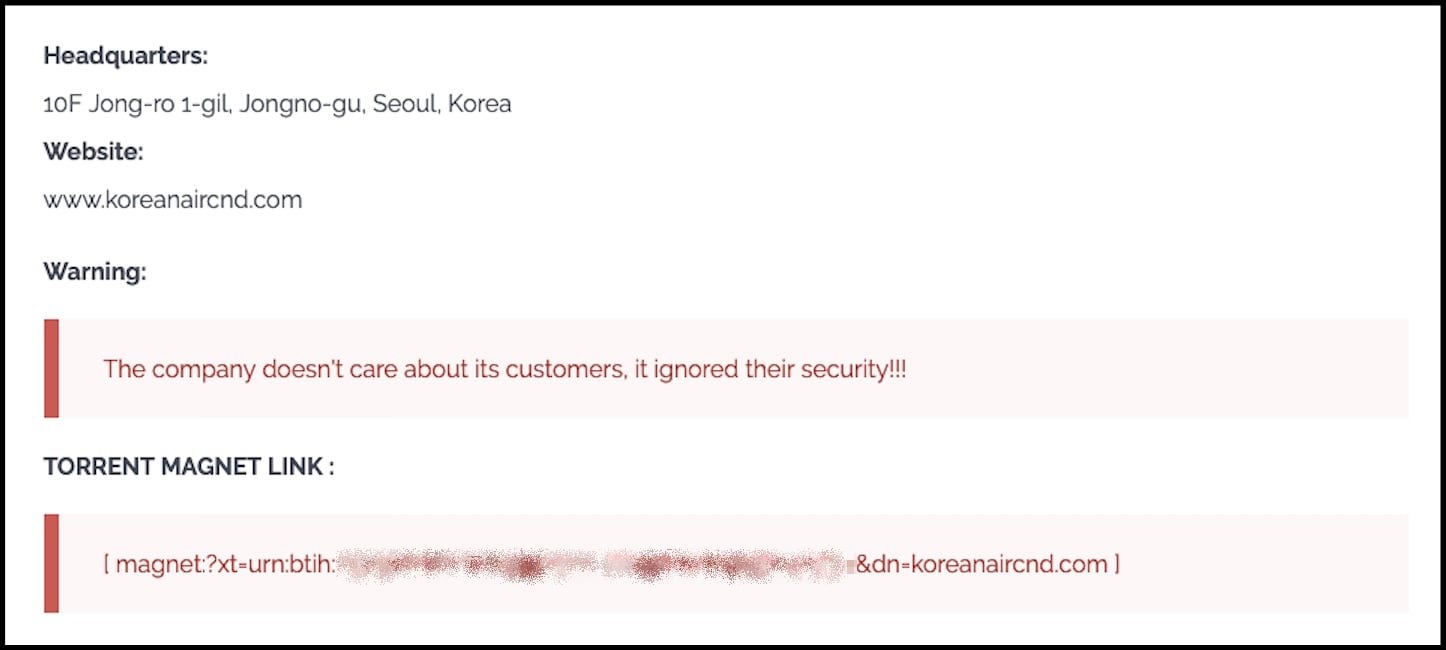
Sebagai bagian dari rangkaian serangan pencurian data yang sama, Clop mengkompromikan lusinan korban Oracle EBS di seluruh dunia, termasuk Logika Global, Logitech, Universitas Harvarditu Universitas Pennsylvania, Washington PostDan anak perusahaan American Airlines, Envoy Airmembocorkan data yang dicuri di situs kebocorannya.
Di masa lalu, kelompok ransomware berada di balik kampanye pencurian data lainnya yang menargetkan Pergi Ke Mana Saja MFT, Akselion FTA, CleoDan PINDAHKAN Transferdan, yang terbaru, Gladinet CenterStack pelanggan.
Departemen Luar Negeri AS sekarang menawarkan hadiah $10 juta kepada siapa pun yang dapat memberikan informasi apa pun yang mengaitkan serangan Clop dengan pemerintah asing.
Juru bicara Korean Air tidak dapat dihubungi untuk dimintai komentar ketika dihubungi oleh BleepingComputer hari ini.
Hancurkan silo IAM seperti Bitpanda, KnowBe4, dan PathAI
IAM yang rusak bukan hanya masalah TI – dampaknya akan berdampak pada seluruh bisnis Anda.
Panduan praktis ini membahas mengapa praktik IAM tradisional gagal memenuhi tuntutan modern, contoh seperti apa IAM yang “baik”, dan daftar periksa sederhana untuk membangun strategi yang terukur.