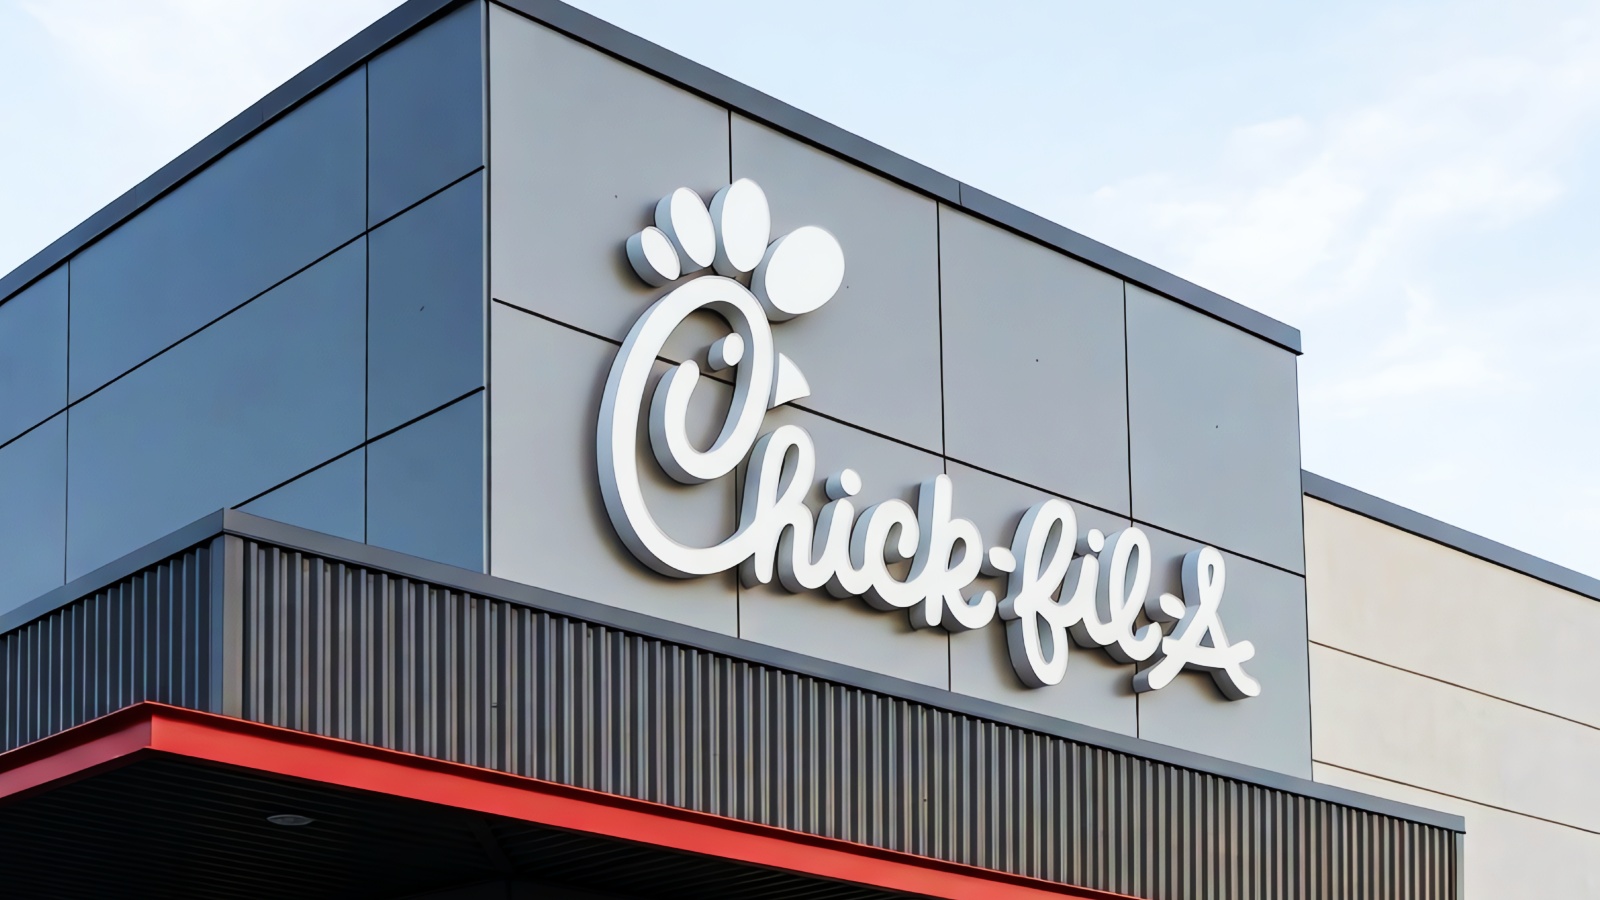
Jaringan restoran cepat saji Amerika Chick-fil-A telah mengonfirmasi bahwa lebih dari 13.000 data pelanggan dicuri dalam gelombang serangan pengisian kredensial baru-baru ini.

Sebagai BleepingComputer pertama kali dilaporkanperusahaan mengungkapkan dalam surat pemberitahuan pelanggaran data yang diajukan ke beberapa kantor kejaksaan agung bahwa mereka mendeteksi serangan yang menargetkan situs web dan aplikasi selulernya antara 17 Juni dan 19 Juni setelah mengidentifikasi aktivitas masuk yang mencurigakan ke akun Chick-fil-A One tertentu.
Chick-fil-A mengatakan para penyerang menggunakan alat otomatis dan kredensial “yang diperoleh dari sumber pihak ketiga” untuk meretas akun Chick-fil-A One dan mencuri data pelanggan.

“Kami baru-baru ini mengidentifikasi insiden keamanan yang mungkin memengaruhi sejumlah akun Loyalty Chick-fil-A One. Setelah menemukan masalah tersebut, kami mengambil langkah untuk segera mengatasi, mengamankan, dan memulihkan akun, dan kami berkomunikasi langsung dengan semua pelanggan yang mungkin terkena dampaknya,” kata perusahaan itu kepada BleepingComputer.
Selama serangan, pelaku ancaman mengakses kombinasi nama pelanggan, alamat email, nomor keanggotaan Chick-fil-A One, jumlah kredit Chick-fil-A, nomor pembayaran seluler, dan empat digit terakhir nomor kartu kredit/debit. Selain itu, mereka mungkin juga mendapatkan akses ke tanggal lahir, nomor telepon, dan alamat jika disimpan di akun yang disusupi.
Meskipun perusahaan tidak mengatakan berapa banyak individu yang datanya terekspos, Chick-fil-A catatan dalam arsip dibagikan oleh Kantor Kejaksaan Agung Maine kepada BleepingComputer pada hari Rabu bahwa pelanggaran data yang diakibatkannya berdampak pada total 13,322 orang.
Dalam pengajuan terpisah, mereka juga memberi tahu kantor jaksa agung Texas mengenai pelanggaran data tersebut berdampak pada 2.182 orang Texas dan Massachusetts AG bahwa itu mempengaruhi 39 warga. Chick-fil-A juga telah mengirimkan surat pemberitahuan pelanggaran data kepada penduduk District of Columbia, Iowa, Maryland, New Mexico, New York, North Carolina, Oregon, Vermont, dan Rhode Island.
Menanggapi insiden tersebut, Chick-fil-A mengatakan mereka keluar dari semua akun yang terkena dampak, menghapus metode pembayaran, memulihkan semua saldo akun Chick-fil-A One yang terkena dampak, dan juga menambahkan hadiah ke akun yang terkena dampak sebagai cara untuk meminta maaf. Karena akun tersebut disusupi karena menggunakan kredensial yang dicuri dari layanan pihak ketiga, Chick-fil-A juga menyarankan pelanggan yang terkena dampak untuk mengubah kata sandi mereka sesegera mungkin.
Chick-fil-A juga mengungkapkan pada bulan Maret 2023 peretas mencuri informasi pribadi lebih dari 71.000 pelanggan setelahnya meretas akun mereka dalam serangkaian serangan pengisian kredensial lainnya antara Desember 2022 dan Februari 2023.
Sebagai salah satu perusahaan makanan cepat saji terbesar di Amerika Serikat, Chick-fil-A mengoperasikan jaringan lebih dari 3.000 restoran di seluruh AS, Kanada, Puerto Riko, Inggris, dan Singapura.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.