Kelompok pemerasan ShinyHunters telah mempublikasikan informasi pribadi di lebih dari 12 juta catatan yang diduga dicuri dari CarGurus, platform otomotif digital yang berbasis di AS.

CarGurus adalah perusahaan riset dan belanja otomotif publik yang beroperasi di AS, Kanada, dan Inggris. Situs webnya diperkirakan memiliki 40 juta pengunjung bulanan dan membantu orang menemukan, membandingkan, dan menghubungi penjual kendaraan baru dan bekas.
Pada tanggal 21 Februari, kelompok ancaman menerbitkan arsip 6,1 GB yang berisi 12,4 juta catatan, mengatakan bahwa itu berasal dari CarGurus. Sehari kemudian, platform pemantauan dan peringatan pelanggaran data HaveIBeenPwned (HIBP). menambahkan kumpulan datamencantumkan tipe data berikut sebagai yang disusupi:
- Alamat email
- alamat IP
- Nama lengkap
- Nomor telepon
- Alamat fisik
- ID akun pengguna
- Data permohonan prakualifikasi keuangan
- Hasil aplikasi keuangan
- Detail akun dealer
- Informasi berlangganan
Meskipun CarGurus belum merilis pernyataan resmi yang mengungkapkan pelanggaran data dan tidak menanggapi permintaan komentar dari BleepingComputer, penting untuk dicatat bahwa HIBP berupaya mengonfirmasi validitas/keaslian catatan yang bocor sebelum menambahkannya.
HIBP laporan bahwa 70% dari data yang bocor sudah ada di database dari insiden sebelumnya, sehingga sekitar 3,7 juta data masih baru. Karena informasi tersedia secara gratis untuk diunduh, penjahat dunia maya dapat memanfaatkannya untuk serangan phishing.
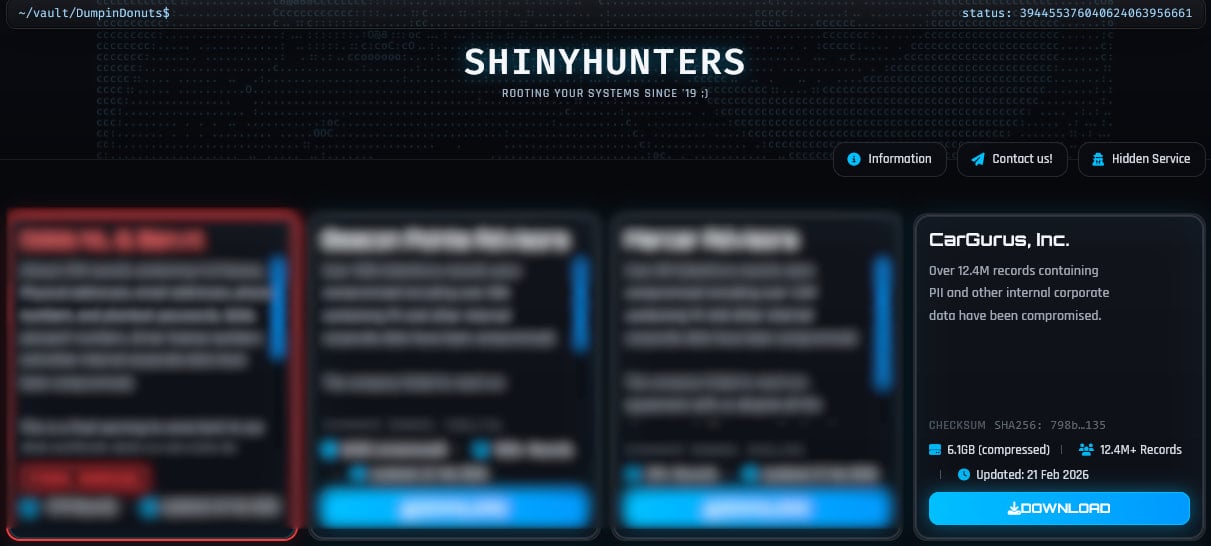
Sumber: BleepingComputer
Pengguna CarGurus disarankan untuk tetap waspada terhadap kemungkinan komunikasi berbahaya dan upaya penipuan yang memanfaatkan informasi yang bocor.
Kelompok pemerasan data ShinyHunters sangat aktif akhir-akhir ini, mengklaim beberapa serangan terhadap perusahaan besar dan membocorkan data mereka ketika negosiasi menemui jalan buntu.
Contoh terbaru termasuk penyedia telekomunikasi Belanda Tidak dapat melakukannyaperusahaan teknologi iklan Secara optimalperusahaan fintech Angkamerek pakaian luar Angsa Kanadajaringan restoran Roti Paneraperusahaan kencan online Grup Pertandingandan platform streaming musik SoundCloud.
Kelompok ancaman biasanya menggunakan rekayasa sosial, yang paling umum adalah phishing suara, untuk menyerang organisasi, mengarahkan korban ke halaman pengambilan kredensial yang memberi mereka akses ke platform SaaS seperti Salesforce, Okta, dan Microsoft 365.
Kampanye ShinyHunters sebelumnya juga melibatkan penipuan karyawan agar menginstal aplikasi OAuth berbahaya yang memberi mereka akses baca tingkat API ke tabel data pelanggan di dalam instance Salesforce.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.