Polymarket mengatakan akan mengganti sepenuhnya pelanggan yang kehilangan sekitar $3 juta setelah peretas menyuntikkan skrip berbahaya ke frontend platform menyusul pelanggaran di vendor pihak ketiga.

Perusahaan menyatakan dalam pengumuman singkat bahwa peretasan tersebut adalah akibat dari serangan rantai pasokan yang berdampak pada ketergantungan pada situs webnya.


Polymarket adalah salah satu pasar prediksi berbasis mata uang kripto terbesar di dunia yang memungkinkan pengguna memperdagangkan kontrak dengan harga yang mencerminkan perkiraan kolektif pasar atas hasil suatu peristiwa.
Ini menawarkan prediksi untuk olahraga, indikator ekonomi, pola cuaca, penghargaan, hasil politik dan legislatif, dan bahkan konflik militer.
Didirikan pada tahun 2020, platform ini saat ini bernilai $9 miliar, menangani volume perdagangan miliaran dolar, dan berfungsi sebagai sumber informasi yang berpengaruh mengenai ekspektasi pasar.
Selama serangan tersebut, pengguna yang tidak menaruh curiga ditipu untuk menyetujui transaksi penipuan di situs web resmi Polymarket setelah JavaScript berbahaya disuntikkan melalui vendor frontend.
Server dan infrastruktur backend Polymarket sendiri tidak terpengaruh oleh insiden tersebut.
Perusahaan tidak membagikan banyak rincian tentang peristiwa tersebut, namun perusahaan intelijen blockchain independen memperkirakan kerugian sekitar $3 juta, yang dicuri dari sejumlah kecil akun.
Menurut perusahaan keamanan blockchain PeckShield, insiden tersebut adalah kampanye phishing yang mencuri ParyonUSD senilai sekitar $3 juta dari pengguna. Dana yang dicuri kemudian ditukar dengan 1,893 Ether.
“Penyerang menjembatani dana yang dicuri dari #Polygon ke #Ethereum dan menukarnya menjadi ~1,893 $ETH,” kata PeckShield.

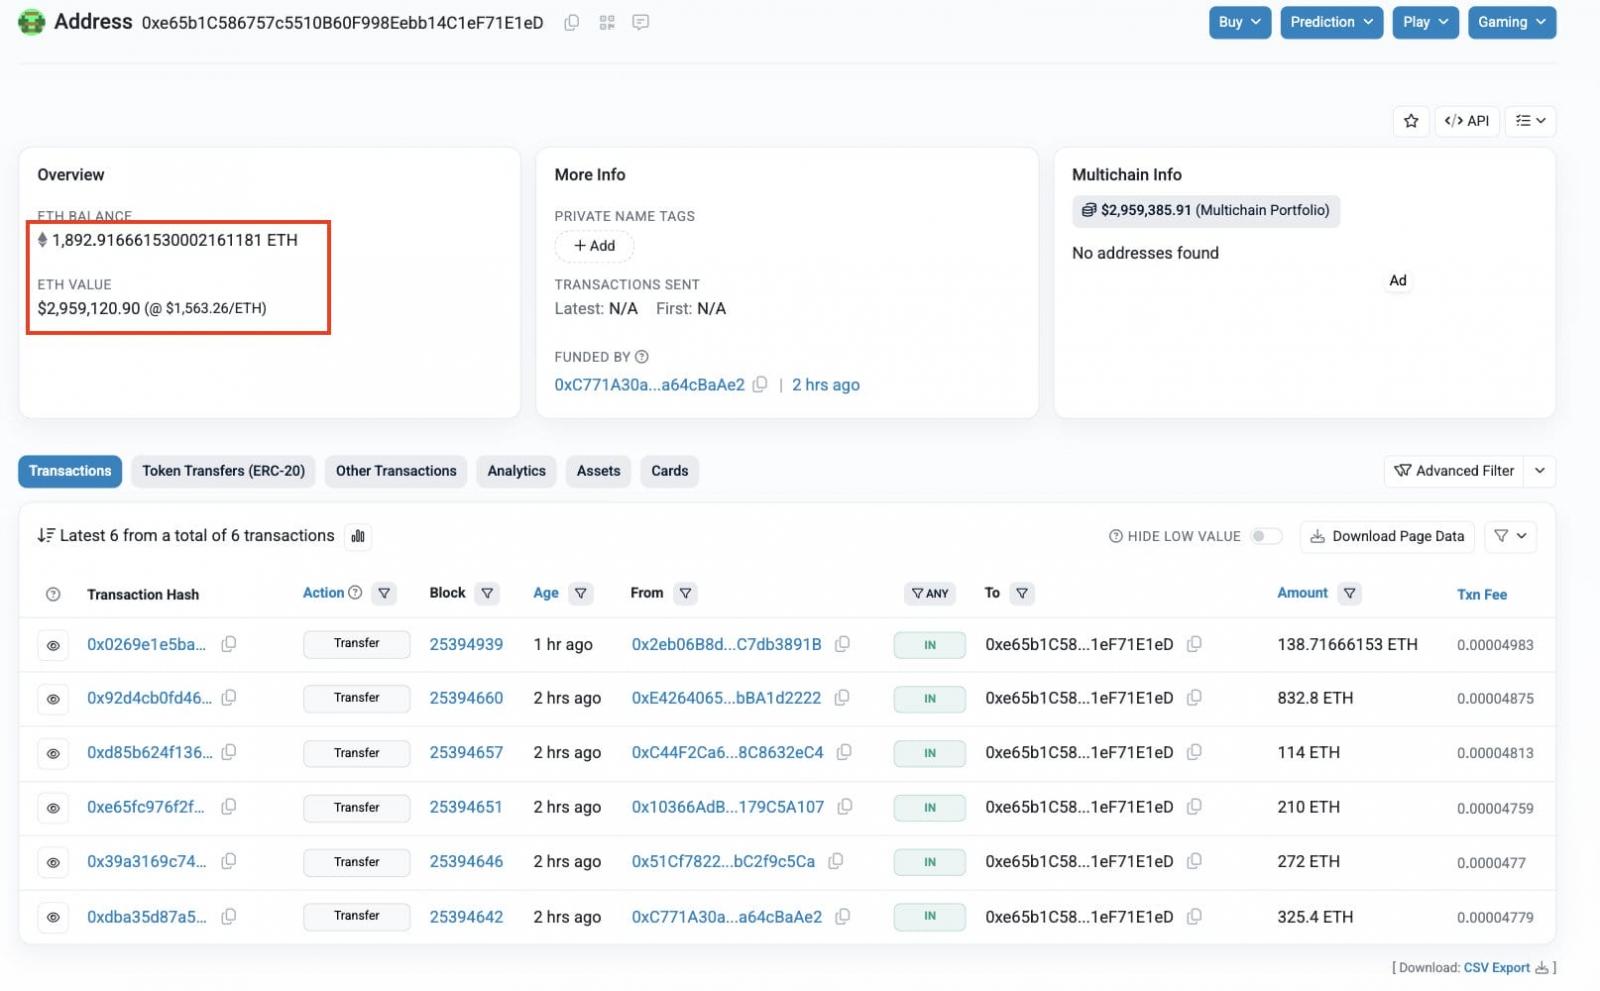
Sumber: PeckShield
Berdasarkan perusahaan analisis visual peta gelembung, insiden tersebut berdampak pada kurang dari 15 akun. Perusahaan menerbitkan daftar beberapa akun yang terkena dampak serta dompet yang menyimpan dana yang dicuri.
BleepingComputer telah menghubungi Polymarket untuk meminta rincian lebih lanjut tentang insiden tersebut, tetapi kami belum menerima tanggapan hingga waktu publikasi.

Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.