Pelanggaran data merupakan momok yang tampaknya tak ada habisnya dan tidak ada jawaban yang sederhana, namun pelanggaran yang terjadi beberapa bulan terakhir pada layanan pemeriksaan latar belakang National Public Data menunjukkan betapa berbahaya dan sulitnya mereka telah menjadi. Dan setelah empat bulan ambiguitas, situasi baru sekarang mulai menjadi fokus dengan Data Publik Nasional akhirnya mengakui pelanggaran yang terjadi pada hari Senin tepat ketika sekumpulan data yang dicuri bocor ke publik secara daring.
Pada bulan April, seorang peretas yang dikenal karena menjual informasi curian, yang dikenal sebagai USDoD, mulai menjual banyak sekali data di forum-forum penjahat dunia maya seharga $3,5 juta yang menurut mereka mencakup 2,9 miliar data dan berdampak pada “seluruh populasi AS, CA, dan Inggris.” Seiring berjalannya waktu, sampel data mulai bermunculan saat pelaku lain dan peneliti yang sah berupaya memahami sumbernya dan memvalidasi informasi tersebut. Pada awal Juni, jelas bahwa setidaknya beberapa data tersebut sah dan berisi informasi seperti nama, email, dan alamat fisik dalam berbagai kombinasi.

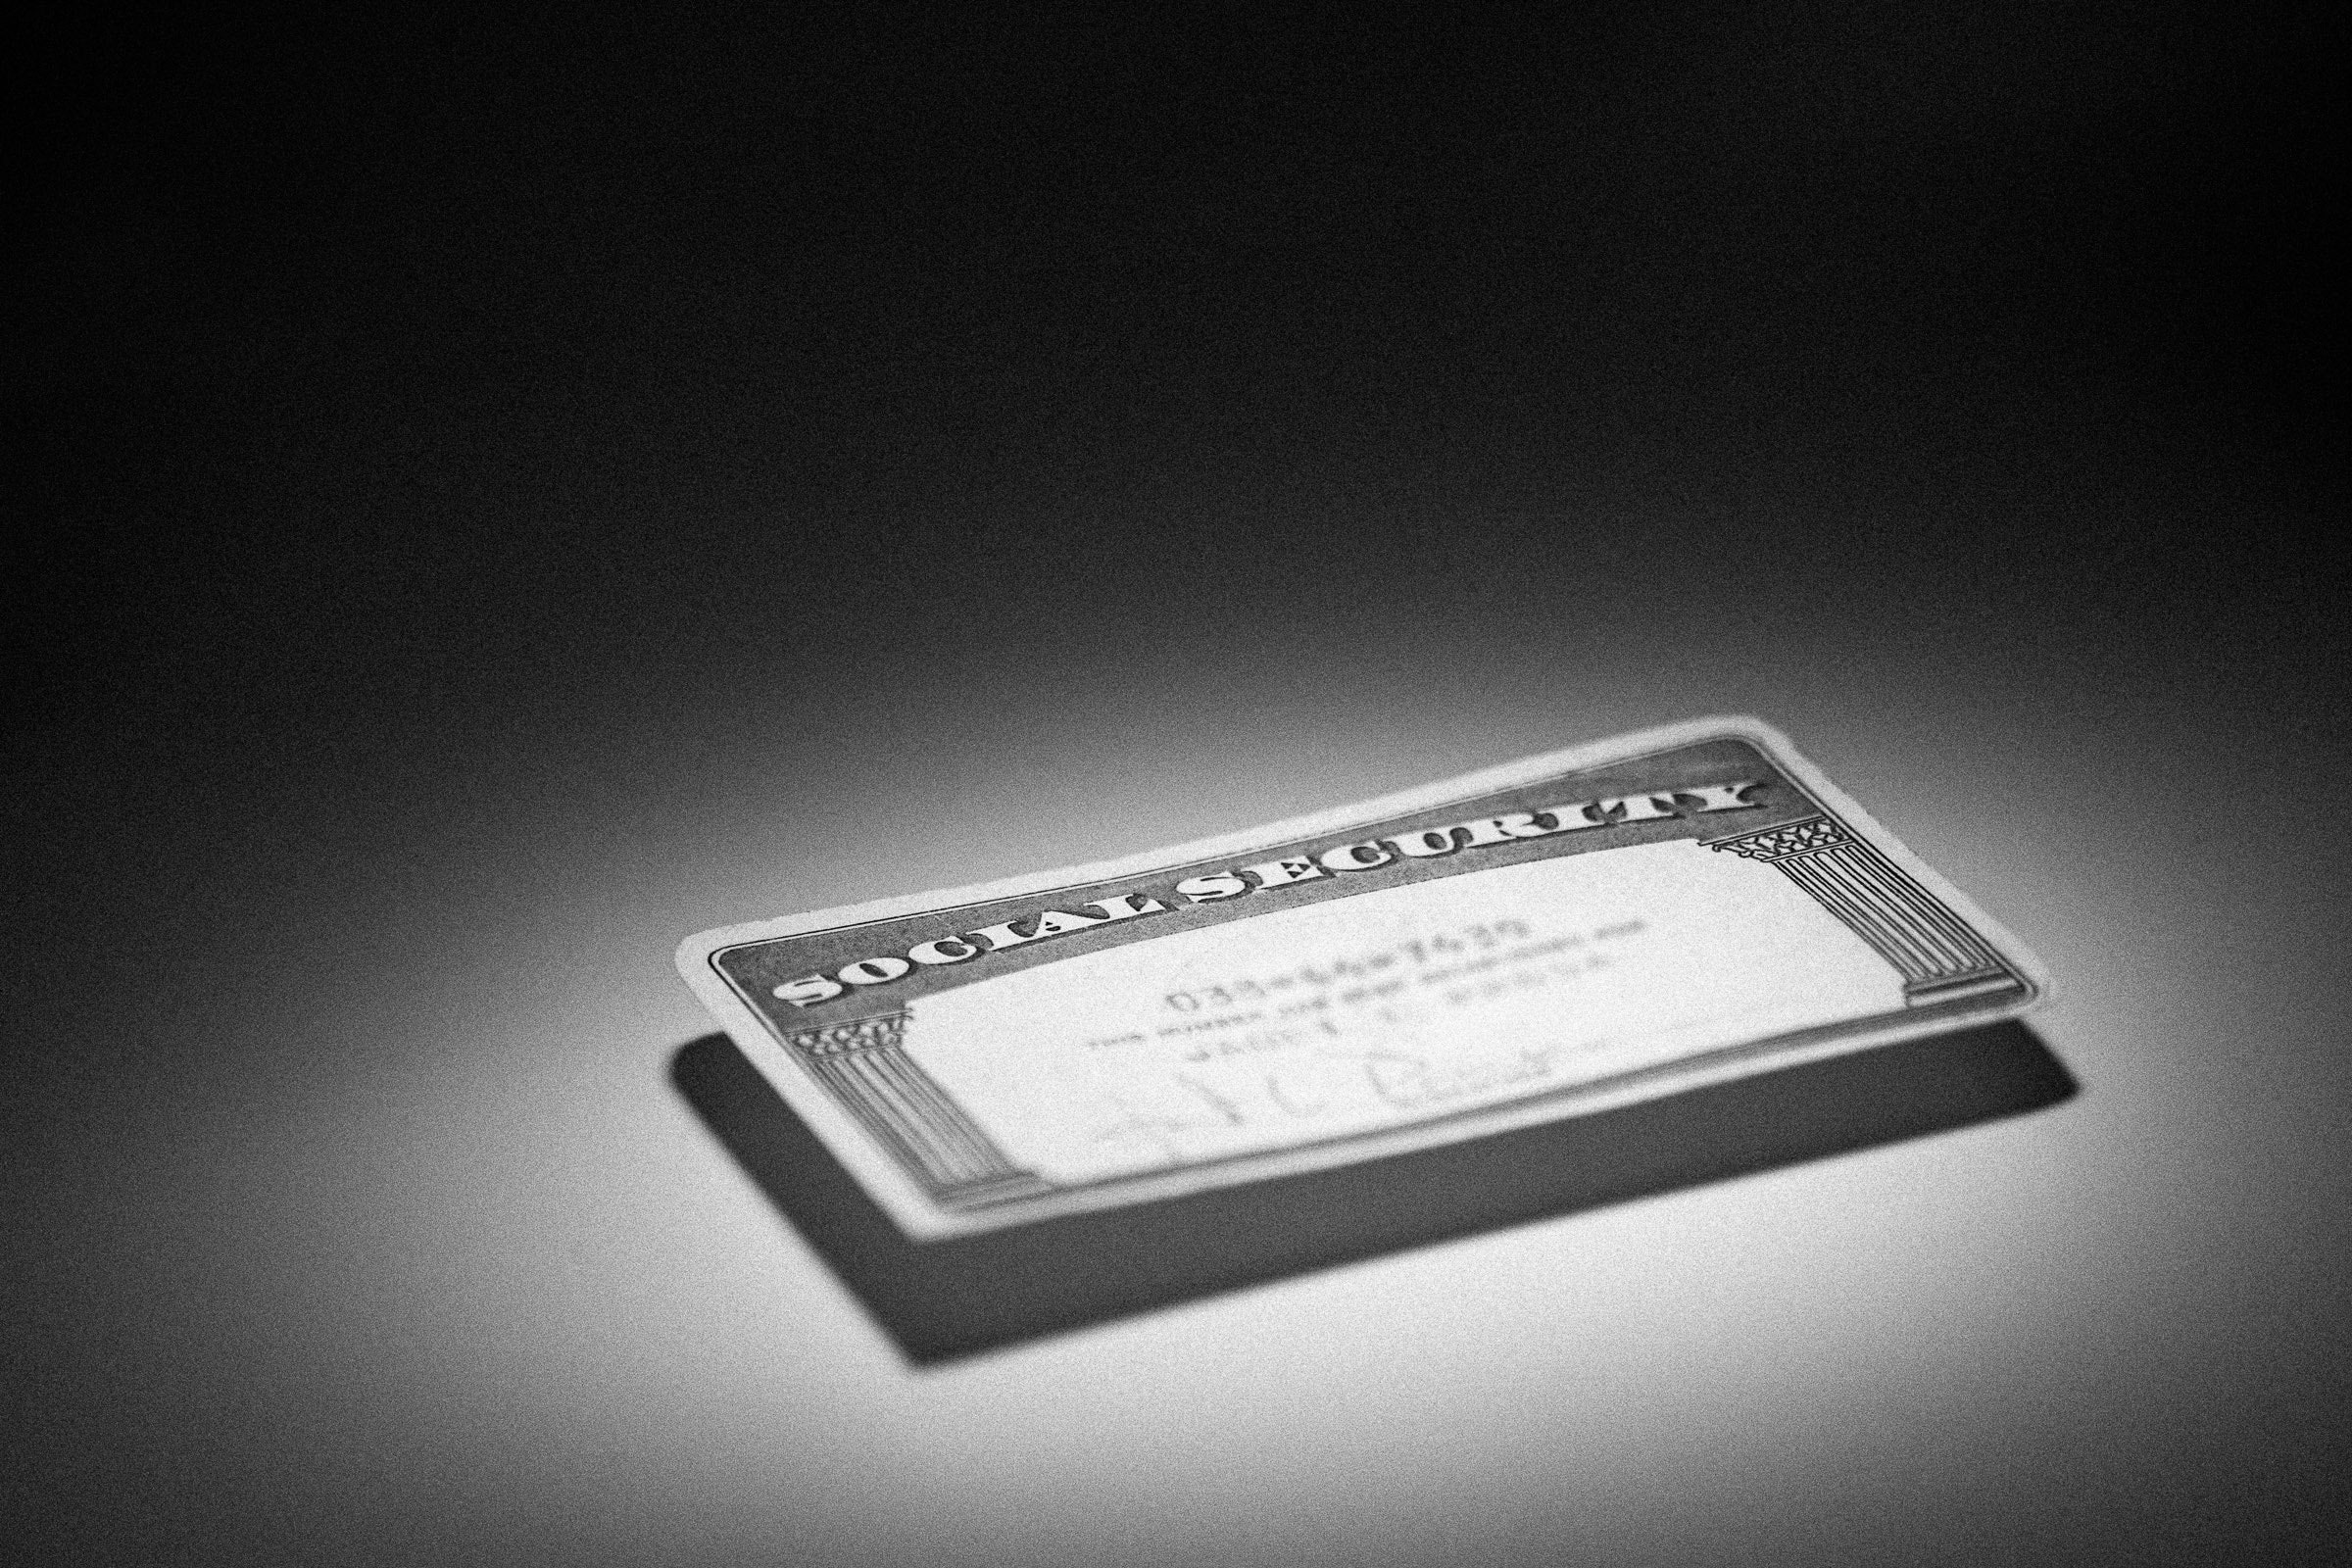
Datanya tidak selalu akurat, tetapi tampaknya melibatkan dua kumpulan informasi. Satu berisi lebih dari 100 juta alamat email sah beserta informasi lainnya dan yang kedua berisi nomor Jaminan Sosial tetapi tidak berisi alamat email.
“Tampaknya telah terjadi insiden keamanan data yang mungkin melibatkan beberapa informasi pribadi Anda,” tulis National Public Data pada hari Senin. “Insiden tersebut diyakini melibatkan aktor jahat pihak ketiga yang mencoba meretas data pada akhir Desember 2023, dengan potensi kebocoran data tertentu pada bulan April 2024 dan musim panas 2024 … Informasi yang diduga telah diretas berisi nama, alamat email, nomor telepon, nomor Jaminan Sosial, dan alamat surat.”
Perusahaan tersebut mengatakan telah bekerja sama dengan “penegak hukum dan penyidik pemerintah.” NPD adalah menghadapi potensi gugatan class action atas pelanggaran tersebut.
“Kita sudah tidak peka lagi terhadap kebocoran data pribadi yang tidak pernah berakhir, tetapi menurut saya ada risiko serius,” kata peneliti keamanan Jeremiah Fowler, yang telah mengikuti situasi tersebut dengan National Public Data. “Mungkin tidak langsung terjadi, dan mungkin butuh waktu bertahun-tahun bagi salah satu dari banyak pelaku kriminal untuk berhasil mengetahui cara menggunakan informasi ini, tetapi intinya adalah badai akan segera datang.”
Ketika informasi dicuri dari satu sumber, seperti Data pelanggan Target dicuri dari Targetrelatif mudah untuk menentukan sumbernya. Namun, ketika informasi dicuri dari pialang data dan perusahaan tidak melaporkan kejadian tersebut, jauh lebih sulit untuk menentukan apakah informasi tersebut sah dan dari mana asalnya. Biasanya, orang-orang yang datanya dikompromikan dalam pelanggaran—korban sebenarnya—bahkan tidak menyadari bahwa National Public Data menyimpan informasi mereka sejak awal.
Dalam sebuah posting blog pada hari Rabu tentang isi dan asal-usul harta karun Data Publik Nasional, peneliti keamanan Troy Hunt menulis“Satu-satunya pihak yang mengetahui kebenaran adalah para pelaku ancaman anonim yang menyebarkan data dan agregator data … Kita memiliki 134 juta alamat email yang beredar di publik dan tidak ada asal usul atau akuntabilitas yang jelas.”
Bahkan dalam situasi ketika pialang data telah mengakui telah terjadi pelanggaran—seperti yang terjadi sekarang dengan National Public Data—data yang dicuri mungkin tidak dapat diandalkan dan mungkin telah digabungkan dengan kumpulan data lain atau diproses dengan cara lain. Hunt menemukan, misalnya, bahwa banyak alamat email dalam kumpulan data tersebut tampaknya dipasangkan dengan informasi pribadi yang tidak akurat, dan terdapat banyak duplikat dan redundansi.
“Tidak ada alamat email di berkas nomor Jaminan Sosial,” kata Hunt, yang mengelola situs web tersebut Apakah Saya Telah Diperkosa? (HIBP), yang memungkinkan orang untuk mencari alamat email mereka guna mengetahui pelanggaran data apa saja yang terjadi pada mereka. “Jika Anda mengalami pelanggaran data ini melalui HIBP, tidak ada bukti bahwa SSN Anda bocor, dan jika Anda mengalami hal yang sama seperti saya, data di samping catatan Anda mungkin tidak benar.”
Namun, bagi orang-orang yang informasinya terdapat dalam daftar nomor Jaminan Sosial, risiko pencurian identitas munculyang memaksa para korban untuk membekukan kredit mereka, meneliti laporan kredit mereka, dan menyiapkan layanan pemantauan keuangan. Memang, selama beberapa hari terakhir, banyak orang yang termasuk dalam data tersebut telah mulai menerima pemberitahuan tentang pelanggaran dari layanan pemantauan kredit dan intelijen ancaman. Dan meskipun data yang dicuri tidak sempurna, para peneliti memperingatkan bahwa setiap kumpulan informasi yang dapat diperoleh para penyerang pada akhirnya memicu penipuan, kejahatan dunia maya, dan spionase jika digabungkan dan disesuaikan dengan kumpulan data pribadi yang lebih besar yang telah dikumpulkan oleh para pelaku kejahatan selama bertahun-tahun.
“Setiap pelanggaran data merupakan bagian dari teka-teki, dan kami tahu bahwa orang jahat dan negara tertentu juga mengumpulkan data ini,” kata Fowler. “Ketika sejumlah pelanggaran digabungkan secara sistematis, terorganisasi, dan dapat dicari, mereka dapat memberikan gambaran lengkap dan profil data warga negara secara individu.”