Microsoft mengumumkan bahwa administrator keamanan akan segera dapat memblokir pengguna eksternal mengirim pesan, panggilan, atau undangan rapat ke anggota organisasi mereka melalui Teams.

Fitur baru ini akan mulai diluncurkan pada awal Januari, mengintegrasikan Microsoft Teams dengan Defender untuk Office 365, dan memungkinkan admin mengelola kontak eksternal yang diblokir melalui Daftar Izinkan/Blokir Penyewa di portal Microsoft Defender.
Ini akan berfungsi di portal web Defender XDR, dan semua klien Teams, dan pembaruan tidak akan mengubah blok domain atau konfigurasi federasi yang ada di pusat admin Teams.

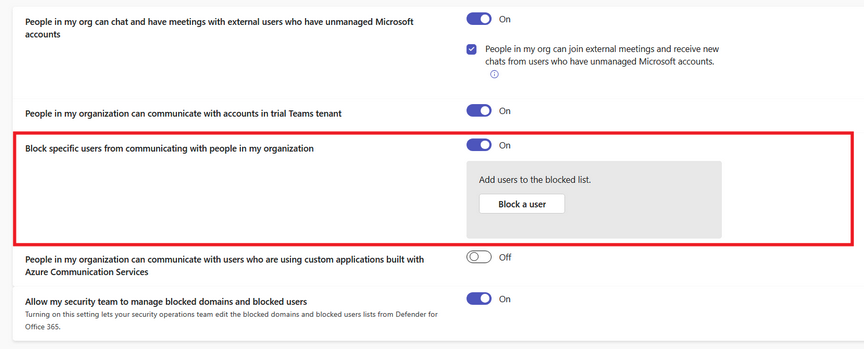
Sebelum menggunakan fitur ini, organisasi harus mengaktifkan dua pengaturan di pusat admin Teams, yang dinonaktifkan secara default: “Blokir pengguna tertentu agar tidak berkomunikasi dengan orang-orang di organisasi saya” dan “Izinkan tim keamanan saya mengelola domain yang diblokir dan pengguna yang diblokir.”
Setelah diaktifkan, ini akan memungkinkan admin keamanan dengan izin Teams untuk menambah, menghapus, dan melihat pengguna dan domain eksternal yang diblokir langsung dari portal Defender. Sistem ini mendukung hingga 4.000 domain yang diblokir dan 200 alamat email.

Kemampuan ini akan tersedia untuk semua organisasi yang menggunakan Teams dengan langganan Microsoft Defender untuk Office 365 Paket 1 atau Paket 2.
“Pendekatan terpusat ini meningkatkan keamanan dan kepatuhan dengan memungkinkan organisasi mengontrol akses pengguna eksternal di seluruh layanan Microsoft 365,” Microsoft katanya dalam pembaruan pusat pesan Microsoft 365. Peluncuran dimulai awal Januari 2026 dan diharapkan selesai pada pertengahan Januari 2026.
Fitur ini dirancang untuk memblokir geng kejahatan dunia maya (termasuk kelompok ransomware) dari menyalahgunakan Teams dalam serangan rekayasa sosial yang menargetkan karyawan korban.
Tim juga akan melakukannya memperingatkan admin tentang lalu lintas yang mencurigakan dari domain dan kemauan eksternal secara otomatis memperkuat keamanan pesan secara default pada bulan Januari terhadap konten berbahaya dengan mengaktifkan deteksi URL berbahaya, perlindungan jenis file yang dapat dijadikan senjatadan sistem untuk melaporkan positif palsu.
Lebih dari 320 juta orang menggunakan Teams setiap bulannya, seperti Microsoft terungkap selama konferensi Enterprise Connect tahun 2024.

Hancurkan silo IAM seperti Bitpanda, KnowBe4, dan PathAI
IAM yang rusak bukan hanya masalah TI – dampaknya akan berdampak pada seluruh bisnis Anda.
Panduan praktis ini membahas mengapa praktik IAM tradisional gagal memenuhi tuntutan modern, contoh seperti apa IAM yang “baik”, dan daftar periksa sederhana untuk membangun strategi yang terukur.