Microsoft telah memperkenalkan kebijakan admin Teams baru yang memungkinkan penyelenggara mencegah bot pihak ketiga bergabung dalam rapat tanpa persetujuan.

Fitur baru ini pertama kali diumumkan dalam entri peta jalan Microsoft 365 bulan Maret, ketika Microsoft mengatakan bahwa itu akan tersedia di platform Windows, macOS, Android, dan iOS untuk lingkungan multi-penyewa dan cloud GCC standar dunia.
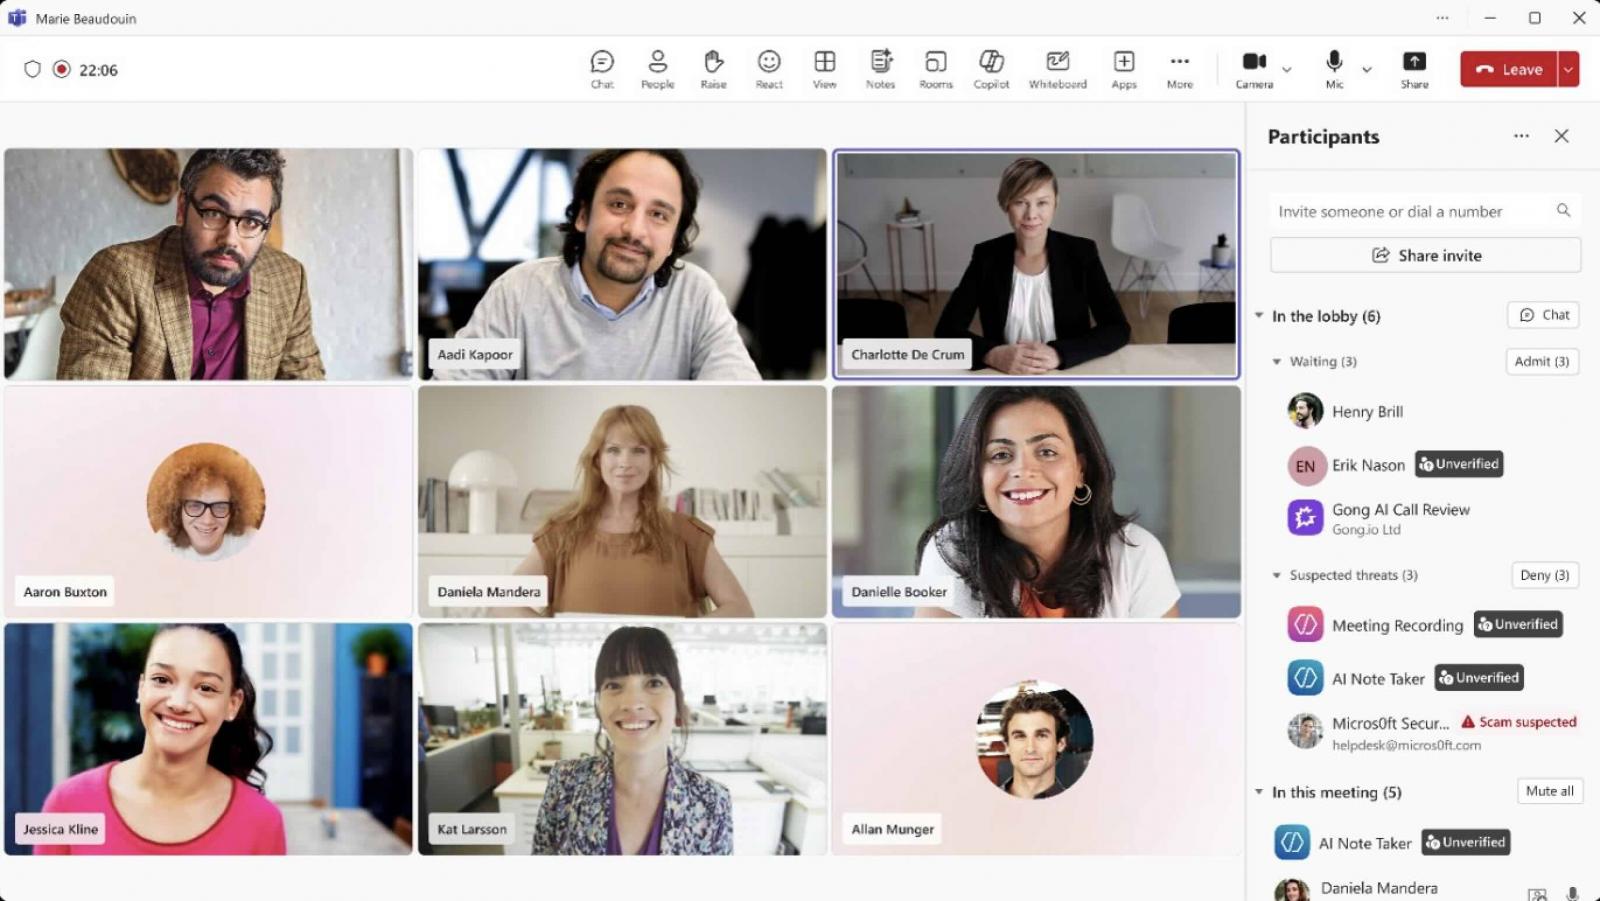
Setelah diaktifkan, kebijakan ini akan memblokir aplikasi berbahaya yang dikendalikan oleh pelaku ancaman atau bot pihak ketiga (yang digunakan untuk membuat catatan, transkripsi, atau tugas otomatis lainnya) agar tidak bergabung dalam rapat Teams, sehingga memastikan peserta mengetahui bahwa ada peserta non-manusia yang telah ditambahkan.

Kebijakan ini memberikan organisasi kontrol dan visibilitas yang lebih besar terhadap bot eksternal dalam rapat mereka, membantu mereka mengidentifikasi bot dengan lebih mudah dan menambahkan perlindungan yang dirancang untuk memastikan bahwa hanya peserta dan alat yang dituju yang dapat bergabung.
“Kebijakan baru di Pusat Admin Teams, Kelola bot eksternal dan aksesnya ke rapat, dapat ditetapkan ke pengguna individu atau grup tertentu,” kata Microsoft pada hari Senin.
“Saat diaktifkan, Teams secara otomatis mendeteksi bot potensial, menempatkannya di lobi rapat, mengidentifikasinya dengan jelas, dan meminta penyelenggara untuk mengonfirmasi penerimaan. Bahkan dalam rapat di mana penyelenggara mengizinkan peserta untuk melewati lobi, bot yang diidentifikasi melalui kebijakan ini akan terus memerlukan persetujuan sebelum bergabung.”

Microsoft kini juga berencana menambahkan kontrol admin tambahan, termasuk daftar izin untuk bot yang disetujui, kebijakan untuk memblokir bot eksternal sepenuhnya, laporan admin dan log audit tentang deteksi dan keberadaan bot, serta kontrol yang lebih terperinci yang disesuaikan dengan berbagai persyaratan keamanan.
Mulai bulan Desember, admin dapat memblokir pengguna Teams eksternal melalui portal Defender untuk mencegah geng kejahatan dunia maya(termasuk kelompok ransomware) dari penyalahgunaan platform dalam serangan rekayasa sosial yang menargetkan karyawan.
Tim juga punya menambahkan fitur perlindungan penipuan baru untuk panggilan pada bulan Januari, memperingatkan pengguna tentang penelepon eksternal yang meniru organisasi tepercaya dalam serangan rekayasa sosial.
Pada bulan yang sama, Microsoft mengumumkan hal itu Tim akan mendapatkan fitur pelaporan panggilan pada pertengahan Maret, memungkinkan pengguna menandai panggilan yang tidak diinginkan atau mencurigakan sebagai potensi upaya phishing atau penipuan.
Baru-baru ini, pada bulan April, Microsoft memperingatkan bahwa penyerang semakin menyalahgunakan kolaborasi Teams eksternal untuk mendapatkan akses dan pergerakan lateral di jaringan perusahaan, menyamar sebagai staf TI atau meja bantuan untuk menghubungi karyawan melalui obrolan lintas penyewa dan mengelabui mereka agar memberikan akses jarak jauh untuk mencuri data.


Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.