Organisasi modern menghadapi tantangan yang meningkat dalam mengamankan aset mereka yang menghadap publik. Dari kebangkitan bayangan itu hingga paparan pemasok pihak ketiga, serangkaian risiko dan jebakan di lingkungan digital saat ini membuat hampir tidak mungkin untuk mempertahankan ketahanan cyber yang bermakna menggunakan metode pertahanan tradisional.

Untuk tetap berada di depan ancaman yang muncul dan mempertahankan postur keamanan yang kuat, tim keamanan beralih ke manajemen permukaan serangan eksternal (EASM) sebagai komponen kunci dari strategi perlindungan risiko digital mereka.
Artikel ini meneliti peran penting yang dimainkan EASM dalam Digital Risk Protection (DRP), dan bagaimana tim keamanan dapat secara efektif menggunakan alat seperti ini untuk meningkatkan upaya ketahanan digital yang berkelanjutan dan mengurangi potensi kerentanan.
Menjembatani celah
Tim keamanan akhir-akhir ini secara teratur ditugaskan untuk mengelola permukaan serangan digital yang kompleks dan luas yang tidak hanya sulit dikelola, tetapi seringkali sulit dipahami dan dipetakan sepenuhnya. Tantangan ini diperkuat dalam lingkungan hibrida, di mana garis kepemilikan dan tanggung jawab yang kabur membuat pengawasan keamanan yang efektif menjadi lebih sulit.
Sorotan data terbaru Betapa terfragmentasi jejak digital modern. Organisasi sekarang mengandalkan berbagai teknologi untuk mendukung operasi mereka, tetapi keragaman ini sering mengarah pada kesenjangan visibilitas dan peningkatan risiko paparan. Tanpa visibilitas yang jelas dan terus menerus ke permukaan serangan yang berkembang ini, kerentanan menjadi lebih mudah untuk diabaikan – dan untuk dieksploitasi oleh penyerang.
Tidak mengherankan, 83% serangan cyber Berasal dari aktor eksternal, banyak di antaranya mengeksploitasi kelemahan di perimeter jaringan. Dengan gartner penamaan easm sebagai Tren Keamanan Cybersurity Teratas Selama lima hingga sepuluh tahun ke depan, jelas bahwa mengelola titik masuk eksternal ini telah menjadi prioritas kritis bagi tim keamanan.
Memahami Easm
EASM adalah praktik berkelanjutan untuk mengidentifikasi dan mengatasi kerentanan dan kesenjangan keamanan di seluruh jejak digital yang menghadap internet organisasi. Yang terpenting, ini melibatkan penemuan, evaluasi, dan mitigasi vektor serangan yang dapat diakses secara eksternal – banyak yang diabaikan dalam pendekatan keamanan tradisional.
Komponen kunci dari pendekatan EASM yang efektif meliputi:
- Penemuan aset – Memetakan semua aset digital yang dihadapi publik, termasuk situs web, aplikasi, layanan cloud, dan komponen infrastruktur yang terbuka.
- Penilaian Kerentanan – Mengevaluasi aset TI untuk mengungkap salah konfigurasi, perangkat lunak yang sudah ketinggalan zaman, atau kelemahan lain yang dapat dieksploitasi. Pengujian Penetrasi Reguler Dikombinasikan dengan EASM juga penting untuk mengidentifikasi lebih lanjut kesenjangan keamanan yang mungkin dilewatkan oleh alat otomatis atau pemindaian tingkat tinggi.
- Ancaman Intelijen – Mengumpulkan dan menganalisis data tentang ancaman yang muncul dan TTP aktor ancaman untuk lebih memahami risiko potensial.
- Pemantauan berkelanjutan – Mempertahankan visibilitas waktu nyata untuk mendeteksi perubahan, paparan baru, atau tanda-tanda aktivitas jahat saat terjadi.
Bersama -sama, komponen -komponen ini memungkinkan tim keamanan untuk mempertahankan postur keamanan proaktif dengan terus mengurangi paparan dan tetap di depan ancaman potensial.
Identifikasi dan prioritaskan risiko cyber – sebelum terlambat!
Dapatkan pandangan yang konsisten dan jelas tentang seluruh organisasi Anda kehadiran digital dan ancaman cyber yang bersembunyi di dalamnya.
Outpost24s Kombinasi inovatif dari intelijen ancaman dunia maya dan manajemen permukaan serangan menawarkan ikhtisar penuh tentang ancaman & risiko eksternal yang dihadapi organisasi Anda. Ini membuatnya lebih mudah untuk memprioritaskan ancaman dan melawan mereka secara proaktif.
Pentingnya DRP
Sementara EASM berpusat pada mengungkap kerentanan dalam aset TI yang menghadap publik untuk memperkuat postur keamanan suatu organisasi, DRP mengambil pendekatan yang lebih luas dengan secara proaktif mengidentifikasi dan mengurangi ancaman eksternal yang muncul dari jejak digital organisasi-membangkitkan sumber publik serta keberadaan media sosial dan dan keberadaan media sosial dan dan keberadaan media sosial dan dan keberadaan media sosial dan dan keberadaan media sosial dan dan merupakan sumber daya media sosial dan dan adanya media sosial dan suatu media dan media sosial dan suatu media sosial dan suatu media sosial saluran web yang dalam dan gelap.
DRP meningkatkan ketahanan dunia maya melalui empat tujuan utama:
- Identifikasi risiko – Mendeteksi potensi ancaman terhadap aset digital di berbagai lingkungan eksternal.
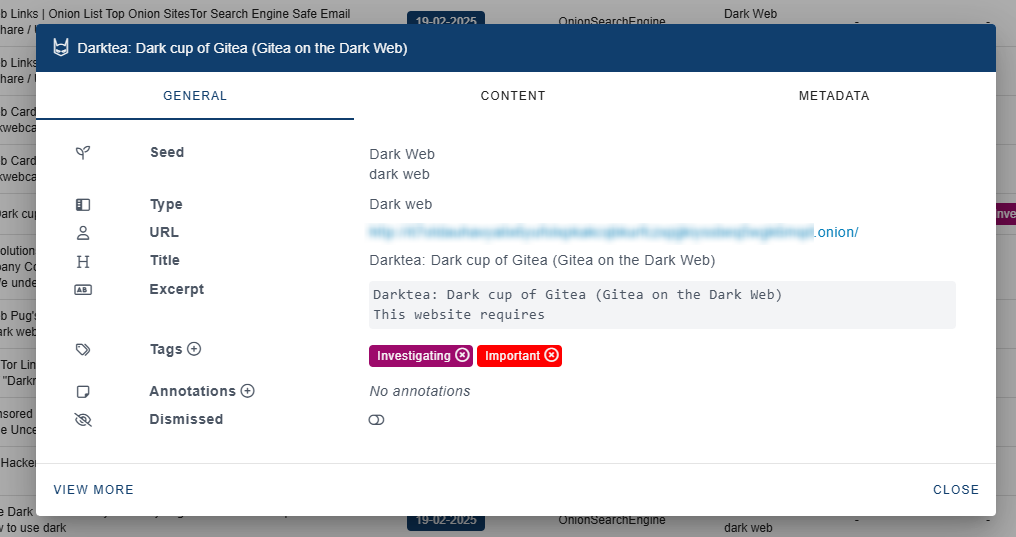
Mendeteksi dan memantau risiko cyber di luar aset yang Anda miliki. - Mitigasi risiko – Mengambil langkah proaktif untuk meminimalkan kemungkinan dan dampak risiko yang diidentifikasi.
- Kepatuhan – Memastikan penyelarasan berkelanjutan dengan persyaratan peraturan dan khusus industri.
- Manajemen reputasi – Melindungi merek dan persepsi publik organisasi dari ancaman reputasi.
Secara kolektif, keempat tujuan ini memungkinkan organisasi untuk secara proaktif melindungi aset digital mereka, meminimalkan ancaman eksternal, dan mempertahankan postur keamanan yang tangguh yang melindungi integritas operasional dan reputasi merek.
Bagaimana Easm dapat membantu meningkatkan DRP
Dengan menyelaraskan DRP dengan EASM, tim keamanan dapat memperoleh pandangan komprehensif tentang lanskap risiko eksternal mereka – membuat mereka berdaya untuk merespons dengan cepat, melindungi aset kritis, dan menjunjung tinggi kepercayaan organisasi dalam lingkungan ancaman yang semakin kompleks.
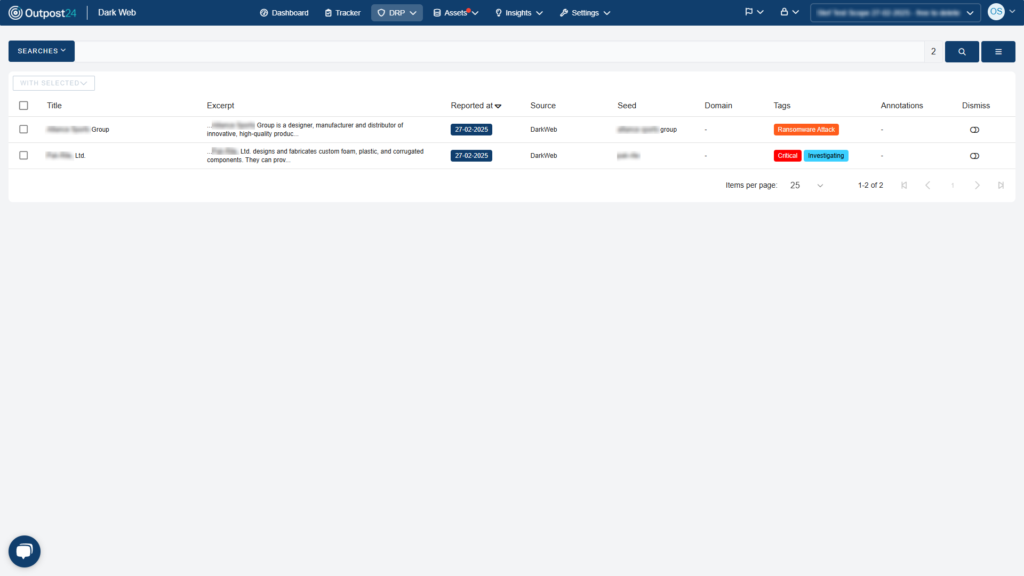
EASM meningkatkan DRP dengan memberikan fungsi penting berikut:
Visibilitas komprehensif
EASM memberi organisasi pandangan komprehensif tentang permukaan serangan eksternal mereka, elemen penting untuk DRP yang efektif. Dengan visibilitas yang jelas ke semua paparan potensial, tim keamanan dapat lebih baik melindungi terhadap risiko cyber, meletakkan dasar untuk ketahanan cyber yang kuat.
Deteksi ancaman proaktif
Kesenjangan keamanan yang tidak terdeteksi yang menghindari tim keamanan cenderung dieksploitasi oleh penyerang cyber. Dengan secara proaktif mengidentifikasi dan mengurangi ancaman sebelum mereka dapat dimanfaatkan oleh aktor jahat, EASM membantu meminimalkan risiko yang dapat menyebabkan serangan siber dan pelanggaran data.
Prioritas risiko
Di dunia yang ideal, organisasi akan memiliki sumber daya yang tidak terbatas untuk keamanan siber. Namun, kenyataannya adalah bahwa tim keamanan harus fokus melindungi apa yang paling penting. EASM memberdayakan mereka untuk memprioritaskan risiko berdasarkan potensi dampak dan kemungkinan mereka, memastikan sumber daya dialokasikan di tempat yang paling dibutuhkan.
Respons insiden
Waktu sangat penting ketika menanggapi insiden keamanan, karena tindakan cepat adalah kunci untuk membatasi dampak pelanggaran dan meminimalkan eksfiltrasi data. EASM meningkatkan respons insiden dengan memberikan wawasan waktu nyata dan kecerdasan yang dapat ditindaklanjuti, memungkinkan tim untuk bertindak dengan cepat dan tegas.
Praktik terbaik untuk mengintegrasikan EASM ke dalam DRP
Untuk berhasil mengintegrasikan EASM ke dalam strategi DRP Anda, pertimbangkan untuk mengadopsi praktik terbaik berikut:
Penilaian reguler
Lakukan penilaian EASM secara teratur untuk tetap di depan ancaman yang muncul. Evaluasi terus menerus dari permukaan serangan eksternal Anda membantu mengidentifikasi kerentanan baru dan memungkinkan mitigasi tepat waktu sebelum risiko ini dieksploitasi.
Kolaborasi
Kolaborasi adalah kunci untuk integrasi EASM yang efektif. Dorong komunikasi secara teratur dan kerja sama antar departemen seperti itu, keamanan, dan kepatuhan. Dengan bekerja bersama, tim yang berbeda dalam organisasi dapat menyelaraskan upaya mereka dan menciptakan pendekatan yang lebih kohesif untuk mengelola risiko digital.
Perbaikan berkelanjutan
Ancaman dunia maya terus berkembang, jadi sangat penting untuk menekankan peningkatan berkelanjutan. Pastikan strategi EASM dan DRP Anda dapat beradaptasi dengan ancaman baru, menggabungkan pelajaran yang dipetik dari insiden masa lalu untuk memperkuat postur keamanan Anda dari waktu ke waktu.
Pemilihan vendor
Dalam memilih vendor EASM, Anda harus mempertimbangkan kebutuhan spesifik organisasi Anda dan memastikan bahwa solusi kandidat memberikan skalabilitas, fleksibilitas, dan kemampuan yang diperlukan untuk manajemen permukaan serangan yang komprehensif.
Anda juga harus mengevaluasi integrasi intelijen ancamannya – beragam integrasi yang lebih luas menawarkan pendekatan yang lebih bersatu untuk DRP. Misalnya, Solusi EASM Outpost24 Menggabungkan pengumpulan data, pengayaan, dan analisis yang digerakkan AI menjadi platform yang mulus dan digerakkan oleh peristiwa yang memberikan pandangan yang paling komprehensif dan dapat ditindaklanjuti dari permukaan serangan Anda.
Untuk mempelajari lebih lanjut, klaim a Analisis Permukaan Serangan Gratis Hari Ini.
Disponsori dan ditulis oleh Outpost24.