Penyerang Ransomware yang menargetkan perusahaan Fortune 100 di sektor keuangan menggunakan jenis malware baru, yang disebut PDFSider, untuk mengirimkan muatan berbahaya pada sistem Windows.

Para penyerang menggunakan rekayasa sosial dalam upaya mereka untuk mendapatkan akses jarak jauh dengan menyamar sebagai pekerja dukungan teknis dan mengelabui karyawan perusahaan agar menginstal alat Quick Assist Microsoft.
Para peneliti di perusahaan keamanan siber Resecurity menemukan PDFSider saat melakukan respons terhadap insiden dan menggambarkannya sebagai pintu belakang tersembunyi untuk akses jangka panjang, dan mencatat bahwa PDFSider menunjukkan “karakteristik yang umumnya dikaitkan dengan perdagangan APT.”
.EXE yang sah, .DLL yang berbahaya
Seorang juru bicara Resecurity mengatakan kepada BleepingComputer bahwa PDFSider telah terlihat digunakan dalam serangan ransomware Qilin. Namun, tim pemburu ancaman perusahaan mencatat bahwa pintu belakang sudah “digunakan secara aktif” oleh beberapa pelaku ransomware untuk meluncurkan muatan mereka.
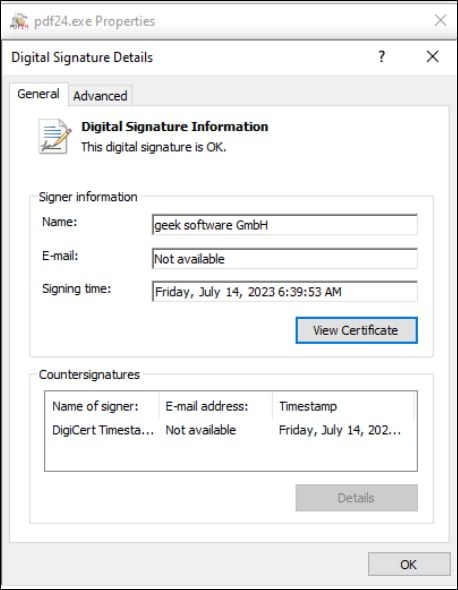
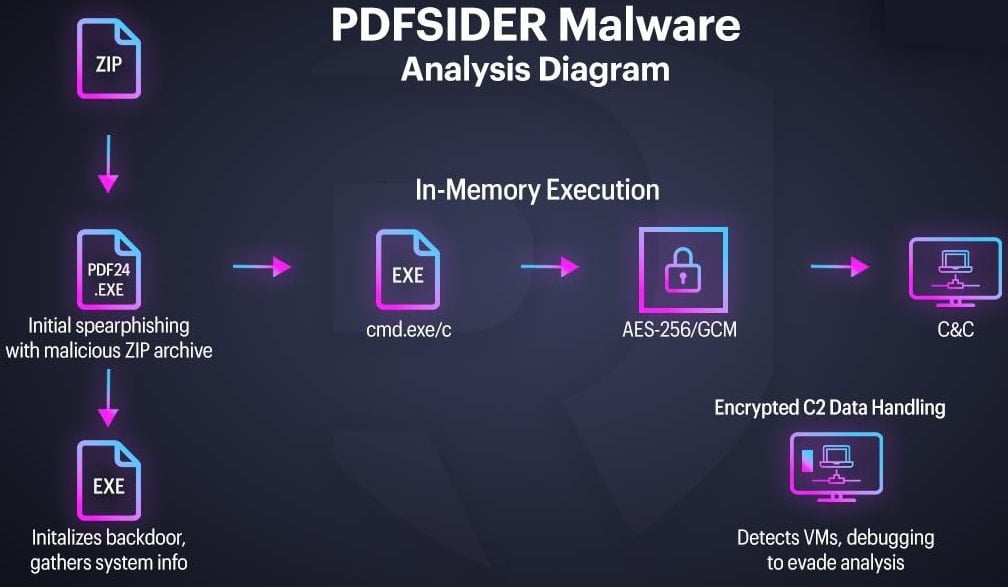
Pintu belakang PDFSider dikirimkan melalui email spearphishing yang membawa arsip ZIP dengan executable sah yang ditandatangani secara digital untuk alat PDF24 Creator dari Miron Geek Software GmbH. Namun, paket tersebut juga menyertakan versi DLL yang berbahaya (cryptbase.dll), yang dibutuhkan aplikasi agar berfungsi dengan baik.
Ketika executable berjalan, ia memuat file DLL penyerang, sebuah teknik yang dikenal sebagai DLL side-loading, dan menyediakan eksekusi kode pada sistem.
Sumber: Keamanan
Dalam kasus lain, penyerang mencoba mengelabui penerima email agar meluncurkan file berbahaya dengan menggunakan dokumen umpan yang tampaknya disesuaikan dengan target. Salah satu contohnya, mereka menggunakan entitas pemerintah Tiongkok sebagai penulisnya.
Setelah diluncurkan, DLL berjalan dengan hak eksekusi yang memuatnya.
“File EXE memiliki tanda tangan yang sah; namun, perangkat lunak PDF24 memiliki kerentanan yang dapat dieksploitasi oleh penyerang untuk memuat malware ini dan menerobos sistem EDR secara efektif,” Keamanan menjelaskan.
Menurut para peneliti, menemukan perangkat lunak rentan yang dapat dieksploitasi menjadi lebih mudah bagi penjahat dunia maya, karena munculnya pengkodean yang didukung AI.
PDFSider dimuat langsung ke memori, meninggalkan artefak disk minimal, dan menggunakan pipa anonim untuk meluncurkan perintah melalui CMD.
Host yang terinfeksi diberi pengidentifikasi unik, dan informasi sistem dikumpulkan dan dieksfiltrasi ke server VPS penyerang melalui DNS (port 53).
PDFSider melindungi pertukaran perintah dan kontrol (C2) dengan menggunakan perpustakaan kriptografi Botan 3.0.0 dan AES-256-GCM untuk enkripsi, mendekripsi data masuk dalam memori untuk meminimalkan jejaknya pada host.
Selain itu, data diautentikasi menggunakan Authenticated Encryption with Associated Data (AEAD) dalam mode GCM.
“Jenis implementasi kriptografi ini tipikal dari malware shell jarak jauh yang digunakan dalam serangan yang ditargetkan, dimana menjaga integritas dan kerahasiaan komunikasi sangat penting,” catat Resecurity.
Sumber: Keamanan
Malware ini juga dilengkapi beberapa mekanisme anti-analisis, seperti pemeriksaan ukuran RAM dan deteksi debugger, untuk keluar lebih awal ketika tanda-tanda berjalan di kotak pasir terdeteksi.
Berdasarkan penilaiannya, Resecurity mengatakan bahwa PDFSider lebih mirip dengan “keahlian spionase daripada malware yang bermotif finansial” dan dibangun sebagai pintu belakang tersembunyi yang dapat mempertahankan akses rahasia jangka panjang dan menyediakan eksekusi perintah jarak jauh yang fleksibel dan komunikasi terenkripsi.

Lembar Cheat Keamanan Rahasia: Dari Sprawl hingga Control
Baik Anda membersihkan kunci lama atau menyetel pagar pembatas untuk kode yang dihasilkan AI, panduan ini membantu tim Anda membangun dengan aman sejak awal.
Dapatkan lembar contekan dan hilangkan dugaan tentang manajemen rahasia.