Aplikasi perpesanan Pidgin menghapus plugin ScreenShareOTR dari daftar plugin pihak ketiga resminya setelah ditemukan bahwa plugin tersebut digunakan untuk menginstal keylogger, pencuri informasi, dan malware yang umum digunakan untuk mendapatkan akses awal ke jaringan perusahaan.

Plugin ini dipromosikan sebagai alat berbagi layar untuk protokol Off-The-Record (OTR) yang aman dan tersedia untuk Pidgin versi Windows dan Linux.
Menurut ESET, plugin berbahaya tersebut dikonfigurasi untuk menginfeksi pengguna yang tidak menaruh curiga dengan Perangkat lunak perusak DarkGateancaman malware kuat yang digunakan pelaku kejahatan untuk membobol jaringan sejak QBot dibongkar oleh pihak berwenang.
Plugin Pidgin yang Licik
Pidgin adalah klien pesan instan lintas-platform sumber terbuka yang mendukung berbagai jaringan dan protokol pesan.
Meskipun tidak sepopuler pada pertengahan tahun 2000-an ketika klien multi-protokol sangat diminati, aplikasi ini tetap menjadi pilihan populer di kalangan mereka yang berusaha menggabungkan akun perpesanan mereka ke dalam satu aplikasi dan memiliki basis pengguna khusus yang terdiri dari individu yang paham teknologi, penggemar sumber terbuka, dan pengguna yang perlu terhubung ke sistem IM lama.
Pidgin mengoperasikan sistem plugin yang memungkinkan pengguna untuk memperluas fungsionalitas program, mengaktifkan fitur khusus, dan membuka opsi penyesuaian baru.
Pengguna dapat mengunduhnya dari situs web resmi proyek. daftar plugin pihak ketigasaat ini menampung 211 add-on.
Menurut pengumuman di situs web proyek tersebut minggu lalu, sebuah plugin berbahaya bernama ‘ss-otr’ telah masuk ke dalam daftar pada tanggal 6 Juli 2024, dan baru ditarik pada tanggal 16 Agustus setelah ada laporan pengguna tentang plugin tersebut sebagai keylogger dan alat penangkap layar.
“Sebuah plugin, ss-otr, telah ditambahkan ke daftar plugin pihak ketiga pada tanggal 6 Juli. Pada tanggal 16 Agustus, kami menerima laporan dari 0xFFFC0000 bahwa plugin tersebut berisi key logger dan membagikan tangkapan layar dengan pihak yang tidak diinginkan.
Kami segera menarik plugin tersebut dari daftar dan mulai menyelidikinya. Pada tanggal 22 Agustus, Johnny Xmas dapat mengonfirmasi bahwa ada keylogger.” – Pidgin
Bendera merahnya adalah ss-otr hanya menyediakan biner untuk diunduh dan bukan kode sumber apa pun, tetapi karena kurangnya mekanisme peninjauan yang kuat dalam repositori plugin pihak ketiga Pidgin, tidak ada yang mempertanyakan keamanannya.
Plugin menyebabkan malware DarkGate
ESET laporan Pemasang plugin ditandatangani dengan sertifikat digital yang valid yang dikeluarkan untuk INTERREX – SP. ZOOperusahaan Polandia yang sah.
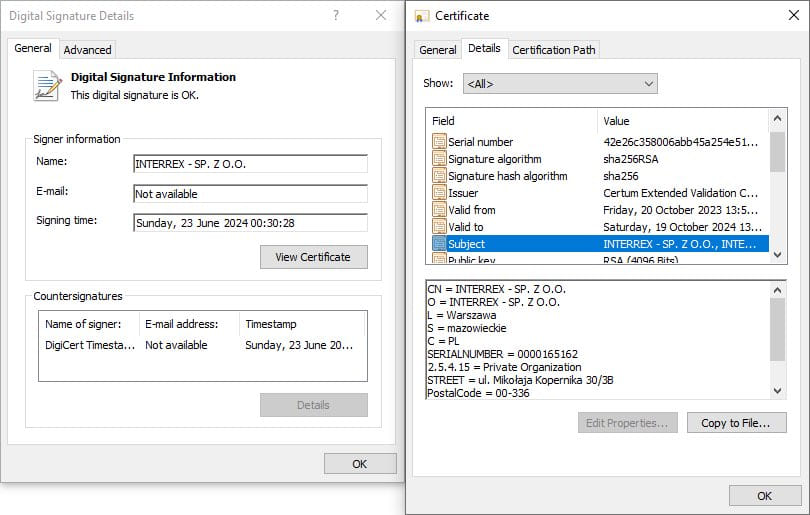
Sumber: ESET
Plugin ini menawarkan fungsionalitas berbagi layar yang diiklankan tetapi juga berisi kode berbahaya, yang memungkinkannya mengunduh biner tambahan dari server penyerang di jabberplugins[.]bersih.
Muatan yang diunduh berupa skrip PowerShell atau malware DarkGate, yang juga ditandatangani oleh sertifikat Interrex.
Mekanisme serupa diterapkan untuk klien Pidgin versi Linux, sehingga kedua platform tercakup.
ESET mengatakan bahwa server jahat yang sama, yang sekarang telah ditutup, menampung plugin tambahan bernama OMEMO, Pidgin Paranoia, Master Password, Window Merge, dan HTTP File Upload.
Plugin ini kemungkinan besar juga menyediakan DarkGate, yang menunjukkan bahwa ScreenShareOTR hanyalah bagian kecil dari kampanye berskala lebih luas.
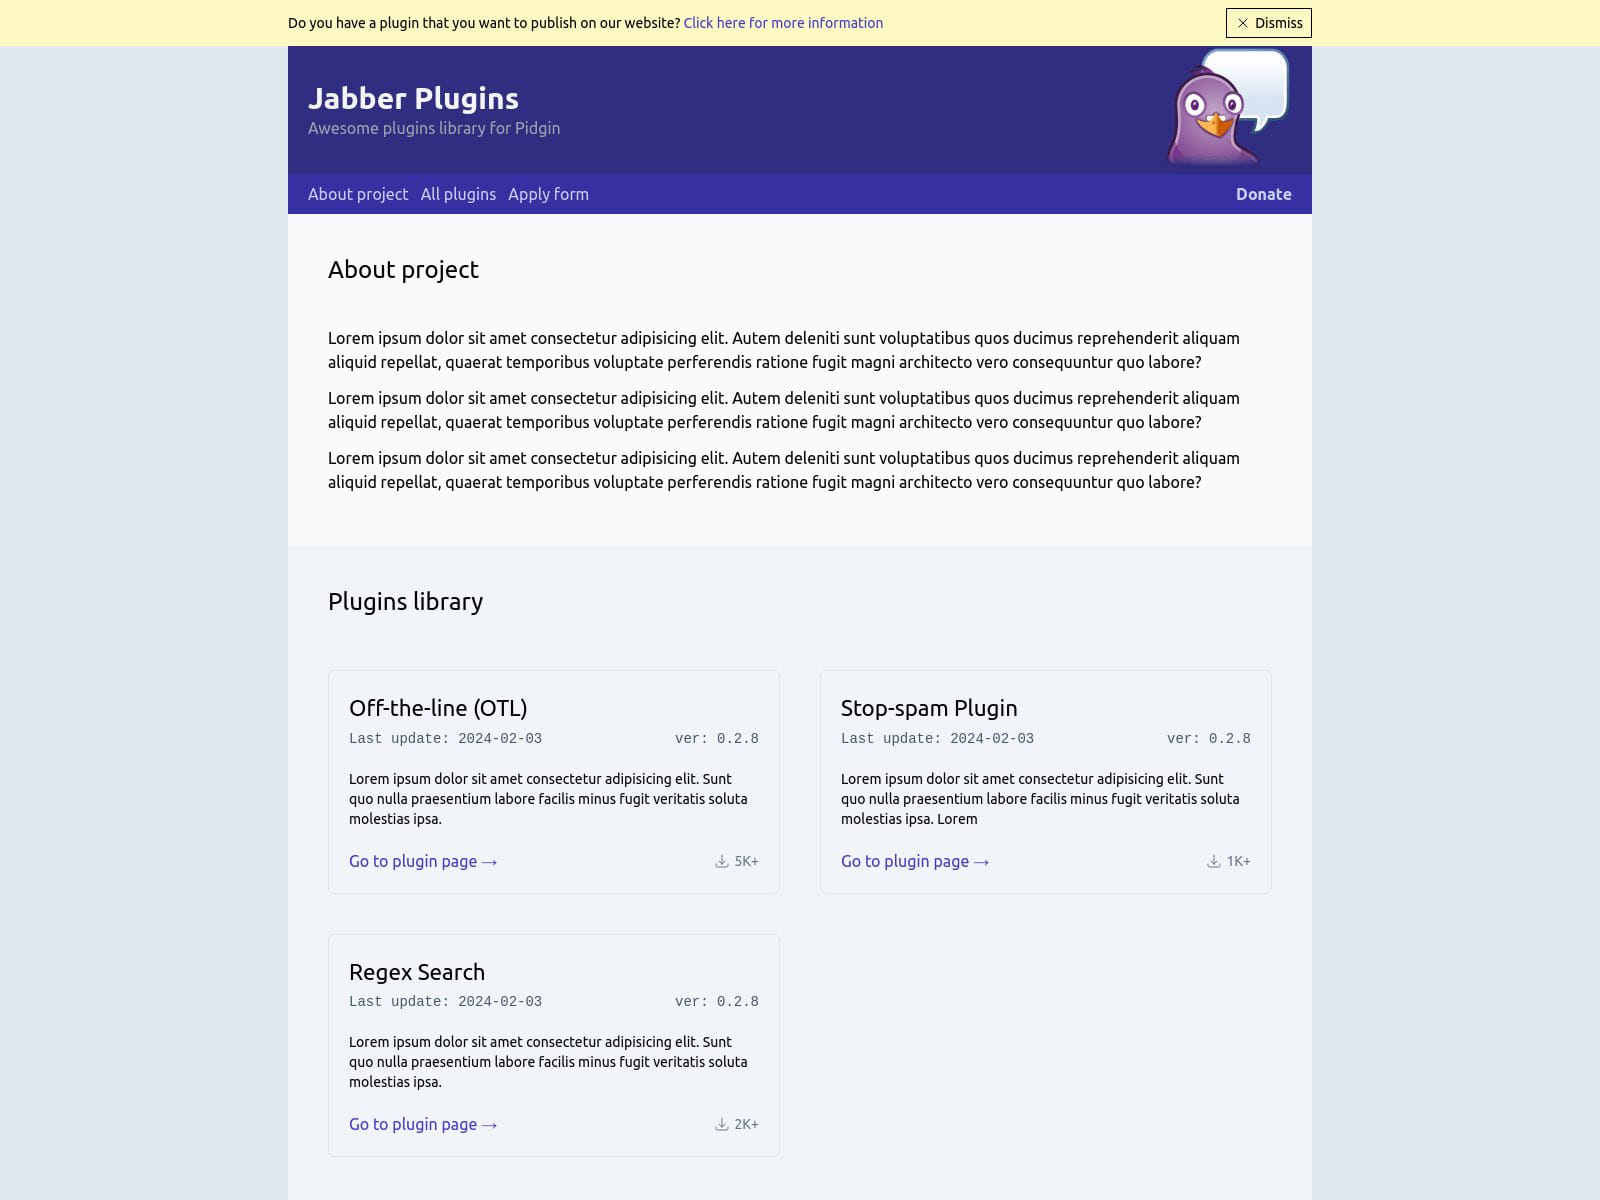
Sumber: ESET
Pidgin belum menyediakan statistik unduhan untuk ss-otr, jadi jumlah korbannya tidak diketahui.
Mereka yang menginstalnya disarankan untuk segera menghapusnya dan melakukan pemindaian sistem penuh dengan alat antivirus, karena DarkGate mungkin mengintai di sistem mereka.
Untuk mencegah kejadian serupa terjadi di masa mendatang, Pidgin mengumumkan bahwa, mulai sekarang, mereka hanya akan menerima plugin pihak ketiga yang memiliki Lisensi Sumber Terbuka yang Disetujui OSI, yang memungkinkan pengawasan terhadap kode dan fungsionalitas internalnya.