Malware Linux tersembunyi bernama ‘sedexp’ telah menghindari deteksi sejak 2022 dengan menggunakan teknik persistensi yang belum disertakan dalam kerangka kerja MITRE ATT&CK.

Malware tersebut ditemukan oleh firma manajemen risiko Stroz Friedberg, perusahaan Asuransi Aon, dan memungkinkan operatornya membuat shell terbalik untuk akses jarak jauh dan melanjutkan serangan.
“Pada saat tulisan ini dibuat, teknik persistensi yang digunakan (aturan udev) belum didokumentasikan oleh MITRE ATT&CK,” catat para peneliti, yang menyoroti bahwa sedexp merupakan ancaman tingkat lanjut yang bersembunyi di tempat yang mudah terlihat.
Bertahan melalui aturan udev
‘udev‘ adalah sistem manajemen perangkat untuk kernel Linux yang bertanggung jawab untuk menangani node perangkat di direktori /dev, yang berisi file yang mewakili komponen perangkat keras yang tersedia pada sistem seperti drive penyimpanan, antarmuka jaringan, dan drive USB.
File node dibuat dan dihapus secara dinamis ketika pengguna menghubungkan/memutuskan perangkat, sementara udev juga menangani pemuatan driver yang sesuai.
Aturan Udev adalah berkas konfigurasi teks yang menentukan bagaimana manajer harus menangani perangkat atau peristiwa tertentu, yang terletak di ‘/etc/udev/rules.d/’ atau ‘/lib/udev/rules.d/.’
Aturan ini berisi tiga parameter yang menentukan penerapannya (ACTION== “add”), nama perangkat (KERNEL== “sdb1″), dan skrip apa yang akan dijalankan ketika kondisi yang ditentukan terpenuhi (RUN+=”https://www.bleepingcomputer.com/path/to/script”).
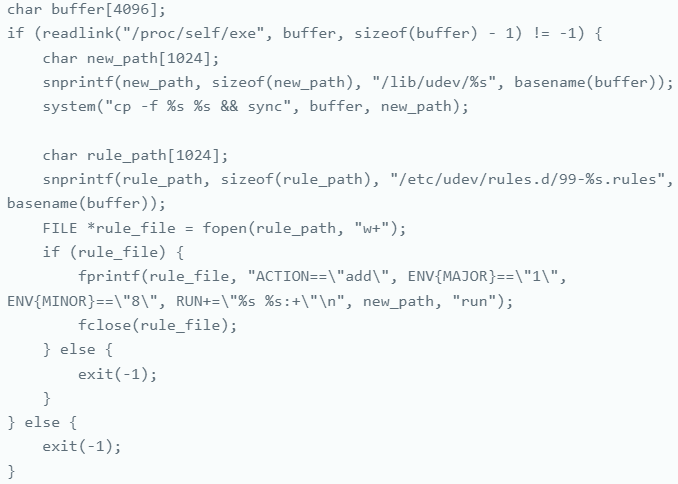
Malware sedexp menambahkan aturan udev berikut pada sistem yang disusupi:
ACTION=="add", ENV{MAJOR}=="1", ENV{MINOR}=="8", RUN+="asedexpb run:+"
Aturan ini berlaku setiap kali perangkat baru ditambahkan ke sistem, memeriksa apakah nomor mayor dan minornya cocok dengan ‘/dev/random’, yang dimuat saat sistem boot dan digunakan sebagai generator nomor acak oleh beberapa aplikasi dan proses sistem.
Komponen aturan terakhir (RUN+=”asedexpb run:+”) mengeksekusi skrip malware ‘asedexpb’, jadi dengan menetapkan /dev/random sebagai prasyarat, penyerang memastikan malware dijalankan secara berkala.
Yang terpenting, /dev/random merupakan komponen sistem penting di Linux yang tidak dipantau oleh solusi keamanan. Oleh karena itu, penyalahgunaannya menjamin penghindaran malware.
Sumber: Aon
Kemampuan operasional utama
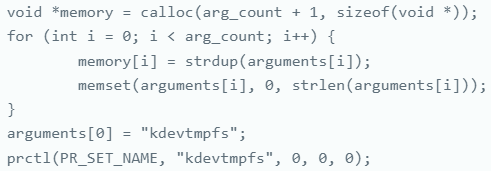
Malware tersebut menamai prosesnya ‘kdevtmpfs’, yang meniru proses sistem yang sah, semakin membaur dengan aktivitas normal dan membuatnya semakin sulit dideteksi menggunakan metode konvensional.
Sumber: Aon
Mengenai kemampuan operasionalnya, malware tersebut menggunakan forkpty atau pipes dan proses baru yang bercabang untuk menyiapkan shell terbalik bagi penyerang agar bisa mengakses perangkat yang terinfeksi dari jarak jauh.
Sedexp juga menggunakan teknik manipulasi memori untuk menyembunyikan file apa pun yang berisi string “sedexp” dari perintah standar seperti ‘ls’ atau ‘find,’ yang menyembunyikan keberadaannya di sistem.
Ia juga dapat memodifikasi isi memori untuk menyuntikkan kode berbahaya atau mengubah perilaku aplikasi dan proses sistem yang ada.
Itu peneliti menyebutkan bahwa malware tersebut telah digunakan secara luas setidaknya sejak tahun 2022. Mereka menemukannya hadir di banyak sandbox daring dan tanpa terdeteksi (di VirusTotal, hanya dua mesin antivirus yang menandai tiga sampel sedexp yang tersedia dalam laporan sebagai berbahaya).
Menurut Stroz Friedberg, malware tersebut telah digunakan untuk menyembunyikan kode pencurian kartu kredit pada server web yang disusupi, yang menunjukkan keterlibatan dalam serangan bermotif finansial.