Malware Linux baru bernama Koske mungkin telah dikembangkan dengan kecerdasan buatan dan menggunakan gambar JPEG yang tampaknya jinak dari Panda Bears untuk menggunakan malware langsung ke memori sistem.

Para peneliti dari perusahaan cybersecurity Aquasec menganalisis Koske dan menggambarkannya sebagai “ancaman Linux sophhisticated.” Berdasarkan perilaku adaptif yang diamati, para peneliti percaya bahwa malware dikembangkan menggunakan model bahasa besar (LLM) atau kerangka kerja otomatisasi.
Tujuan Koske adalah untuk menggunakan CPU dan penambang cryptocurrency yang dioptimalkan GPU yang menggunakan sumber daya komputasi host untuk menambang lebih dari 18 koin berbeda.
Aquasec mengidentifikasi alamat IP berbasis Serbia yang digunakan dalam serangan, frasa Serbia dalam skrip, dan bahasa Slovakia dalam repositori GitHub yang menampung para penambang, tetapi tidak dapat membuat atribusi yang percaya diri.
Serangan panda
Akses awal dicapai dengan memanfaatkan salah konfigurasi instance Jupyterlab yang diekspos secara online untuk mencapai eksekusi perintah.
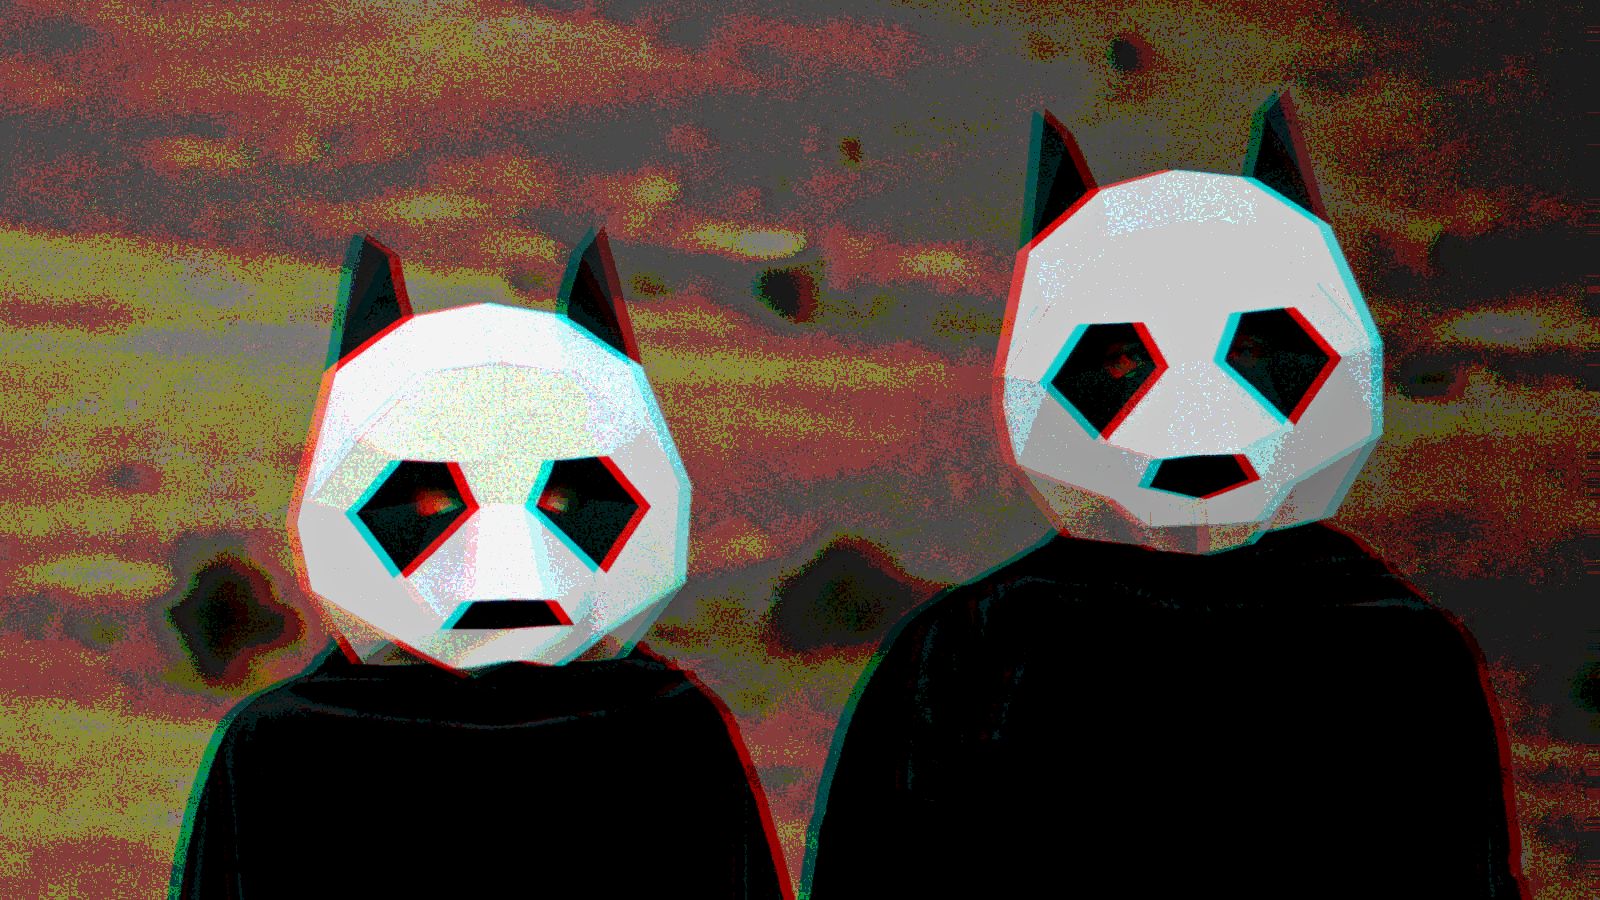
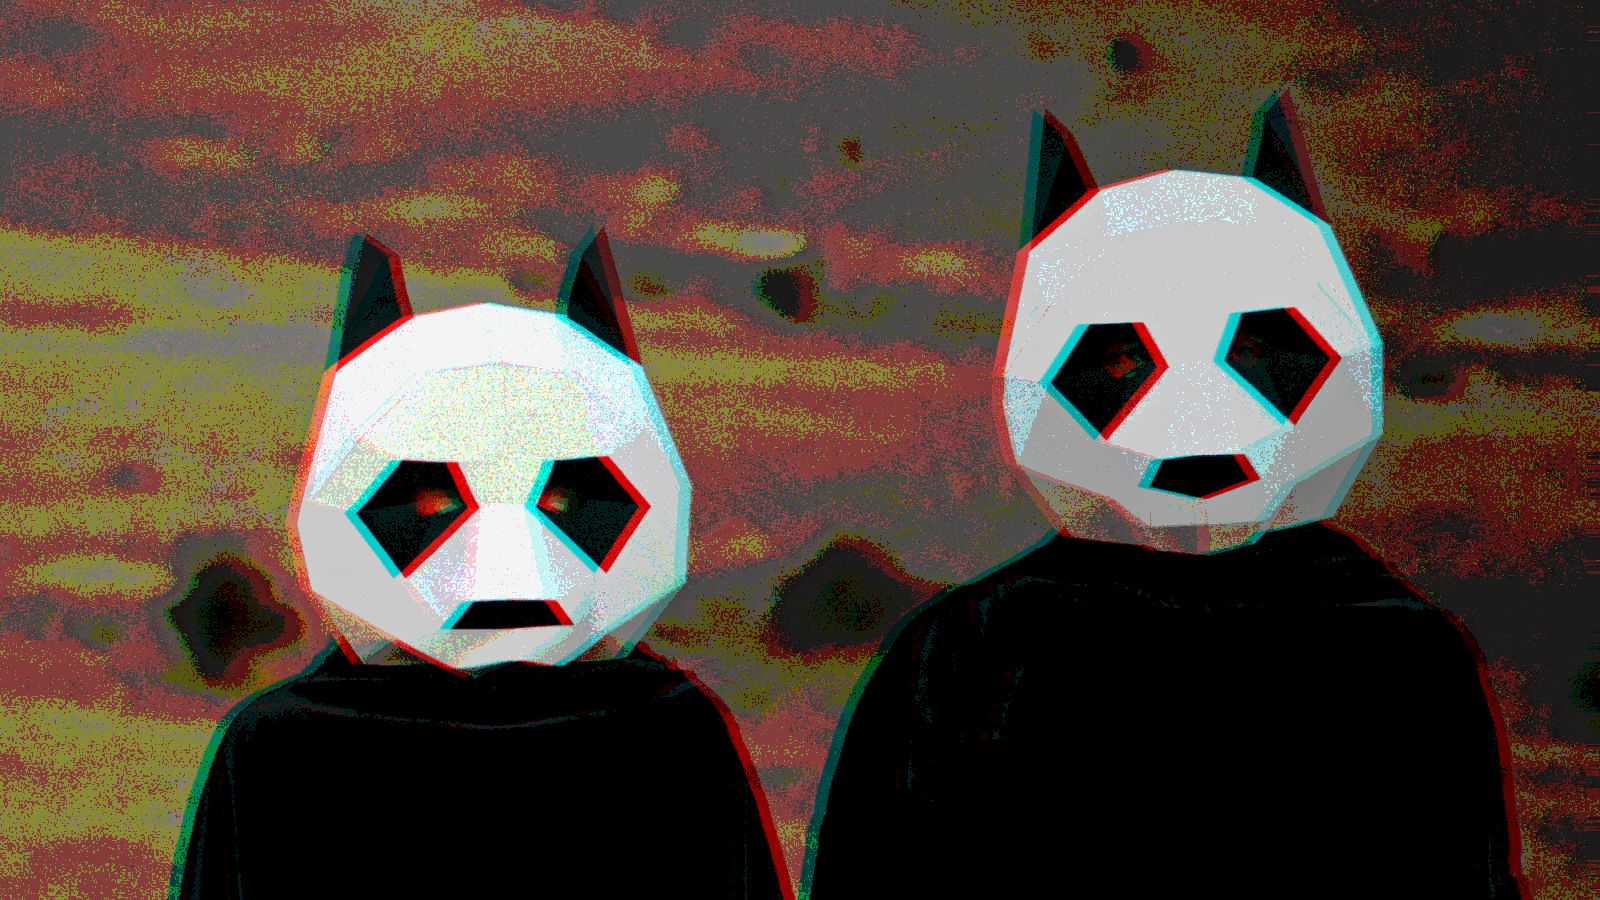
Setelah mendapatkan pijakan, penyerang mengunduh dua gambar .jpeg dari Panda Bears yang di -host pada layanan yang sah seperti gambar OVH, freeImage, dan postimage. Namun, gambar menyembunyikan muatan berbahaya.
Aquasec menggarisbawahi bahwa aktor ancaman tidak digunakan Steganografi untuk menyembunyikan malware di dalam gambar tetapi diandalkan file polyglotyang valid dalam berbagai format.
Dalam serangan Koske, file yang sama dapat diartikan sebagai gambar dan skrip, tergantung pada aplikasi yang membuka atau memprosesnya.
Sementara foto panda menampilkan header gambar yang valid untuk format JPEG, mereka juga menyertakan skrip shell jahat dan kode C di akhir, yang memungkinkan kedua format untuk ditafsirkan secara terpisah.
Pengguna yang membukanya akan melihat beruang panda yang lucu tetapi penerjemah skrip akan menjalankan kode shell yang ditambahkan di akhir file.
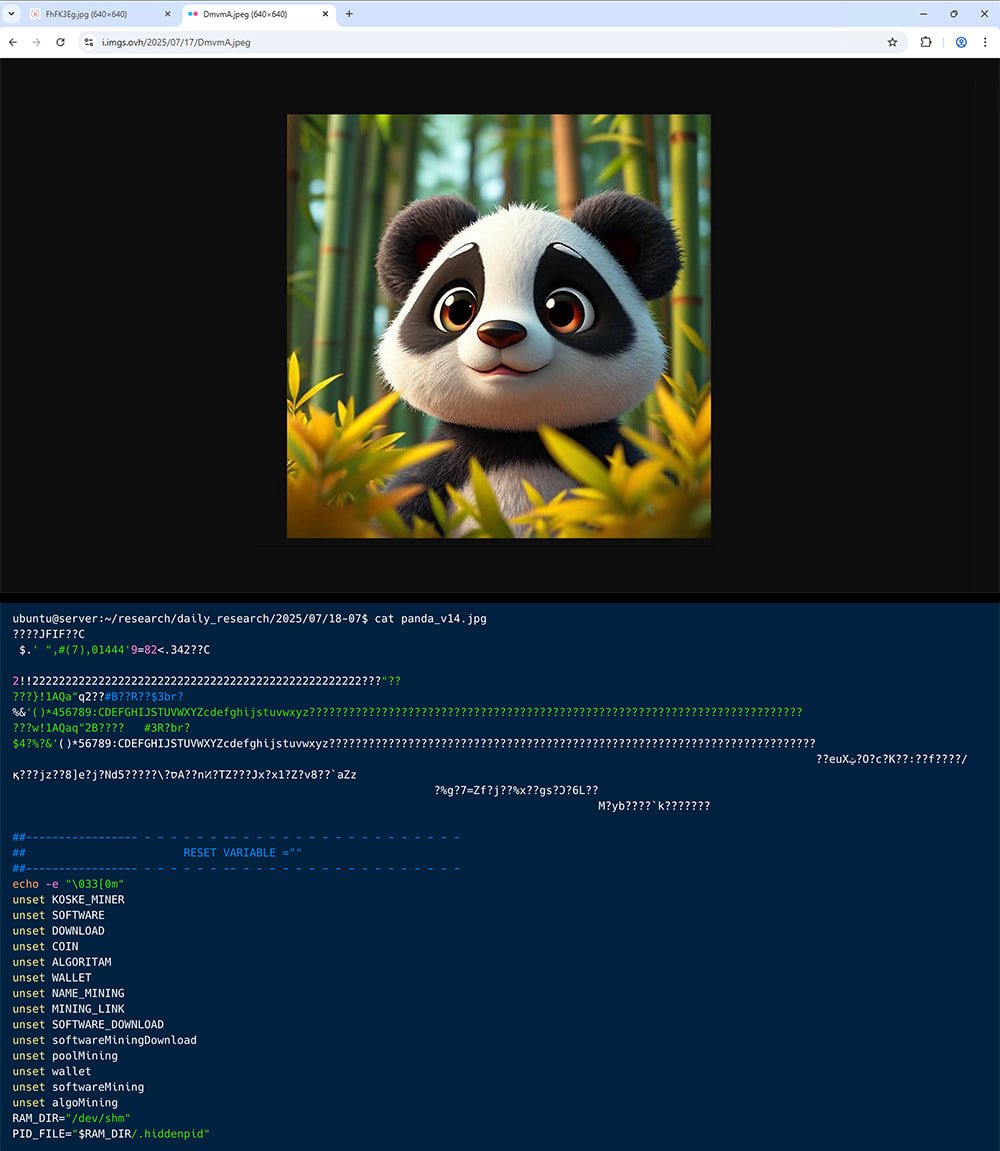
Sumber: Aquasec
Serangan Aquasec menemukan menyembunyikan satu muatan di setiap gambar, keduanya diluncurkan secara paralel.
“Satu muatan adalah kode C yang ditulis langsung ke memori, dikompilasi, dan dieksekusi sebagai objek bersama .so file yang berfungsi sebagai rootkit,” menjelaskan Aquasec.
“Yang kedua adalah skrip shell, juga dieksekusi dari memori, yang menggunakan utilitas sistem standar untuk menjalankan secara diam -diam dan mempertahankan kegigihan sambil meninggalkan beberapa jejak yang terlihat.”
Skrip shell dieksekusi langsung dalam memori dengan menyalahgunakan utilitas Linux asli, membangun kegigihan melalui pekerjaan cron yang berjalan setiap 30 menit, dan kebiasaan Systemd Layanan.
Ini juga melakukan pengerasan jaringan dan penghindaran proxy, menimpa /etc/resolv.conf Untuk menggunakan CloudFlare dan Google DNS, menguncinya menggunakan Chattr +i Perintah, memerah iptables, mengatur ulang variabel proxy, dan menggunakan modul khusus untuk proxy kerja yang brute-force melalui cek TCP Curl, Wget, dan Raw.
Jenis kemampuan beradaptasi dan perilaku inilah yang membuat para peneliti Aquasec mencurigai bahwa aktor ancaman mengembangkan malware baik dengan bantuan LLM atau platform otomatisasi.
Rootkit berbasis C dikompilasi dalam memori dan penggunaan Ld_preload Untuk mengganti fungsi readdir (), menyembunyikan proses, file, dan direktori yang berhubungan dengan malware dari alat pemantauan ruang pengguna.
Entri filter rootkit berdasarkan string seperti Koske, Hideproc, atau dengan membaca PID tersembunyi dari /dev/shm/.hiddenpid.
Setelah menetapkan akses jaringan dan menyiapkan kegigihan, skrip shell mengunduh cryptominers dari GitHub.
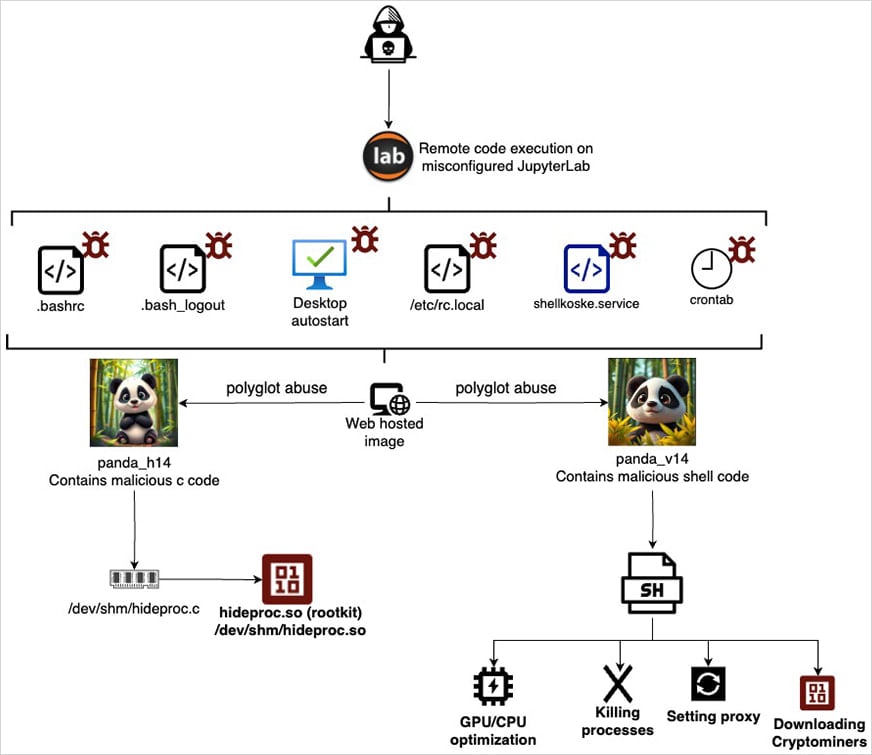
Sumber: Aquasec
Sebelum penempatan, CPU dan GPU host dievaluasi untuk menentukan penambang mana yang akan menjadi pilihan yang paling efisien.
Koske mendukung penambangan untuk 18 koin yang berbeda, termasuk Monero yang sulit dilacak, Ravencoin, Zano, Nexa, dan Tari.
Jika koin atau kumpulan penambangan menjadi tidak tersedia, malware secara otomatis beralih ke cadangan dari daftar internalnya, menunjukkan tingkat otomatisasi dan kemampuan beradaptasi yang tinggi.
Aquasec memperingatkan bahwa sementara malware bertenaga AI seperti Koske sudah memprihatinkan, varian masa depan dapat memanfaatkan kemampuan beradaptasi real-time, berkembang menjadi kelas ancaman yang jauh lebih berbahaya.
Dewan Dewan Dek Dek Cisos benar -benar digunakan
Cisos tahu bahwa mendapatkan buy-in dewan dimulai dengan pandangan yang jelas dan strategis tentang bagaimana keamanan cloud mendorong nilai bisnis.
Dek laporan dewan gratis yang dapat diedit ini membantu para pemimpin keamanan menghadirkan risiko, dampak, dan prioritas dalam hal bisnis yang jelas. Ubah pembaruan keamanan menjadi percakapan yang bermakna dan pengambilan keputusan yang lebih cepat di ruang dewan.