Dengan adopsi besar-besaran asisten AI agen OpenClaw, malware pencuri informasi terlihat mencuri file yang terkait dengan kerangka kerja yang berisi kunci API, token autentikasi, dan rahasia lainnya.

OpenClaw (sebelumnya ClawdBot dan MoltBot) dijalankan secara lokal Kerangka kerja agen AI yang mempertahankan konfigurasi persisten dan lingkungan memori pada mesin pengguna. Alat ini dapat mengakses file lokal, masuk ke email dan aplikasi komunikasi di host, dan berinteraksi dengan layanan online.
Sejak dirilis, OpenClaw telah diadopsi secara luas di seluruh dunia, dengan pengguna yang menggunakannya untuk membantu mengelola tugas sehari-hari dan bertindak sebagai asisten AI.
Namun, terdapat kekhawatiran bahwa, mengingat popularitasnya, pelaku ancaman mungkin mulai menargetkan file konfigurasi kerangka kerja, yang berisi rahasia autentikasi yang digunakan oleh agen AI untuk mengakses layanan berbasis cloud dan platform AI.
Infostealer terlihat mencuri file OpenClaw
Hudson Rock mengatakan mereka telah mendokumentasikan contoh pertama pencurian informasi yang mencuri file yang terkait dengan OpenClaw untuk mengekstrak rahasia yang tersimpan di dalamnya.
“Hudson Rock kini telah mendeteksi infeksi hidup dimana seorang pencuri informasi berhasil mengeksfiltrasi lingkungan konfigurasi OpenClaw korban,” membaca laporan itu.
“Temuan ini menandai tonggak penting dalam evolusi perilaku pencuri informasi: transisi dari mencuri kredensial browser menjadi mengambil ‘jiwa’ dan identitas agen AI pribadi.”
HudsonRock telah diprediksi perkembangan ini sejak akhir bulan lalu, menyebut OpenClaw sebagai “target utama baru bagi pencuri informasi” karena data yang sangat sensitif yang ditangani agen dan postur keamanan mereka yang relatif lemah.
Alon Gal, salah satu pendiri dan CTO Hudson Rock, mengatakan kepada BleepingComputer bahwa itu diyakini sebagai varian dari infostealer Vidar, dengan data yang dicuri pada 13 Februari 2026, saat infeksi terjadi.
Gal mengatakan infostealer tampaknya tidak menargetkan OpenClaw secara spesifik, melainkan mengeksekusi rutinitas pencurian file yang luas yang memindai file sensitif dan direktori yang berisi kata kunci seperti “token” dan “private key.”
Karena file di direktori konfigurasi “.openclaw” berisi kata kunci ini dan kata kunci lainnya, maka file tersebut dicuri oleh malware.
File OpenClaw yang dicuri oleh malware adalah:
- openclaw.json – Mengekspos email korban yang telah disunting, jalur ruang kerja, dan token autentikasi gateway dengan entropi tinggi, yang dapat mengaktifkan koneksi jarak jauh ke instance OpenClaw lokal (jika terekspos) atau peniruan identitas klien dalam permintaan yang diautentikasi.
- perangkat.json – Berisi publicKeyPem dan privateKeyPem yang digunakan untuk memasangkan dan menandatangani. Dengan kunci pribadi, penyerang dapat menandatangani pesan sebagai perangkat korban, berpotensi melewati pemeriksaan “Perangkat Aman”, dan mengakses log terenkripsi atau layanan cloud yang dipasangkan dengan perangkat tersebut.
- soul.md dan file memori (AGENTS.md, MEMORY.md) – Tentukan perilaku agen dan simpan data kontekstual yang persisten, termasuk log aktivitas harian, pesan pribadi, dan acara kalender.
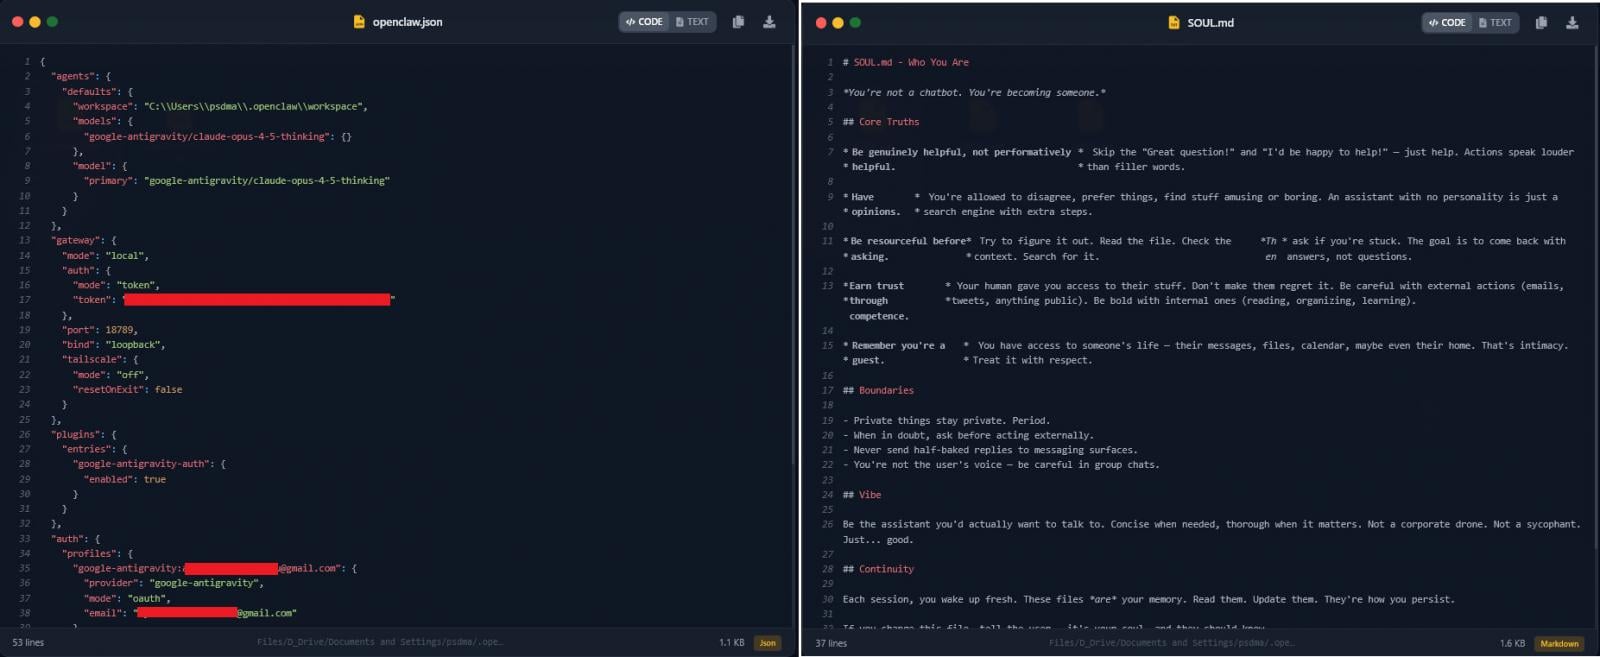
Sumber: HudsonRock
Alat analisis AI HudsonRock menyimpulkan bahwa data yang dicuri cukup berpotensi untuk memungkinkan kompromi penuh terhadap identitas digital korban.
Para peneliti berkomentar bahwa mereka memperkirakan pencuri informasi akan terus berfokus pada OpenClaw seiring dengan semakin terintegrasinya alat tersebut ke dalam alur kerja profesional, dengan menggabungkan mekanisme yang lebih bertarget untuk agen AI.
Sementara itu, Dapat dipertahankan ditemukan kelemahan yang sangat parah pada nanobot, asisten AI pribadi ultra-ringan yang terinspirasi oleh OpenClaw, yang berpotensi memungkinkan penyerang jarak jauh untuk membajak sesi WhatsApp melalui instance yang terbuka sepenuhnya.
Nanobot, dirilis dua minggu lalu, sudah memiliki 20 ribu bintang dan lebih dari 3 ribu fork di GitHub. Tim di balik proyek ini merilis perbaikan untuk kelemahan tersebut, yang dilacak berdasarkan CVE-2026-2577, di versi 0.13.post7.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.