Lebih dari 800 server N-Central N-Central tetap tidak terpasang terhadap sepasang kerentanan keamanan kritis yang ditandai sebagai dieksploitasi secara aktif pekan lalu.

N-Central adalah platform populer yang digunakan oleh banyak penyedia layanan terkelola (MSP) dan departemen TI untuk memantau dan mengelola jaringan dan perangkat dari konsol berbasis web terpusat.
Dilacak sebagai CVE-2025-8875 Dan CVE-2025-8876kedua kelemahan dapat membiarkan penyerang yang diautentikasi untuk menyuntikkan perintah karena sanitasi input pengguna yang tidak tepat dan menjalankan perintah pada perangkat yang tidak ditandingi dengan mengeksploitasi kelemahan deserialisasi yang tidak aman, masing -masing.
N-dapat menambal mereka di N-Central 2025.3.1 dan mengatakan kepada BleepingComputer pada hari Kamis bahwa bug keamanan sekarang sedang dalam eksploitasi aktif, mendesak admin untuk mengamankan server mereka sebelum informasi lebih lanjut tentang bug dirilis.
“Investigasi keamanan kami telah menunjukkan bukti jenis eksploitasi ini di sejumlah lingkungan di tempat yang terbatas. Kami belum melihat bukti eksploitasi dalam lingkungan cloud yang dapat di-host,” kata N-Cible kepada BleepingComputer.
“Anda harus meningkatkan N-Central di tempat Anda ke 2025.3.1. (Rincian CVE akan diterbitkan tiga minggu setelah rilis sesuai praktik keamanan kami.),” N-mampu ditambahkan dalam penasihat hari Rabu.
Pada hari Jumat, Yayasan Nirlaba Keamanan Internet Nirlaba adalah pelacakan 880 server N-central yang masih rentan terhadap serangan yang mengeksploitasi dua kerentanan, kebanyakan dari mereka Terletak di Amerika Serikat, Kanada, dan Belanda.
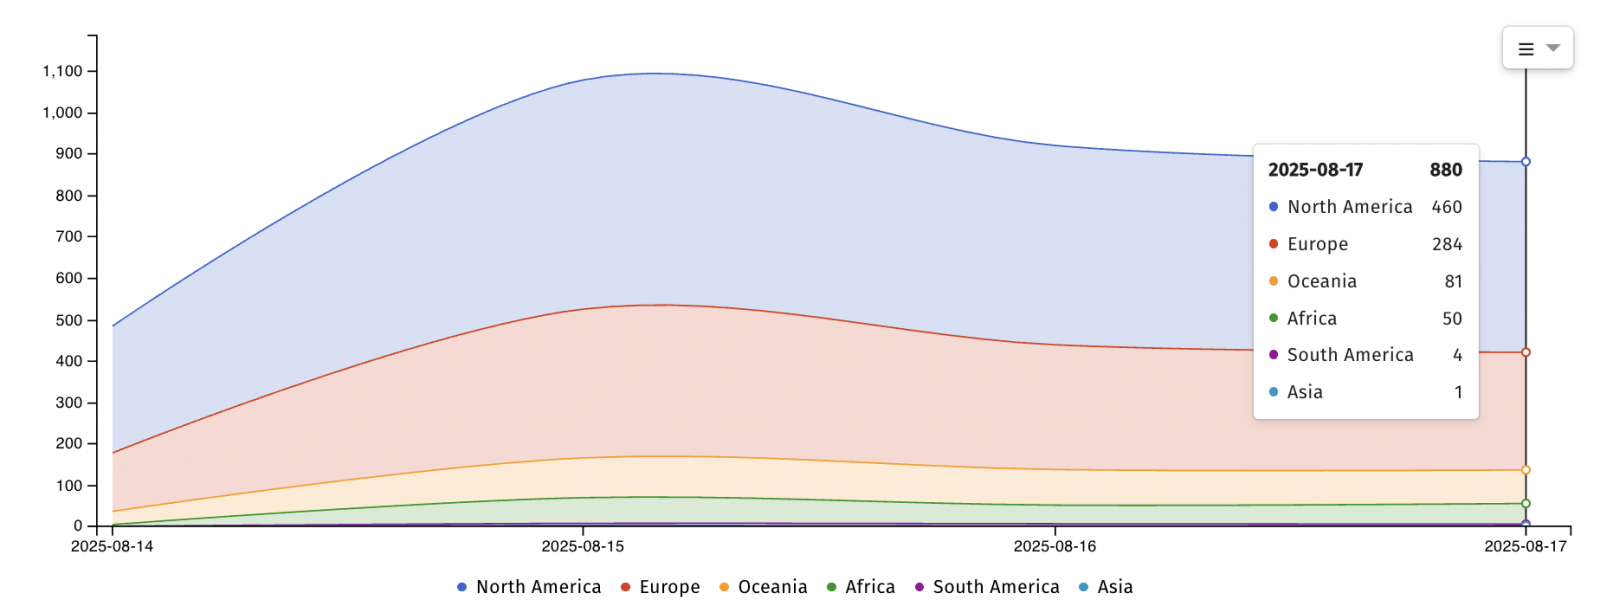
“Hasil ini dihitung dengan menjumlahkan jumlah IP unik, yang berarti bahwa IP ‘unik’ mungkin telah dihitung lebih dari sekali. Angka apa pun harus diperlakukan sebagai indikasi daripada tepat,” kata Shadowserver.
Secara total, sekitar 2.000 instance N-Central saat ini diekspos secara online, menurut Shodan pencarian.
Badan -badan federal yang diperintahkan untuk dimitigasi dalam waktu seminggu
Cisa juga memiliki menambahkan kekurangan untuk itu Katalog kerentanan yang diketahuimenandai mereka seperti yang dieksploitasi dalam serangan nol-day satu hari sebelum n-mampu mengkonfirmasi kelemahan sedang dilecehkan di alam liar.
Badan Keamanan Siber AS memerintahkan semua lembaga Cabang Eksekutif Sipil Federal (FCEB), termasuk Departemen Keamanan Dalam Negeri, Departemen Perbendaharaan, dan Departemen Energi, untuk menambal sistem mereka dalam satu minggu, pada 20 Agustus, sebagaimana diamanatkan oleh Arahan Operasional yang mengikat November 2021 (BOD) 22-01.
Meskipun organisasi non-pemerintah tidak diharuskan untuk mengambil tindakan, karena BOD 22-01 terutama menargetkan lembaga federal AS, CISA mendesak semua pembela jaringan untuk mengamankan sistem mereka terhadap serangan yang sedang berlangsung.
“Terapkan mitigasi per instruksi vendor, ikuti panduan BOD 22-01 yang berlaku untuk layanan cloud, atau menghentikan penggunaan produk jika mitigasi tidak tersedia,” Kata Cisa.
“Jenis -jenis kerentanan ini adalah vektor serangan yang sering untuk aktor cyber jahat dan menimbulkan risiko signifikan bagi perusahaan federal.”