Dalam operasi intelijen yang belum pernah terjadi sebelumnya, peneliti keamanan mengungkap bagaimana perekrut TI Korea Utara menargetkan dan memikat pengembang agar menyewa identitas mereka untuk menghasilkan pendapatan.

Chollima yang terkenal (juga dikenal sebagai WageMole), bagian dari kelompok Lazarus yang disponsori negara Korea Utara, dikenal karena kampanye rekayasa sosialnya untuk menyusup ke perusahaan-perusahaan Barat untuk tujuan spionase dan menghasilkan pendapatan bagi rezim tersebut.
Mereka berhasil mengelabui perekrut dan mendapatkan pekerjaan di perusahaan-perusahaan Fortune 500 dengan memanfaatkan identitas curian dan banyak AI, termasuk video palsu, dan menghindari tampil di depan kamera selama wawancara.
Metode lainnya adalah dengan merekrut insinyur yang sah dan meyakinkan mereka untuk bertindak sebagai tokoh dalam operasi agen DPRK untuk mendapatkan pekerjaan jarak jauh di perusahaan target.
Frontman harus menjadi wajah agen dalam interaksi dengan perusahaan selama wawancara dan akan menerima persentase gaji, antara 20% dan 35% selama durasi kontrak.
Untuk mendapatkan jumlah yang lebih besar, insinyur yang disusupi harus membiarkan agen DPRK menggunakan komputer mereka.
Hal ini untuk menyembunyikan lokasi dan jejak orang Korea Utara, karena mereka akan menggunakan komputer dan insinyurnya sebagai proxy untuk aktivitas jahat.
Mauro Eldritchseorang peretas dan spesialis intelijen ancaman di BCA LTDmengatakan bahwa insinyur yang disusupi mengambil semua risiko saat mereka menyewakan identitasnya dan akan menjadi satu-satunya yang bertanggung jawab atas segala kerusakan yang terjadi.
Mengirim spam ke repositori GitHub
Eldritch akrab dengan taktik perekrutan Chollima yang Terkenal saat memimpin Tim Quetzal, Tim Riset Ancaman Web3 di perusahaan jasa keuangan digital Bitso.
Dia mendokumentasikan beberapa pertemuan dengan agen-agen DPRK yang mencari insinyur atau pengembang mudah tertipu yang siap menghasilkan uang dengan cepat[[1, 2, 3, 4, 5, 6].
Baru-baru ini, dia menemukan beberapa akun di GitHub yang mengirim spam ke repositori dengan pengumuman perekrutan untuk individu yang akan menghadiri wawancara teknis (.NET, Java, C#, Python, JavaScript, Ruby, Golang, Blockchain) dengan identitas palsu yang diberikan.

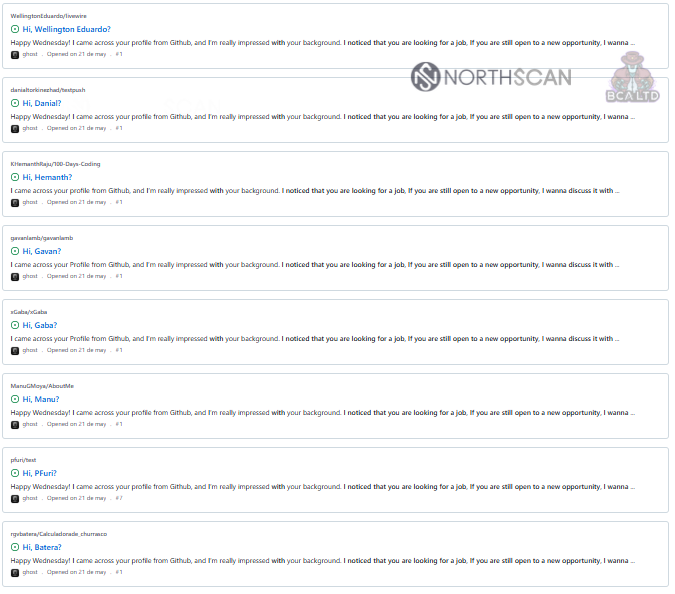
sumber: Mauro Eldritch dan Heiner García
Kandidat tidak harus mahir dalam bidang teknis, karena perekrut akan membantu “merespons pewawancara secara efektif.”
Untuk membuat penawaran lebih menarik, agen DPRK menetapkan ekspektasi finansial “sekitar $3000 per bulan.”

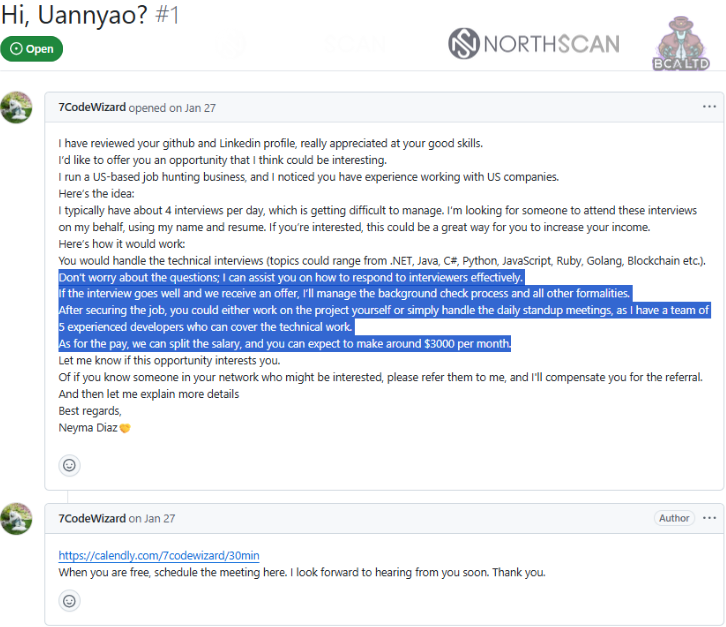
sumber: Mauro Eldritch dan Heiner García
Eldritch menerima tantangan tersebut dan mengembangkan rencana bersama Heiner García dari Pemindaian Utara inisiatif intelijen ancaman untuk mengungkap infiltrasi pekerja TI Korea Utara.
Kedua peneliti tersebut menggunakan layanan sandbox dari APAPUN.JALANKANsebuah perusahaan yang menyediakan solusi untuk analisis malware interaktif dan intelijen ancaman, untuk menyiapkan simulasi peternakan laptop honeypot yang dapat merekam aktivitas secara real time untuk kemudian dianalisis taktik dan alat yang digunakan dalam operasi tersebut.
García mengambil peran sebagai insinyur pemula yang menanggapi tawaran perekrutan. Dia menyamar sebagai individu yang dihubungi sebelumnya, seorang pengembang bernama Andy Jones, yang berbasis di Amerika Serikat.
Para peneliti membuat profil GitHub baru yang meniru profil Jones hingga ke repositori publik dan detail terkait.
Setelah beberapa kali berinteraksi dengan agen DPRK untuk mendapatkan informasi tentang operasi tersebut, perekrut Korea Utara tersebut meminta akses jarak jauh 24/7 ke laptop Eldritch melalui AnyDesk untuk “pekerjaan jarak jauh.”
Perlahan-lahan, agen tersebut mengungkapkan bahwa dia memerlukan ID, nama lengkap, status visa, dan alamat untuk mengajukan wawancara sebagai Andy Jones.
Untuk bertindak sebagai vokalis dalam wawancara, persona Eldritch akan menerima 20% dari gaji, atau “10% karena hanya menggunakan informasi dan laptop saya saat dia melakukan wawancara sendiri.”
Agen DPRK juga meminta nomor jaminan sosial, pemeriksaan latar belakang, dan menjelaskan bahwa semua akun perlu diverifikasi pada platform yang sesuai dengan KYC.
Remote masuk melalui Astrill VPN
Setelah menyiapkan lingkungan ANY.RUN dalam sandbox, yang berbasis di Jerman, dan menyalurkan koneksi melalui proxy perumahan agar terlihat berbasis di AS, para peneliti siap untuk membiarkan “perekrut” terhubung dari jarak jauh ke “laptop” mereka.
Para peneliti memiliki kendali penuh atas lingkungan dan dapat mencegah pelaku ancaman melakukan penjelajahan sambil tetap menjaga koneksi jarak jauh tetap aktif, dan membuat mesin mogok sesuka hati, untuk menolak aktivitas jahat terhadap pihak ketiga mana pun.
Setelah terhubung ke mesin peneliti dari jarak jauh, pelaku ancaman mulai memeriksa perangkat keras pada sistem, menetapkan Google Chrome sebagai browser default, dan memverifikasi lokasi stasiun.
Para peneliti memperhatikan bahwa koneksi jarak jauh datang melalui Astrill VPN, layanan populer di kalangan pekerja IT palsu di Korea Utara.

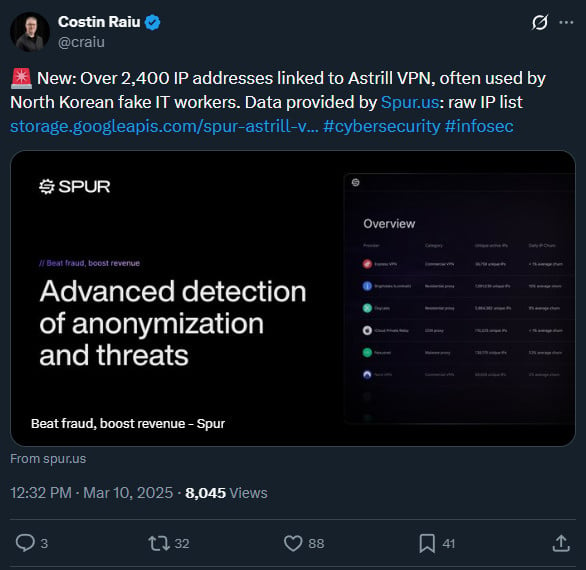
sumber: Costin Raiu
Alat dan trik perdagangan
Kedua peneliti tersebut mencoba untuk menghentikan aktivitas orang Korea Utara sebanyak mungkin, memaksakan kesabaran mereka hingga batasnya dengan merusak mesin dan menghapus semua kemajuan, atau dengan menunda balasan pesan mereka.
Mereka bahkan menyalahkan semua “kecelakaan” teknis pada kesalahan konfigurasi jaringan atau penggunaan koneksi VPN oleh agen.
Dalam satu contoh, para peneliti menjebak agen DPRK dalam login dan loop CAPTCHA di mana ia menghabiskan hampir satu jam untuk mencoba melarikan diri.
Namun, semua tindakan ini menghasilkan lebih banyak informasi tentang operasi tersebut, individu yang terlibat, calon mitra dari berbagai negara, serta alat dan trik yang digunakan.
Para peneliti mengamati beberapa ekstensi yang didukung AI seperti AIApply, Simplify Copilot, Final Round AI, dan Saved Prompts yang membantu pelaku ancaman mengisi otomatis lamaran kerja dan membuat resume, menyimpan perintah ChatGPT LLM, dan mendapatkan balasan real-time selama wawancara.
Selain itu, pelaku ancaman juga mengungkapkan ekstensi otentikasi OTP, penggunaan Google Remote Desktop, dan taktik pengintaian sistem rutin.
Pada satu titik, perekrut palsu masuk ke akun Google-nya dan mengaktifkan opsi sinkronisasi, yang memuat semua preferensi yang terkait dengan profil di browser, dan memberikan akses ke kotak masuk emailnya.

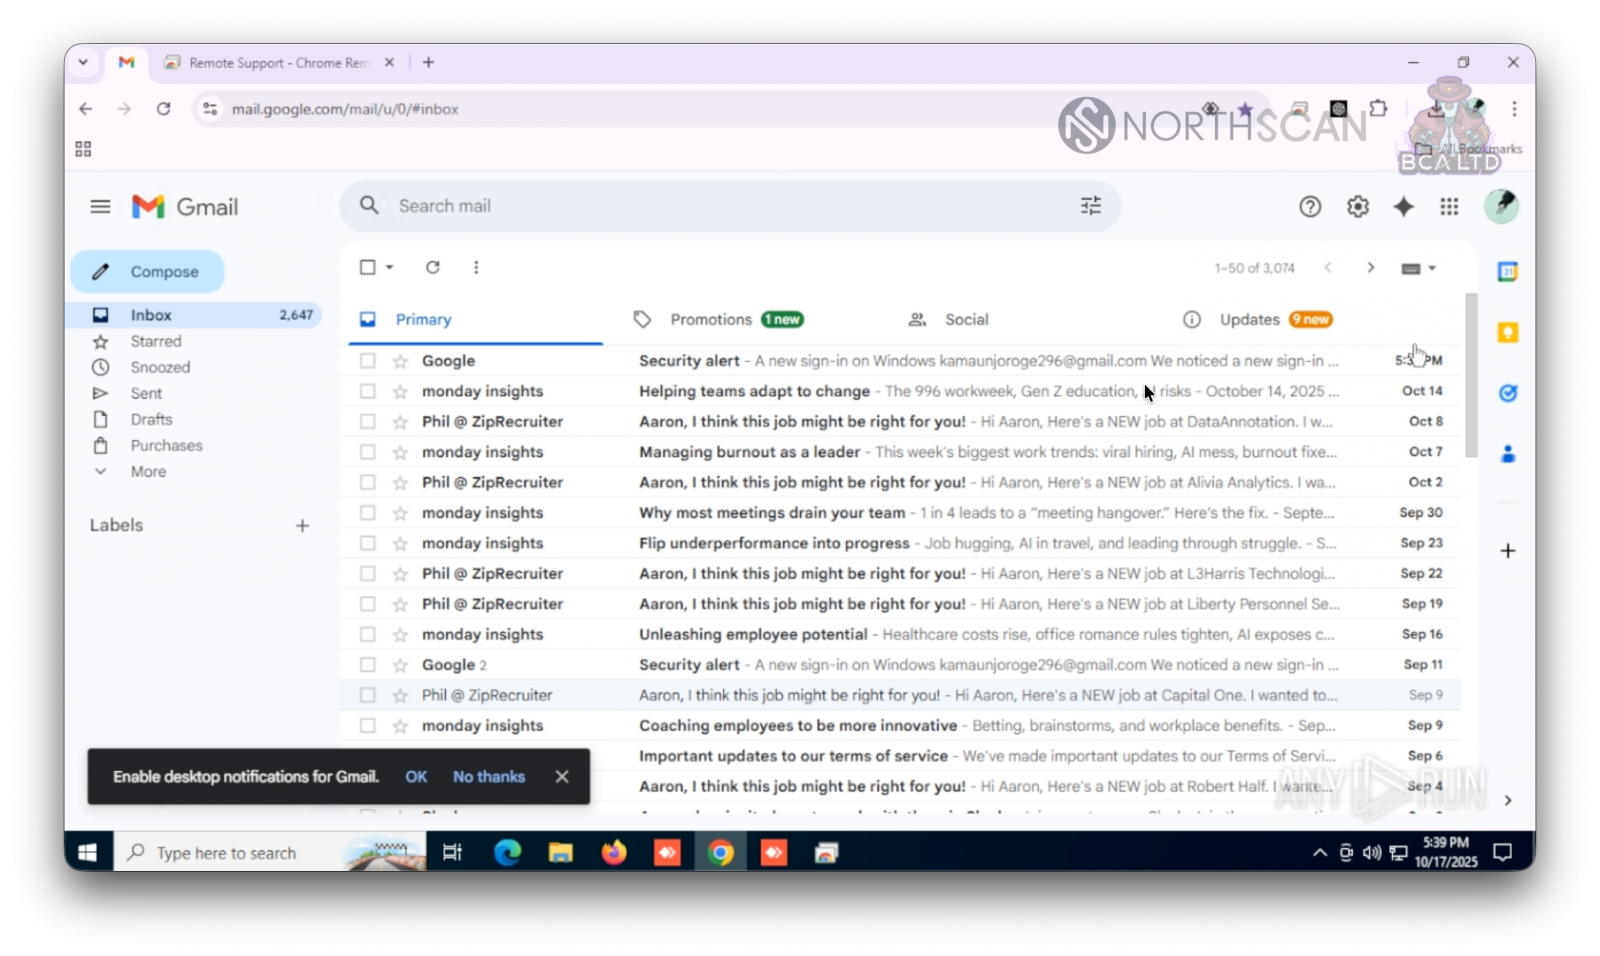
sumber: Mauro Eldritch dan Heiner García
García dan Eldritch dapat melihat banyak langganan ke platform pencarian kerja, menginstal ekstensi browser, dan ruang kerja Slack serta sebagian obrolan.
“Dia berbicara secara teratur dengan seseorang bernama Zeeshan Jamshed yang dalam percakapan awal menyatakan bahwa dia akan keluar rumah saat Idul Fitri,” kata para peneliti dalam sebuah laporan yang dibagikan kepada BleepingComputer.

Menurut laporan, tim Famous Chollima yang terlibat dalam operasi ini terdiri dari enam anggota yang menggunakan nama Mateo, Julián, Aaron, Jesús, Sebastián, dan Alfredo.
Namun, perlu disebutkan bahwa ada beberapa tim Korea Utara yang terlibat dalam operasi Chollima yang Terkenal, beberapa di antaranya memiliki sepuluh anggota, dan mereka bersaing satu sama lain, memburu calon korban, seperti yang juga ditunjukkan oleh Eldritch dan García dalam laporan tersebut.
Informasi yang dikumpulkan dari interaksi dengan pelaku ancaman Korea Utara dapat berfungsi sebagai peringatan dini bagi para pembela HAM di perusahaan kecil dan besar mengenai potensi upaya infiltrasi.
Data ini dapat membantu mereka mengantisipasi perilaku kelompok, mengganggu alur kerja, dan meningkatkan deteksi melebihi pencocokan IoC malware standar.

Hancurkan silo IAM seperti Bitpanda, KnowBe4, dan PathAI
IAM yang rusak bukan hanya masalah TI – dampaknya akan berdampak pada seluruh bisnis Anda.
Panduan praktis ini membahas mengapa praktik IAM tradisional gagal memenuhi tuntutan modern, contoh seperti apa IAM yang “baik”, dan daftar periksa sederhana untuk membangun strategi yang terukur.