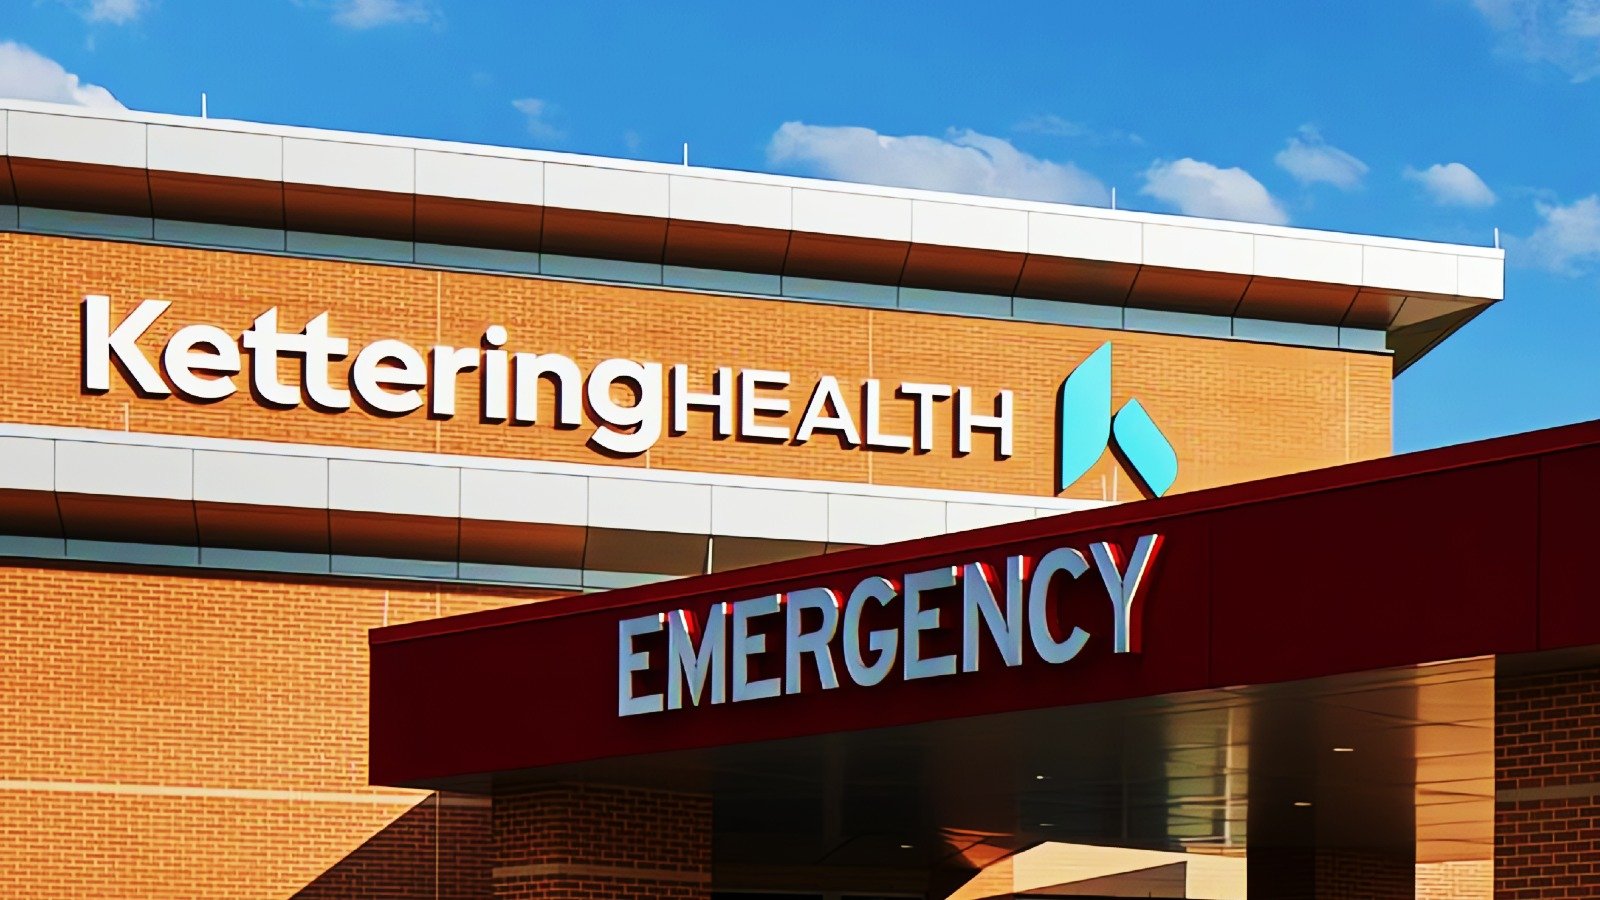
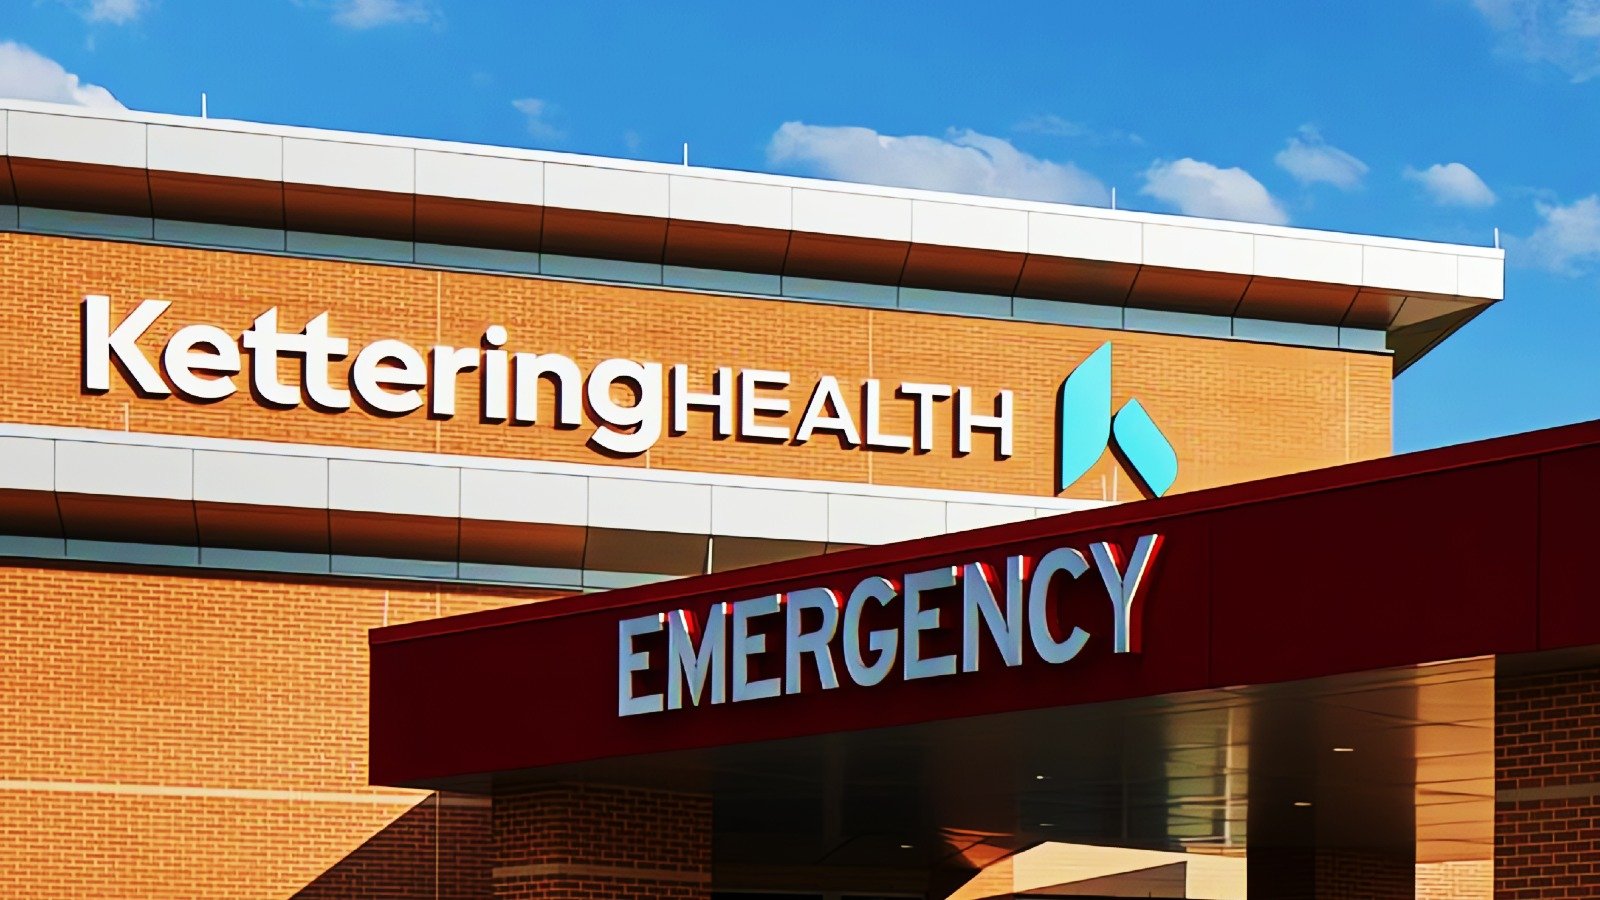
Raksasa kesehatan Kettering Health, yang mengelola 14 pusat medis di Ohio, mengkonfirmasi bahwa kelompok ransomware interlock melanggar jaringannya dan mencuri data dalam serangan cyber Mei.

Kettering Health mengoperasikan lebih dari 120 fasilitas rawat jalan dan mempekerjakan lebih dari 15.000 orang, termasuk lebih dari 1.800 dokter.
Jaringan Kesehatan Tercatat dalam pernyataan Kamis Bahwa perangkat jaringannya telah diamankan, dan timnya sekarang bekerja untuk membangun kembali saluran komunikasi dengan pasien yang terganggu oleh pemadaman yang dipicu oleh serangan ransomware bulan lalu.
“Alat dan mekanisme kegigihan yang digunakan oleh kelompok pihak ketiga telah diberantas, dan semua sistem yang terpengaruh telah diamankan,” katanya. “Tinjauan menyeluruh terhadap semua sistem dilakukan oleh mitra eksternal dan tim internal kami, dan semua protokol keamanan yang diperlukan, termasuk segmentasi jaringan, pemantauan yang ditingkatkan, dan kontrol akses yang diperbarui, sudah ada.”
Kesehatan Kettering mengungkapkan serangan siber pada 20 Meimengatakan pemadaman yang dihasilkan meninggalkan staf medis tanpa akses ke sistem charting terkomputerisasi dan memaksa tim perawatannya kembali ke pena dan kertas. Sementara serangan cyber juga memengaruhi pusat panggilannya dan beberapa sistem perawatan pasien, yang mengarah ke prosedur elektif yang dibatalkan, ruang gawat darurat raksasa kesehatan dan klinik tetap terbuka.
Pada hari Senin, jaringan kesehatan mengatakannya Sistem Rekor Kesehatan Elektronik (EHR) yang dipulihkan dan bekerja untuk membawa sistem aplikasi rekam medis MyChart untuk pasien dan pusat panggilan kembali secara online.
Geng ransomware interlock diklaim bertanggung jawab Untuk serangan minggu ini dan menerbitkan sampel data yang diduga dicuri, dengan mengatakan mereka mengeluarkan 941 GB file, termasuk lebih dari 20.000 folder dengan 732.489 dokumen yang berisi informasi sensitif.

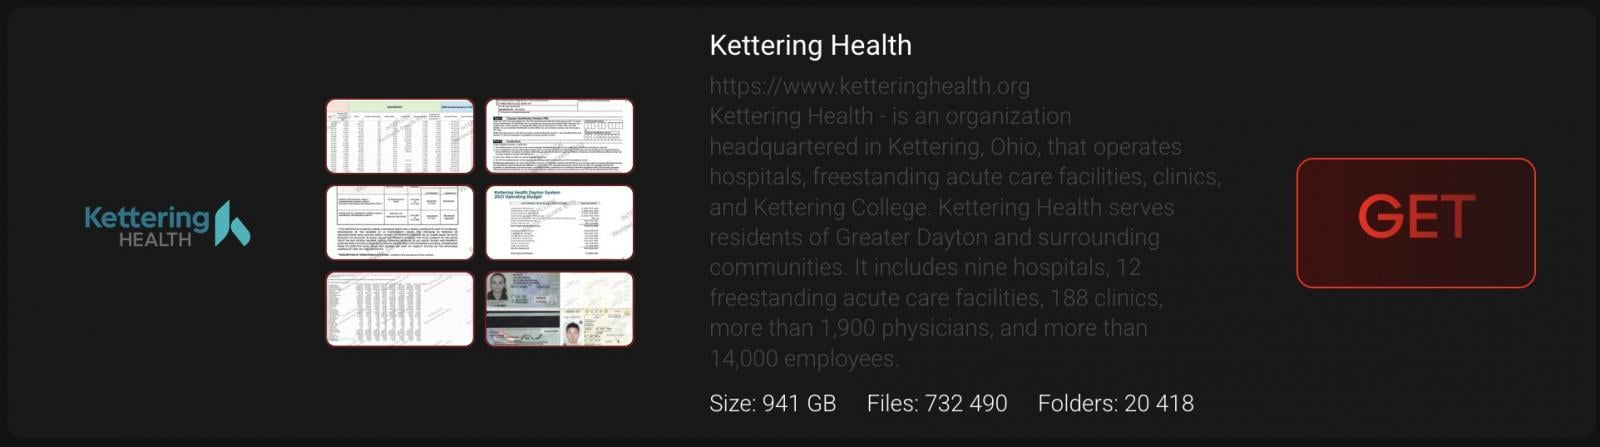
Informasi curian yang diduga mencakup data pasien, dokumen farmasi dan bank darah, laporan bank, informasi penggajian, file personel polisi kesehatan Kettering, dan pemindaian dokumen identitas, termasuk paspor.
Interlock adalah operasi ransomware yang relatif baru muncul pada bulan September dan telah bertanggung jawab atas berbagai serangan terhadap para korban di seluruh dunia, banyak dari mereka yang menentang organisasi perawatan kesehatan.
Geng kejahatan dunia maya ini juga terkait dengan serangan clickfixyang melibatkan menyamar sebagai alat TI untuk mendapatkan akses awal ke jaringan target mereka. Operator Interlock juga telah menggunakan Trojan Remote Access (tikus) yang sebelumnya tidak diketahui bernama Nodesnake di Serangan terhadap universitas Inggris Awal tahun ini.
Baru -baru ini, Interlock mengklaim pelanggaran davitapenyedia perawatan ginjal Fortune 500 yang mengoperasikan lebih dari 2.600 pusat dialisis di seluruh Amerika Serikat, membocorkan 1,5 terabyte data yang diduga dicuri dari sistem yang dikompromikan korban.

Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.