Kerentanan yang mempengaruhi chipset Bluetooth yang ada di lebih dari dua lusin perangkat audio dari sepuluh vendor dapat dieksploitasi untuk menguping atau mencuri informasi sensitif.

Para peneliti mengkonfirmasi bahwa 29 perangkat dari Beyerdynamic, Bose, Sony, Marshall, Jabra, JBL, Jlab, Earismax, Moerlabs, dan Teufel terpengaruh.
Daftar produk yang terkena dampak termasuk speaker, earbud, headphone, dan mikrofon nirkabel.
Masalah keamanan dapat dimanfaatkan untuk mengambil alih produk yang rentan dan pada beberapa ponsel, penyerang dalam kisaran koneksi mungkin dapat mengekstraksi riwayat panggilan dan kontak.
Mengekuk di atas koneksi Bluetooth
Di Pasukan Konferensi keamanan di Jerman, para peneliti di perusahaan cybersecurity Ernw mengungkapkan tiga kerentanan dalam sistem Airoha pada chip (SOCS), yang banyak digunakan dalam earbud stereo nirkabel (TWS) yang sebenarnya.
Masalahnya tidak kritis dan selain kedekatan fisik yang erat (rentang Bluetooth), eksploitasi mereka juga membutuhkan “rangkaian keterampilan teknis yang tinggi.” Mereka menerima pengidentifikasi berikut:
- CVE-2025-20700 (6,7, skor keparahan sedang)-Otentikasi yang hilang untuk layanan GATT
- CVE-2025-20701 (6.7, skor keparahan sedang)-Otentikasi yang hilang untuk Bluetooth BR/EDR
- CVE-2025-20702 (7,5, skor keparahan tinggi)-Kemampuan kritis protokol khusus
Peneliti Ernw mengatakan mereka membuat kode eksploitasi bukti-konsep yang memungkinkan mereka untuk membaca media yang saat ini bermain dari headphone yang ditargetkan.
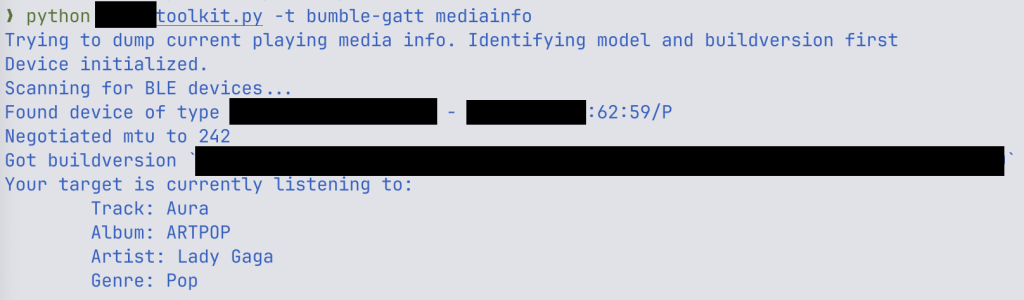
Sumber: Erwn
Sementara serangan seperti itu mungkin tidak menimbulkan risiko besar, skenario lain yang memanfaatkan ketiga bug dapat membiarkan aktor ancaman membajak koneksi antara ponsel dan perangkat bluetooth audio dan menggunakan Bluetooth Hands-Free Profile (HFP) untuk mengeluarkan perintah ke telepon.
“Berbagai perintah yang tersedia tergantung pada sistem operasi seluler, tetapi semua platform utama mendukung setidaknya memulai dan menerima panggilan” – Ernw
Para peneliti dapat memicu panggilan ke nomor sewenang -wenang dengan mengekstraksi tombol tautan Bluetooth dari memori perangkat yang rentan.
Mereka mengatakan bahwa tergantung pada konfigurasi telepon, penyerang juga dapat mengambil riwayat panggilan dan kontak.
Mereka juga dapat memulai panggilan dan “berhasil menguping pada percakapan atau suara dalam jarak pendengaran telepon.”
Selain itu, firmware perangkat yang rentan berpotensi ditulis ulang untuk memungkinkan eksekusi kode jarak jauh, sehingga memfasilitasi penyebaran eksploitasi cacing yang mampu merambat di berbagai perangkat.
Pembatasan serangan berlaku
Meskipun para peneliti ERNW menghadirkan skenario serangan serius, implementasi praktis pada skala dibatasi oleh keterbatasan tertentu.
“Ya – gagasan bahwa seseorang dapat membajak headphone Anda, menyamar sebagai ponsel Anda, dan berpotensi membuat panggilan atau memata -matai Anda, terdengar sangat mengkhawatirkan.”
“Ya – secara teknis, itu serius,” kata para peneliti, menambahkan bahwa “serangan nyata itu rumit untuk dilakukan.”
Perlunya kecanggihan teknis dan kedekatan fisik membatasi serangan ini terhadap target bernilai tinggi, seperti yang ada dalam diplomasi, jurnalisme, aktivisme, atau industri sensitif.
Airoha telah merilis SDK yang diperbarui yang menggabungkan mitigasi yang diperlukan, dan produsen perangkat telah memulai pengembangan dan distribusi tambalan.
Namun demikian, publikasi Jerman Kata Heise Bahwa pembaruan firmware terbaru untuk lebih dari setengah perangkat yang terkena dampak berasal dari 27 Mei atau lebih awal, yang sebelum Airoha mengirimkan SDK yang diperbarui kepada pelanggannya.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.