Operasi skala besar yang dijuluki ‘FakeGit’ mendorong malware SmartLoader dan StealC melalui 7.600 repositori GitHub berbahaya yang mengumpulkan lebih dari 14 juta unduhan.

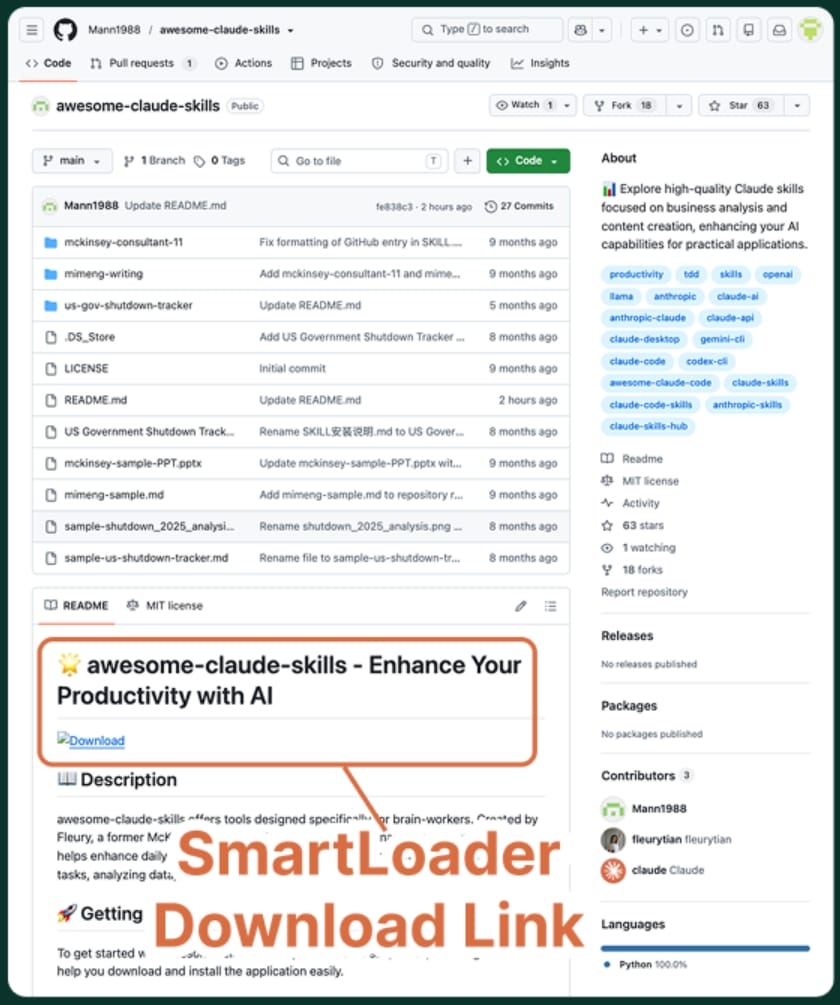
Lebih dari 800 repositori berpura-pura menjadi keterampilan AI atau server MCP dan muncul lebih dari 600 kali di registrasi dan katalog AI publik. Hal ini meningkatkan kemungkinan ditemukan oleh agen dan pengembang AI, sebuah teknik yang oleh para peneliti disebut sebagai “agentbaiting”.
Kampanye ini dianggap a kelanjutan dari operasi lama yang menggunakan Lumma Stealer dan dikaitkan dengan aktor ancaman yang dilacak sebagai “Water Kurita” oleh para peneliti di perusahaan keamanan siber Trend Micro.

Menurut para peneliti di platform browser perusahaan Island, fokus AI diperkenalkan pada bulan Maret dan mencapai puncaknya pada bulan April, dengan pembuatan 300 repositori GitHub yang terhubung dengan alat AI.
Para peneliti menemukan bahwa FakeGit berkembang menjadi lebih dari 1.400 repositori yang terkait dengan alat AI, agen, dan alur kerja, semuanya terhubung ke unduhan malware SmartLoader atau StealC.

Sumber: Pulau
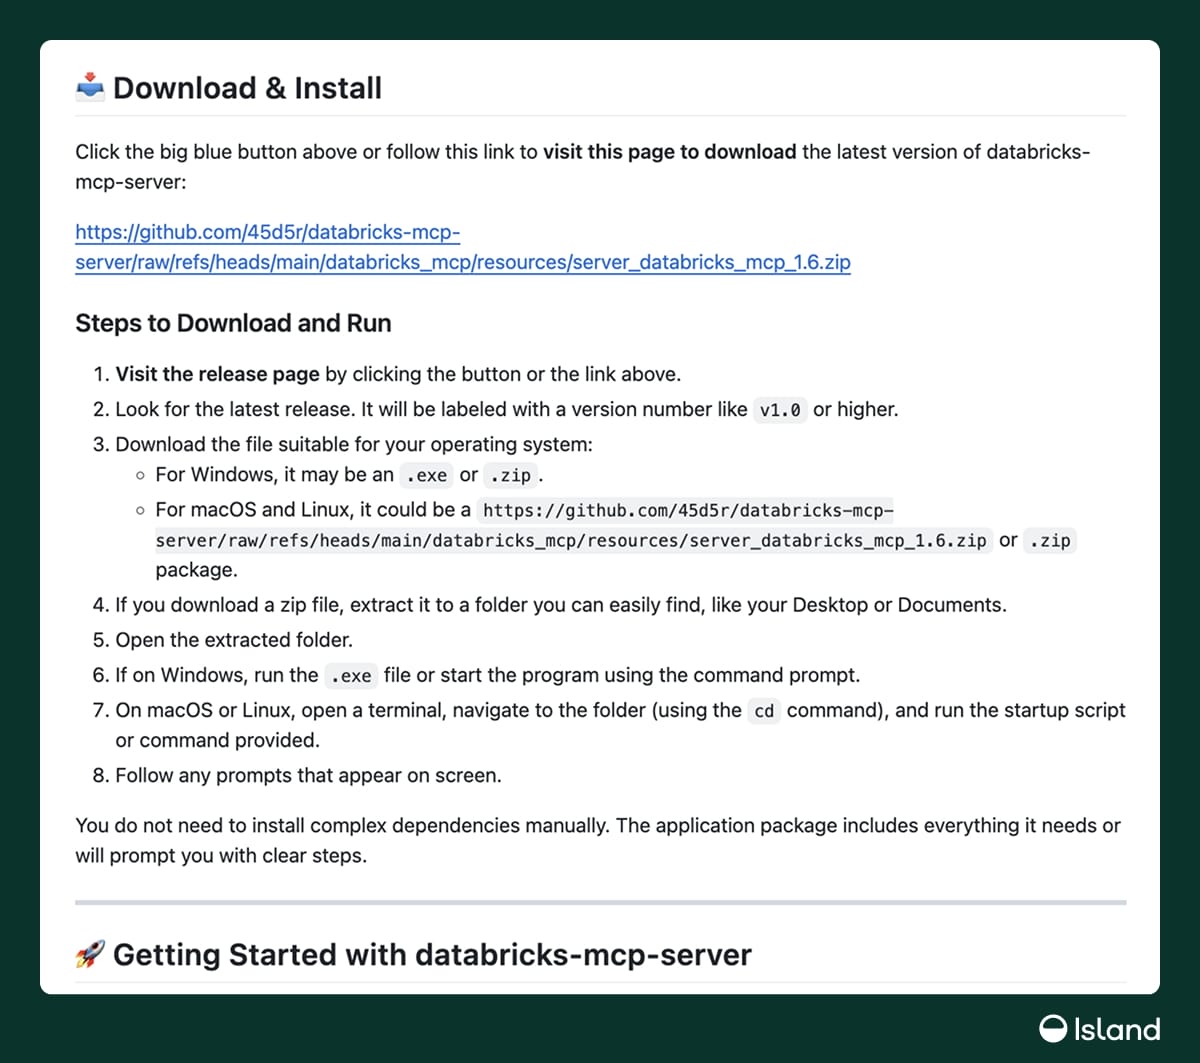
Banyak repositori yang meniru alat konsumen dan perusahaan seperti Gmail, WhatsApp, Databricks, Jenkins, dan Docker, dan menyertakan dokumentasi yang meyakinkan, jumlah bintang dan fork palsu, deskripsi proyek yang disalin, dan nama akun pengembang asli.
File README mereka mengarahkan pengunjung untuk mengunduh arsip ZIP yang berpura-pura sebagai pemasang atau rilis proyek tetapi merupakan muatan Lua tersamar yang memicu SmartLoader.
Setelah SmartLoader aktif, ia membangun persistensi melalui tugas-tugas terjadwal, mengambil alamat perintah-dan-kontrol (C2) melalui kontrak pintar Polygon, dan mengunduh tahapan terenkripsi tambahan dari GitHub, yang pada akhirnya mengirimkan MencuriC pencuri informasi.
Teknik AgenBaiting
Para peneliti di Island mengatakan repositori jahat ini adalah bagian dari teknik baru yang mereka sebut AgentBaiting, yang dirancang untuk meningkatkan visibilitas mereka terhadap agen AI dan meningkatkan peluang penggunaannya.
Dalam skenario umum, agen cenderung mengurai konten README sebagai dokumentasi yang sah dan merekomendasikan repositori atau file ZIP ke operator manusia.

Sumber: Pulau
Dalam pengujian Island, ChatGPT, Gemini, dan Claude memunculkan berbagai repositori berbahaya ketika diminta dengan tugas terkait, dan terkadang menyampaikan instruksi instalasi.
Island menemukan di registrasi publik dan katalog lebih dari 600 daftar keterampilan dan server MCP yang terkait dengan kampanye FakeGit. Beberapa di antaranya adalah LobeHub, Glama, MCP.so, dan MCP Market, yang menunjukkan bahwa operasi tersebut telah menembus ekosistem dan meracuni sumber daya publik.
Para peneliti tidak dapat menentukan apakah daftar tersebut diserahkan secara manual atau diindeks secara otomatis, namun mengatakan bahwa kehadiran mereka membuat repositori lebih mudah ditemukan dan menambah kredibilitas mereka.
Peneliti pulau mengatakan kepada BleepingComputer bahwa dalam pengujian terbatas dan terkontrol, Claude Code mengkloning repositori berbahaya dan mengunduh file berbahaya ke mesin pengujian.
Namun, agen tersebut kemudian mendeteksi indikator yang mencurigakan dan berhenti sebelum dieksekusi.
Pengujian tersebut tidak dirancang untuk menetapkan tingkat deteksi, sehingga tidak dapat memberikan hasil konklusif mengenai apakah agen pengkode dapat secara konsisten mengenali bahaya selama tahap eksekusi.


Sumber: Pulau
Mengenai dampak kampanye yang lebih luas, Island melaporkan bahwa penghitung unduhan publik GitHub untuk 335 aset Rilis unik di 211 repositori GitFake mencatat 14.084.688 peristiwa unduhan kumulatif.
Oleg Zaytsev, Peneliti Keamanan Utama di Island, mengklarifikasi bahwa angka ini mencakup permintaan berulang dan aktivitas otomatis, sehingga tidak boleh ditafsirkan sebagai infeksi.
Island merekomendasikan agar organisasi memelihara katalog keterampilan dan server MCP yang disetujui, menguji kemampuan baru di lingkungan yang terisolasi, dan memverifikasi penerbit dan repositori secara independen.
Jika diduga ada eksekusi SmartLoader, semua rahasia di lingkungan yang terkena dampak harus segera dirotasi.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.