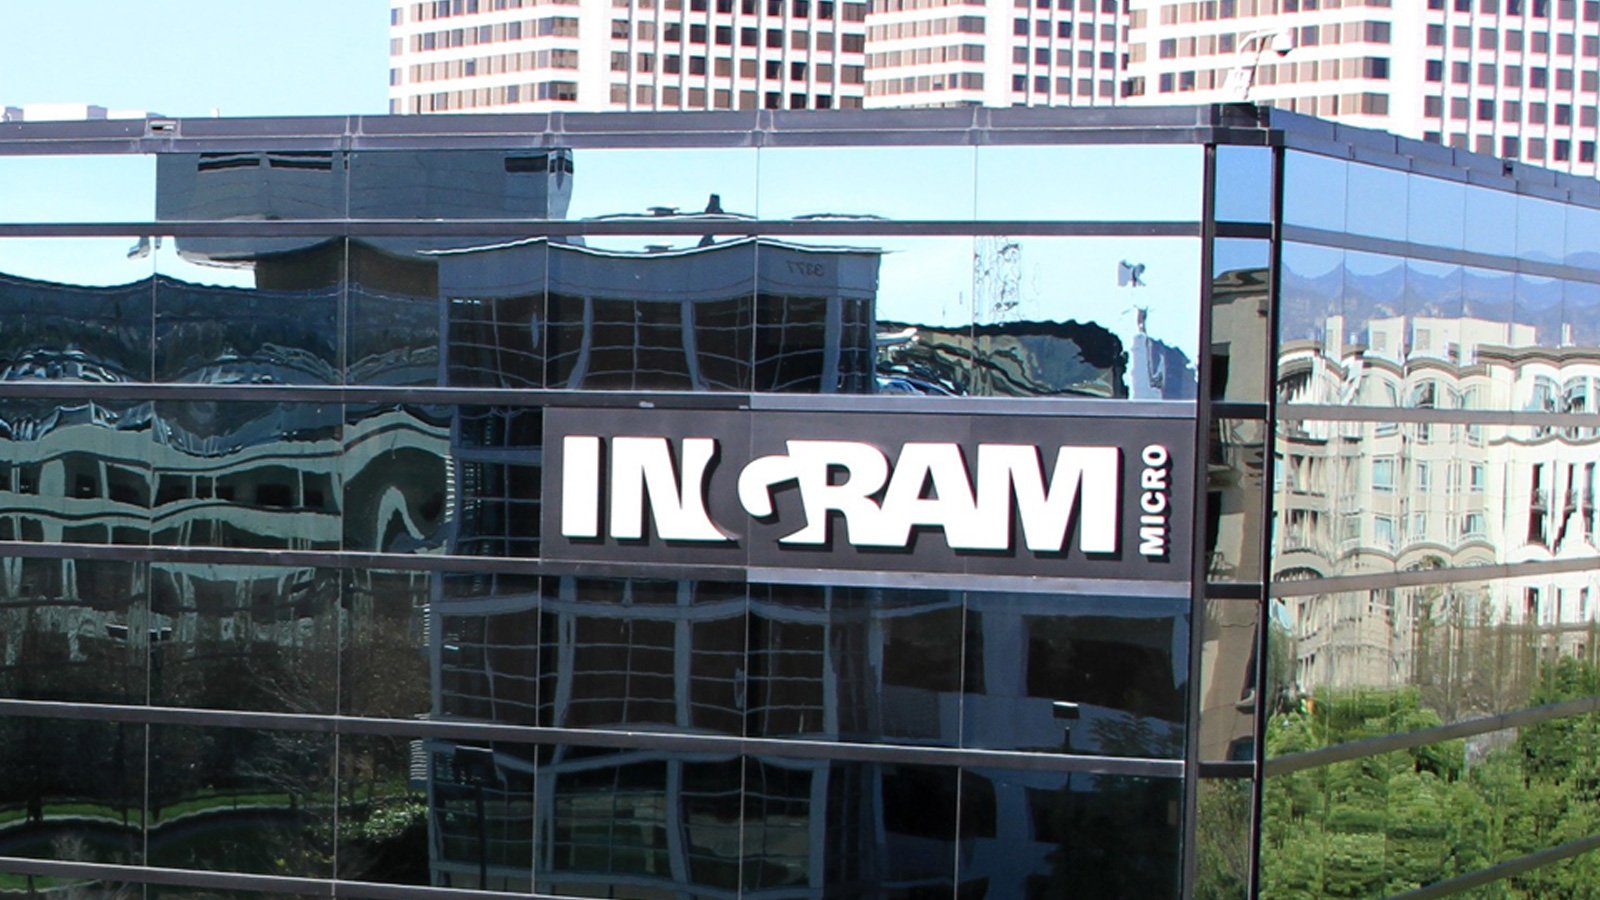
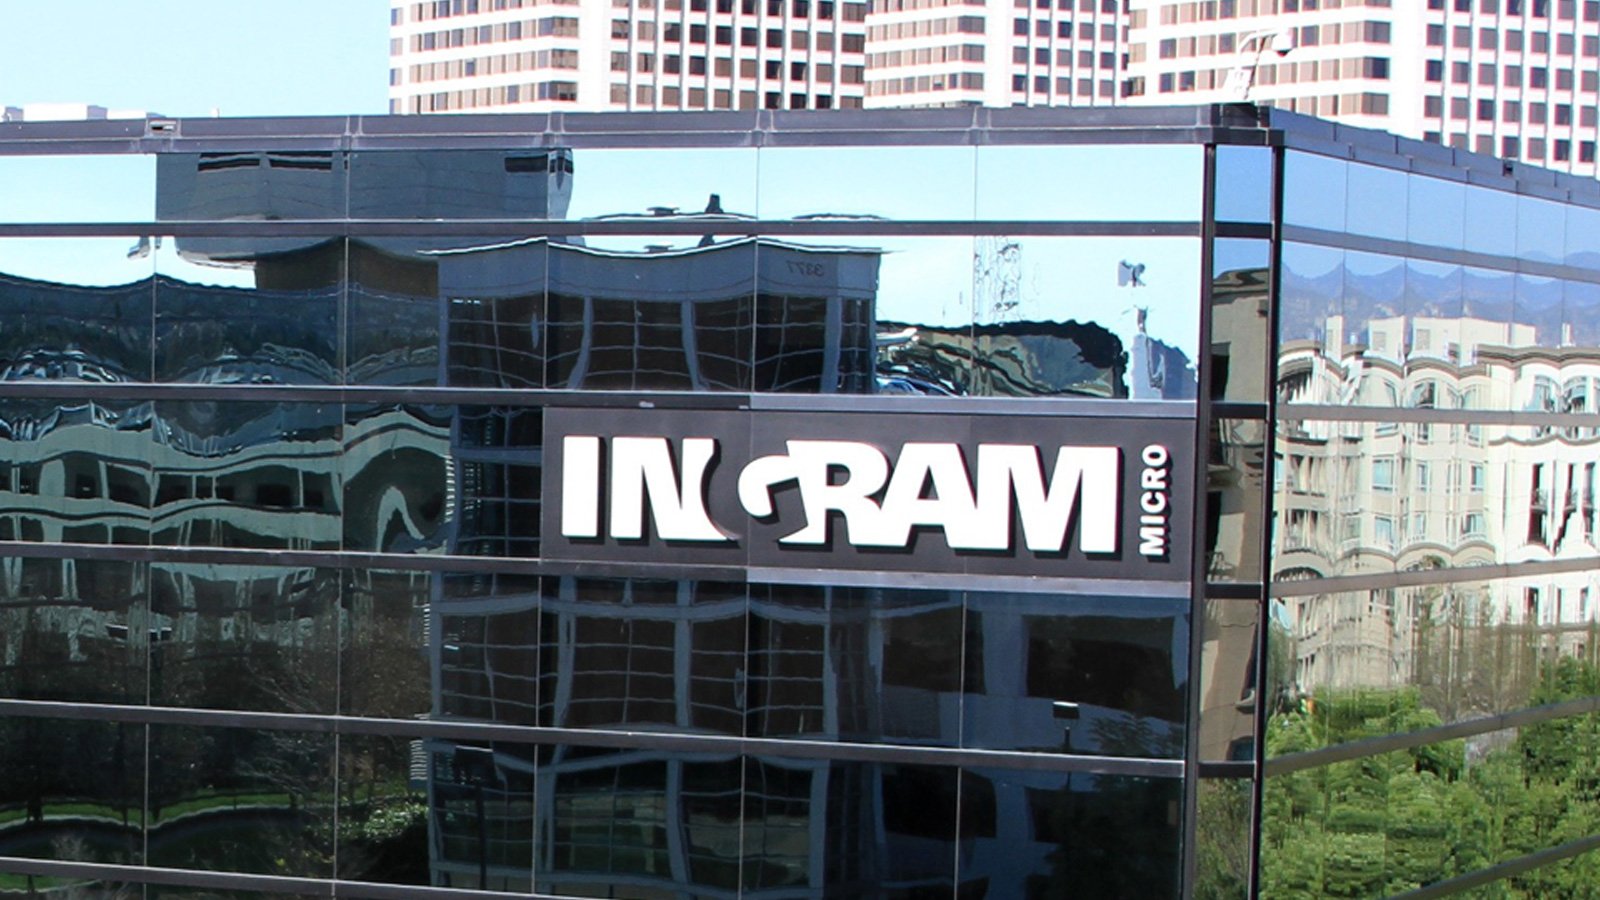
Ingram Micro telah mulai memulihkan sistem dan layanan bisnis setelah menderita serangan ransomware SafePay besar -besaran tepat sebelum liburan 4 Juli.

Kamis lalu, raksasa distributor dan layanannya Ingram Micro menderita pemadaman global, dengan situs web mereka dan sistem pemesanan yang diambil secara offline, dan karyawan yang disuruh bekerja dari rumah.
Sabtu pagi, BleepingComputer secara eksklusif melaporkan bahwa serangan ransomware SafePay berada di belakang pemadaman, dengan perusahaan mengkonfirmasi serangan ransomware malam itu.
Sejak Senin, Ingram Micro telah mulai memulihkan beberapa operasi bisnisnya, menyatakan bahwa mereka telah melanjutkan menerima pesanan melalui telepon dan email di banyak negara. Pada hari Selasa, ini diperluas ke AS, Kanada, dan negara -negara lain.
“Pesanan berlangganan, termasuk pembaruan dan modifikasi, tersedia secara global dan sedang diproses secara terpusat melalui Organisasi Dukungan Ingram Micro,” Ingram Micro mengumumkan pada hari Senin.
“Selain itu, kami sekarang dapat memproses pesanan yang diterima melalui telepon atau email dari Inggris, Jerman, Prancis, Italia, Portugal, Spanyol, Brasil, India, dan Cina. Beberapa keterbatasan masih ada dengan perangkat keras dan pesanan teknologi lainnya, yang akan diklarifikasi sebagai pesanan ditempatkan.”
Selain itu, BleepingComputer telah belajar bahwa perusahaan melakukan reset kata sandi dan multi-faktor (MFA) yang diatur ulang, dan telah mulai memulihkan akses VPN ke karyawan.
Sejumlah sistem dan platform internal, banyak yang terkait dengan pemesanan, logistik, dan pemenuhan, telah dipulihkan kemarin dan hari ini, memungkinkan karyawan akses yang lebih besar ke sistem pemesanan perusahaan.
Sementara Ingram Micro dengan cepat pulih dari serangan itu, BleepingComputer diberitahu bahwa proses restorasi masih jauh dari selesai, dengan karyawan secara bertahap beralih kembali ke pekerjaan di kantor.
Tidak jelas apakah data dicuri selama serangan, dan SafePay belum secara terbuka mengklaim bertanggung jawab atas serangan saat ini.
Namun, geng ransomware dikenal karena mencuri data dalam serangan mereka, jadi jika tebusan tidak dibayar, kita dapat melihat beberapa indikasi ini dalam beberapa hari atau minggu mendatang.
BleepingComputer menghubungi Ingram Micro tentang apakah data diyakini telah dicuri dan akan memperbarui cerita jika kami menerima tanggapan.
8 Ancaman Umum pada tahun 2025
Sementara serangan awan mungkin tumbuh lebih canggih, penyerang masih berhasil dengan teknik yang sangat sederhana.
Menggambar dari deteksi Wiz di ribuan organisasi, laporan ini mengungkapkan 8 teknik utama yang digunakan oleh aktor ancaman fluen cloud.