Maskapai penerbangan berbendera Spanyol, Iberia, telah mulai memberi tahu pelanggan tentang insiden keamanan data yang disebabkan oleh kompromi di salah satu pemasoknya.

Pengungkapan ini terjadi beberapa hari setelah pelaku ancaman mengklaim di forum peretas memiliki akses ke 77 GB data yang diduga dicuri dari maskapai tersebut.
Data pelanggan terpengaruh
Iberia, maskapai penerbangan terbesar di Spanyol dan bagian dari IAG (International Airlines Group), mengatakan akses tidak sah ke sistem pemasok mengakibatkan terbukanya informasi pelanggan tertentu.
Menurut sebuah email dilihat oleh platform intelijen ancaman Hackmanac, data yang disusupi mungkin termasuk:
- Nama dan nama belakang pelanggan
- Alamat email
- Nomor identifikasi kartu loyalitas (Iberia Club).
Maskapai ini mengatakan kredensial login dan kata sandi akun Iberia pelanggan tidak disusupi, dan informasi perbankan atau kartu pembayaran tidak diakses.
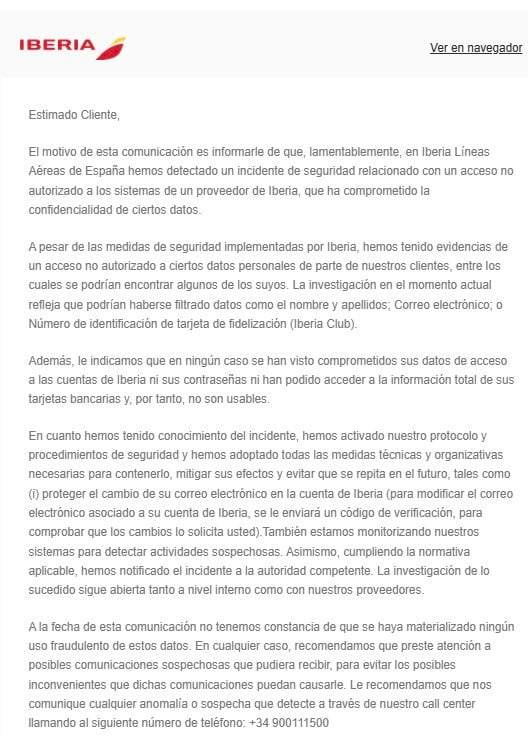
“Segera setelah kami menyadari insiden tersebut, kami mengaktifkan protokol dan prosedur keamanan kami dan menerapkan semua langkah teknis dan organisasi yang diperlukan untuk membendungnya, mengurangi dampaknya, dan mencegah terulangnya kembali,” demikian bunyi pemberitahuan keamanan yang dikirimkan dalam bahasa Spanyol.
Iberia mengatakan pihaknya telah menambahkan perlindungan tambahan pada alamat email yang ditautkan ke akun pelanggan, dan kini memerlukan kode verifikasi sebelum perubahan apa pun dapat dilakukan.
Maskapai ini juga memantau sistemnya untuk mencari aktivitas mencurigakan. Pihak berwenang terkait telah diberitahu, dan penyelidikan masih berlangsung melalui koordinasi dengan pemasok yang terlibat.
“Sampai dengan tanggal komunikasi ini, kami tidak memiliki bukti adanya penipuan dalam penggunaan data ini. Dalam hal apa pun, kami menyarankan agar Anda memperhatikan setiap komunikasi mencurigakan yang mungkin Anda terima untuk menghindari potensi masalah yang mungkin ditimbulkannya. Kami mendorong Anda untuk melaporkan aktivitas anomali atau mencurigakan apa pun yang Anda deteksi ke pusat panggilan kami dengan menghubungi nomor telepon berikut: +34 900111500,” lanjut email tersebut.
Pengungkapan mengikuti klaim pencurian data
Waktu pengungkapan ini patut diperhatikan, karena hal ini mengikuti klaim yang dibuat sekitar seminggu yang lalu oleh pelaku ancaman online bahwa mereka memiliki akses ke 77 GB data Iberia dan berusaha menjualnya seharga $150.000.
Di postingan forum (ditampilkan di bawah), pelaku ancaman mengklaim harta karun itu “diambil langsung darinya [the airline’s] server internal” dan berisi data teknis A320/A321, file pemeliharaan AMP, informasi mesin, dan dokumen internal lainnya:
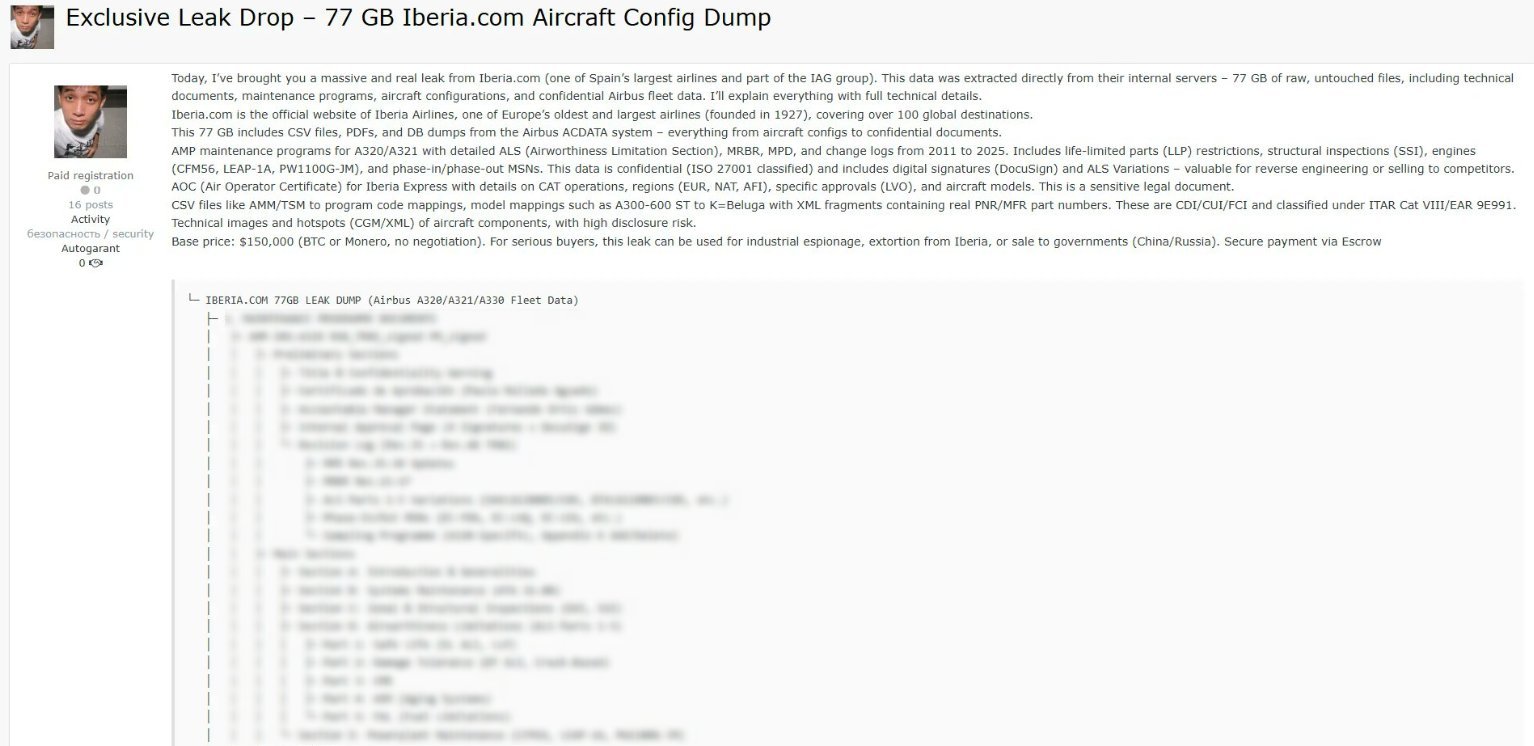
Tidak jelas apakah dump data tersebut terkait dengan insiden Iberia, karena daftar tersebut tidak menyebutkan informasi pelanggan yang menurut Iberia telah terungkap. Selain itu, maskapai ini mengaitkan pelanggaran tersebut dengan vendor pihak ketiga dan bukan servernya sendiri.
BleepingComputer belum memverifikasi keaslian data yang diiklankan secara online. Kami telah menghubungi tim pers Iberia dengan pertanyaan lebih lanjut dan akan memperbarui artikel ini setelah kami mendengarnya.
Sementara itu, pelanggan dan mitra Iberia harus tetap berhati-hati terhadap pesan yang tidak diminta atau mencurigakan yang mengaku berasal dari maskapai penerbangan, karena ini mungkin merupakan upaya phishing atau rekayasa sosial.
7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.