Beberapa contoh Fortinet Fortiweb yang baru-baru ini terinfeksi cangkang web diyakini telah dikompromikan menggunakan eksploitasi publik untuk cacat Eksekusi Jarak Jauh (RCE) yang baru-baru ini dilacak sebagai CVE-2025-25257.

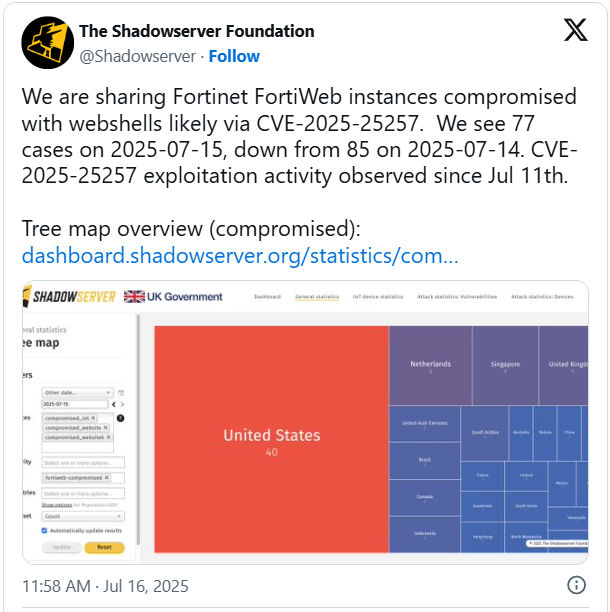
Berita tentang kegiatan eksploitasi berasal dari platform pemantauan ancaman The Shadowserver Foundation, yang mengamati 85 infeksi pada 14 dan 77 Juli pada hari berikutnya.
Para peneliti dilaporkan Bahwa contoh-contoh Fortinet Fortiweb ini diyakini dikompromikan melalui cacat CVE-2025-25257.
CVE-2025-25257 adalah RCE pra-autentikasi yang kritis melalui injeksi SQL (SQLI) yang mempengaruhi Fortiweb 7.6.0 hingga 7.6.3, 7.4.0 hingga 7.4.7, 7.4.0 hingga 7.4.7, dan 7.0.0 hingga 7.0.10.
Fortinet merilis tambalan pada 8 Juli 2025, mendesak pengguna untuk meningkatkan ke Fortiweb 7.6.4, 7.4.8, 7.2.11, atau 7.0.11 dan versi selanjutnya dari setiap cabang.
“Netralisasi unsur -unsur khusus yang digunakan dalam kerentanan perintah SQL (‘SQL Injection’) di Fortiweb dapat mengizinkan penyerang yang tidak terentlikasi untuk melaksanakan kode SQL atau perintah yang tidak sah melalui permintaan HTTP atau HTTPS yang dibuat,” dijelaskan Fortinet.
Pada 11 Juli, Eksploitasi diumumkan kepada publik oleh perusahaan cybersecurity Watchtowr, dan co-penemuan cacat, “PTRRR yang salah.” Eksploitasi ini menunjukkan metode untuk menanam lubang web atau membuka cangkang terbalik pada titik akhir yang tidak ditandingi.
Eksploitasi melibatkan melakukan SQLI melalui header otorisasi yang dibuat dalam permintaan HTTP yang dikirim ke/API/Fabric/Device/Status, yang menulis file .pth yang berbahaya ke ‘paket situs Python.
Script CGI Fortiweb yang sah (/cgi-bin/ml-draw.py) kemudian diakses dari jarak jauh, menyebabkan kode dalam file .pth berbahaya dieksekusi dan mencapai eksekusi kode jarak jauh pada perangkat.
Pada saat itu, tidak ada bukti eksploitasi aktif di alam liar, tetapi pelepasan eksploitasi publik membuat tambalan penting bagi administrator.
Konfirmasi eksploitasi aktif hari ini oleh The Shadowserver Foundation dapat dilihat sebagai panggilan bangun bagi mereka yang belum menginstal perangkat lunak terbaru di perangkat mereka.
Menurut Organisasi Ancaman Intelijen, 223 antarmuka manajemen Fortiweb masih terekspos pada kemarin, meskipun tidak ada visibilitas ke dalam versi yang mereka jalankan.
Dari titik akhir yang dikompromikan, sebagian besar (40) terletak di Amerika Serikat, diikuti oleh Belanda (5), Singapura (4), dan Inggris (4).
Fortiweb adalah firewall aplikasi web (WAF) yang digunakan oleh perusahaan besar, lembaga pemerintah, dan penyedia layanan keamanan yang dikelola untuk memblokir dan mendeteksi lalu lintas HTTP yang tidak diinginkan.
Jika meningkatkan ke versi yang aman segera tidak mungkin, disarankan untuk mematikan antarmuka administrasi HTTP/HTTPS untuk membatasi akses ke komponen yang rentan (/API/Fabric/Device/Status).
8 Ancaman Umum pada tahun 2025
Sementara serangan awan mungkin tumbuh lebih canggih, penyerang masih berhasil dengan teknik yang sangat sederhana.
Menggambar dari deteksi Wiz di ribuan organisasi, laporan ini mengungkapkan 8 teknik utama yang digunakan oleh aktor ancaman fluen cloud.