Google Threat Intelligence Group (GTIG) melacak 90 kerentanan zero-day yang dieksploitasi secara aktif sepanjang tahun 2025, hampir setengahnya terdapat pada perangkat lunak dan peralatan perusahaan.

Angka tersebut meningkat 15% dibandingkan tahun 2024, ketika 78 zero-day dieksploitasi di alam liar, namun lebih rendah dari rekor 100 zero-day yang tercatat pada tahun 2023.
Kerentanan zero-day adalah masalah keamanan dalam produk perangkat lunak yang dieksploitasi oleh penyerang, biasanya sebelum vendor mempelajarinya dan mengembangkan patch. Mereka sangat dihargai oleh pelaku ancaman karena sering kali mengaktifkan akses awal, eksekusi kode jarak jauh, atau peningkatan hak istimewa.
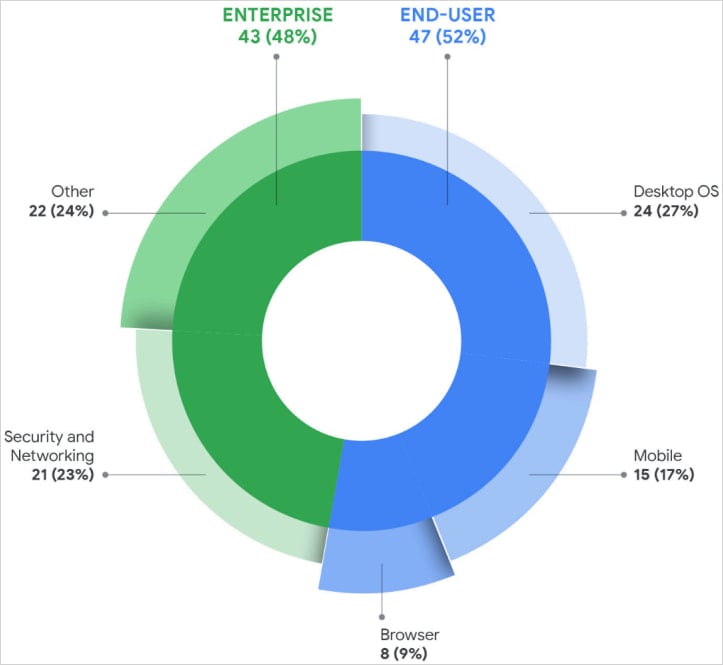
Laporan dari GTIG hari ini mencatat bahwa dari 90 zero-day yang dilacak sebagai eksploitasi pada tahun 2025, 47 di antaranya menargetkan platform pengguna akhir, dan 43 menargetkan produk perusahaan.
Jenis kelemahan yang dieksploitasi mencakup eksekusi kode jarak jauh, eskalasi hak istimewa, kelemahan injeksi dan deserialisasi, bypass otorisasi, dan bug kerusakan memori (penggunaan setelah bebas). Google melaporkan bahwa masalah keamanan memori menyumbang 35% dari semua kerentanan zero-day yang dieksploitasi tahun lalu.
Sistem perusahaan yang paling menjadi sasaran adalah peralatan keamanan, infrastruktur jaringan, VPN, dan platform virtualisasi, karena sistem ini memberikan akses jaringan istimewa dan sering kali tidak memiliki pemantauan EDR.
GTIG melaporkan bahwa bug pada sistem operasi merupakan kategori yang paling banyak dieksploitasi pada tahun lalu, dengan serangan yang memanfaatkan 24 kerentanan zero-day pada OS desktop dan 15 pada platform seluler.
Eksploitasi zero-day di browser web turun menjadi delapan, penurunan tajam dibandingkan tahun-tahun sebelumnya.
Analis Google berspekulasi bahwa hal ini mungkin disebabkan oleh peningkatan penguatan keamanan dalam kategori perangkat lunak ini, meskipun hal ini mungkin juga disebabkan oleh pelaku ancaman yang menggunakan taktik penghindaran yang lebih canggih dan lebih baik dalam menyembunyikan aktivitas jahat.
Sumber: Google
Menurut peneliti GTIG, Microsoft merupakan vendor teratas yang ditargetkan dengan zero hari pada tahun lalu (25), diikuti oleh Google dengan 11 hari, Apple dengan delapan hari, serta Cisco dan Fortinet dengan masing-masing empat hari, serta Ivanti dan VMware dengan masing-masing tiga hari.
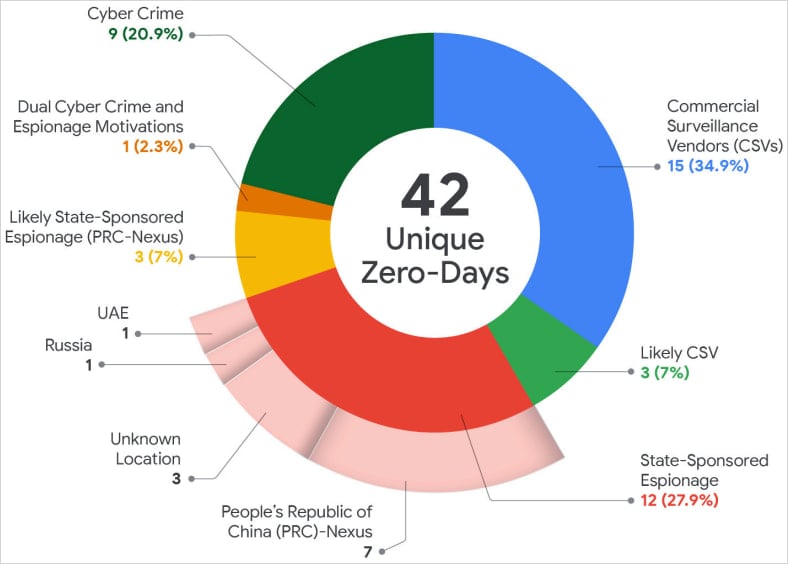
Untuk pertama kalinya sejak Google mulai melacak eksploitasi zero-day, vendor spyware komersial merupakan pengguna terbesar dari kelemahan yang tidak terdokumentasi, melebihi kelompok spionase yang disponsori negara, yang mungkin juga menerapkan teknik persembunyian yang lebih efektif.
“Hal ini terus mencerminkan tren yang mulai kami amati selama beberapa tahun terakhir – semakin banyak eksploitasi zero-day yang dilakukan oleh CSV dan/atau pelanggan mereka, yang menunjukkan pergerakan yang lambat namun pasti dalam lanskap ini,” membaca laporan GTIG.
Sumber: Google
Peneliti Google mengatakan bahwa di antara aktor-aktor yang disponsori negara, kelompok spionase yang terkait dengan Tiongkok masih merupakan kelompok yang paling aktif, dengan 10 zero-day dieksploitasi pada tahun 2025. Serangan-serangan tersebut terutama menargetkan perangkat edge, peralatan keamanan, dan peralatan jaringan untuk akses persisten jangka panjang.
Tren penting lainnya yang diamati tahun lalu adalah peningkatan eksploitasi zero-day oleh pelaku yang bermotivasi finansial (ransomware, pemerasan data), yang menyebabkan sembilan kelemahan.
GTIG percaya bahwa penggunaan alat AI akan membantu mengotomatiskan penemuan kerentanan dan mempercepat pengembangan eksploitasi, sehingga eksploitasi kelemahan zero-day pada tahun 2026 diperkirakan akan tetap tinggi.
Itu Kampanye badai batu disorot dalam laporan ini sebagai contoh bagaimana peretas mengalihkan fokus mereka dari pencurian kode sumber ke menemukan kelemahan pada produk perangkat lunak masa depan.
Untuk mendeteksi dan membendung eksploitasi zero-day, Google merekomendasikan untuk mengurangi permukaan serangan dan paparan hak istimewa, terus memantau sistem untuk melihat perilaku yang tidak wajar, dan mempertahankan proses patching dan respons insiden yang cepat.
Laporan Merah 2026: Mengapa Enkripsi Ransomware Turun 38%
Malware semakin pintar. Laporan Merah 2026 mengungkapkan bagaimana ancaman baru menggunakan matematika untuk mendeteksi kotak pasir dan bersembunyi di depan mata.
Unduh analisis kami terhadap 1,1 juta sampel berbahaya untuk mengungkap 10 teknik teratas dan lihat apakah tumpukan keamanan Anda tidak diketahui.