Kompromi aksi GitHub TJ-aksi/Changes-Files hanya berdampak pada sebagian kecil dari 23.000 proyek yang menggunakannya, dengan diperkirakan hanya 218 repositori yang mengekspos rahasia karena serangan rantai pasokan.

Meskipun jumlahnya kecil, dampak keamanan potensial masih signifikan karena beberapa repositori sangat populer dan dapat digunakan dalam serangan rantai pasokan lebih lanjut.
Yang mengatakan, pemilik repositori yang terbuka harus mengambil tindakan segera untuk memutar rahasia mereka sebelum penyerang mendapatkan kesempatan untuk mengeksploitasi kebocoran.
Serangan rantai pasokan gitub
Tindakan GitHub ‘TJ-AKSI/GURNAL-FILES’ dikompromikan oleh penyerang yang menambahkan komit jahat pada 14 Maret 2025, untuk membuang rahasia CI/CD dari proses pekerja pelari ke repositori.
Jika log alur kerja ditetapkan agar dapat diakses secara publik, rahasia -rahasia itu dapat diakses dan dibaca oleh siapa pun.
Investigasi selanjutnya menunjukkan bahwa serangan itu kemungkinan dimungkinkan melalui Serangan rantai pasokan lainnya Menargetkan Tindakan GitHub “ReviewDog/Action-Setup@V1”.
Pelanggaran itu mungkin telah membahayakan token akses pribadi GitHub (PAT) yang digunakan oleh bot yang memiliki hak istimewa untuk melakukan perubahan pada ‘aksi-aksi/file yang diganti.’
Persentase kecil terbuka
Menurut data yang dibagikan oleh Endor Labs yang memantau paparan rahasia yang dihasilkan dari serangan rantai pasokan tersebut, dampak insiden tersebut tampaknya terbatas namun masih signifikan.
Selama jangka waktu paparan, antara 14 Maret, 04:00 PM UTC, dan 15 Maret, 02:00 PM UTC, 5.416 repositori di 4.072 organisasi berbeda merujuk pada tindakan github yang ditargetkan.
Endor melaporkan bahwa beberapa repositori memiliki lebih dari 350.000 bintang dan 63.000 garpu, sehingga kompromi mereka dapat berdampak pada banyak pengguna.
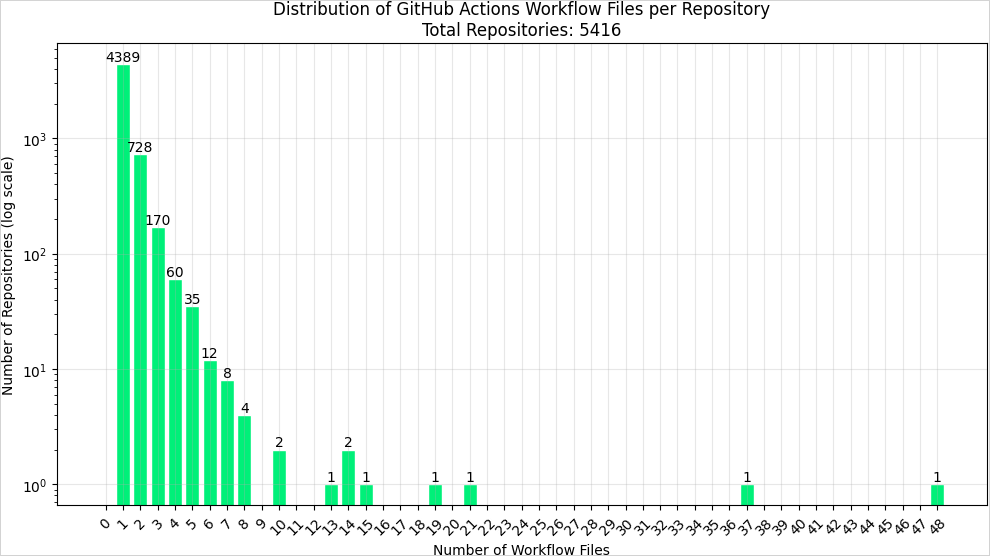
Sumber: Endor Labs
Dari 5.416 repositori yang merujuk pada aksi GitHub, 614 menjalankan alur kerja masing -masing dalam jangka waktu yang diberikan, banyak dari mereka beberapa kali juga.
Dari 614 itu, Endor mengatakan 218 benar -benar mencetak rahasia ke log konsol, dengan sisanya dilindungi dengan mengikuti ‘Rekomendasi praktik terbaik‘Itu bertindak sebagai failfafe untuk mencegah paparan rahasia.
“Setelah melakukan tindakan tidak berarti bahwa kredensial apa pun dicetak ke log konsol,” menjelaskan Endor.
“Beberapa repositori mengikuti rekomendasi praktik terbaik dan merujuk Commit SHA alih-alih tag yang bisa berubah.”
“Yang lain dijalankan sebelum penyerang merusak semua tag versi sehingga mereka menunjuk ke komit jahat.”
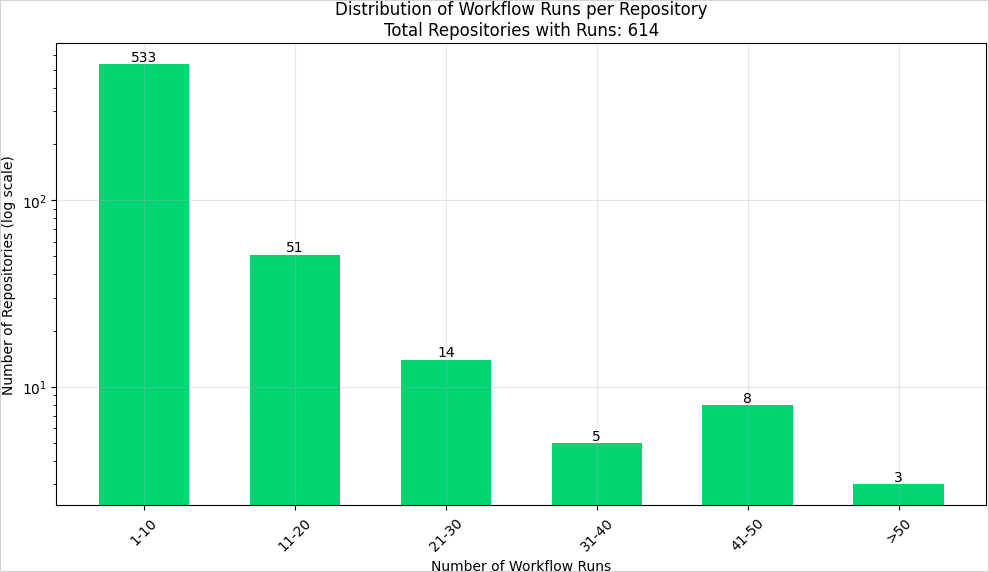
Sumber: Endor Labs
Dalam kebanyakan kasus, rahasia yang terbuka adalah GitHub install Access Token, yang Endor mengatakan kedaluwarsa dalam waktu 24 jam, menyisakan penyerang hanya jendela eksploitasi terbatas.
Namun, dalam beberapa kasus, kredensial untuk Dockerhub, NPM, dan AWS bocor, yang menimbulkan risiko keamanan yang lebih tinggi.
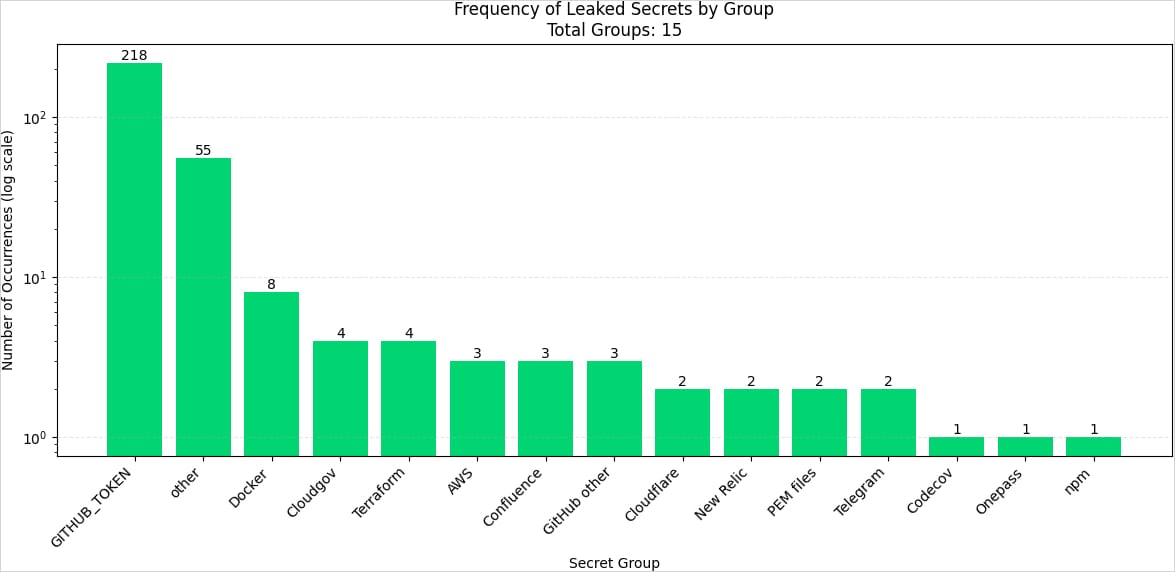
Sumber: Endor Labs
Masih ada pertanyaan tentang apakah pelanggaran ReviewDog awal menyebabkan kompromi lain di luar tindakan TJ dan jika salah satu dari 218 proyek yang diekspos oleh serangan TJ-aksi juga menderita kompromi.
Mereka yang menggunakan tindakan github sangat disarankan untuk ditinjau Nasihat Pengerasan Keamanan Github dan membatasi akses ke file dan folder yang dapat mengekspos informasi sensitif.