Geng ransomware NoName telah mencoba membangun reputasi selama lebih dari tiga tahun dengan menargetkan bisnis kecil dan menengah di seluruh dunia dengan enkripsinya dan sekarang mungkin bekerja sebagai afiliasi RansomHub.

Kelompok ini menggunakan alat khusus yang dikenal sebagai keluarga malware Spacecolon, dan menyebarkannya setelah mendapatkan akses ke jaringan melalui metode brute-force serta mengeksploitasi kerentanan lama seperti EternalBlue (CVE-2017-0144) atau ZeroLogon (CVE-2020-1472).
Dalam serangan yang lebih baru, NoName menggunakan ransomware ScRansom, yang menggantikan enkripsi Scarab. Selain itu, pelaku ancaman mencoba membuat nama dengan bereksperimen dengan pembuat ransomware LockBit 3.0 yang bocor, membuat situs kebocoran data yang serupa, dan menggunakan catatan tebusan yang serupa.
Ransomware ScRansom
Perusahaan keamanan siber ESET melacak geng NoName sebagai CosmicBeetle dan telah melacak aktivitasnya sejak 2023, dengan munculnya ScRansom, malware enkripsi file berbasis Delphi.
Di sebuah laporan saat ini, para peneliti mencatat bahwa meskipun ScRansom (bagian dari keluarga malware Spacecolon) tidak secanggih ancaman lain di dunia ransomware, ancaman ini terus berkembang.
Malware ini mendukung enkripsi parsial dengan berbagai mode kecepatan untuk memberikan fleksibilitas bagi penyerang, dan juga dilengkapi mode ‘ERASE’ yang mengganti konten file dengan nilai konstan, sehingga file tersebut tidak dapat dipulihkan.
ScRansom dapat mengenkripsi file di semua drive, termasuk media tetap, jarak jauh, dan yang dapat dilepas, dan memungkinkan operator menentukan ekstensi file mana yang akan ditargetkan melalui daftar yang dapat disesuaikan.
Sebelum meluncurkan enkripsi, ScRansom mematikan daftar proses dan layanan pada host Windows, termasuk Windows Defender, Volume Shadow Copy, SVCHost, RDPclip, LSASS, dan proses yang terkait dengan alat VMware.
ESET mencatat bahwa skema enkripsi ScRansom agak rumit, menggunakan kombinasi AES-CTR-128 dan RSA-1024, dan kunci AES tambahan yang dibuat untuk melindungi kunci publik.

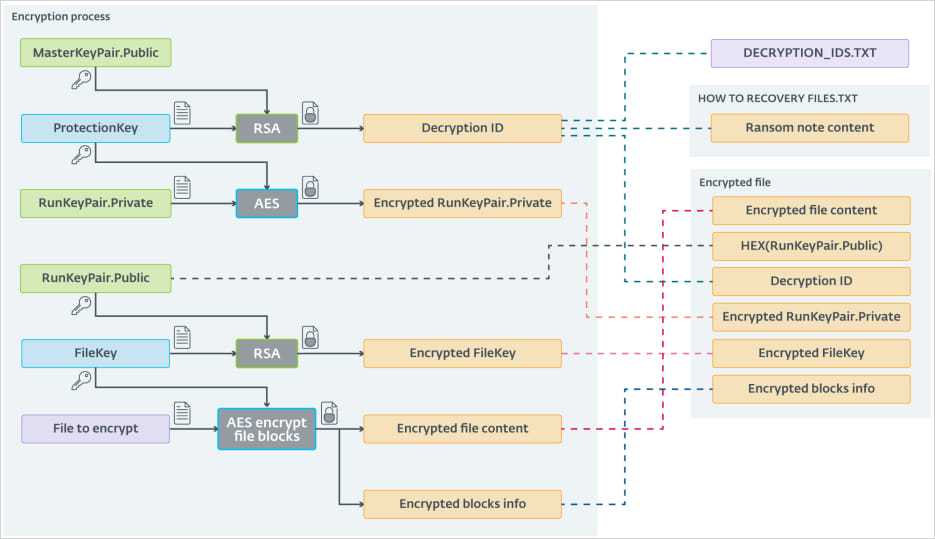
Sumber: ESET
Namun, proses multi-langkah yang melibatkan banyak pertukaran kunci terkadang menimbulkan kesalahan yang dapat mengakibatkan kegagalan mendekripsi file meskipun menggunakan kunci yang benar.
Selain itu, jika ransomware dijalankan untuk kedua kalinya pada perangkat yang sama, atau dalam jaringan beberapa sistem berbeda, rangkaian kunci unik dan ID korban baru akan dibuat, sehingga proses dekripsi menjadi agak rumit.
Satu kasus yang disoroti ESET adalah korban yang menerima 31 ID dekripsi dan AES ProtectionKeys setelah membayar ScRansom, dan mereka masih tidak dapat memulihkan semua file yang dienkripsi.
“Pendekatan dekripsi ini umum dilakukan oleh pelaku ancaman ransomware yang belum matang. Geng yang berpengalaman lebih suka agar proses dekripsi mereka semudah mungkin untuk meningkatkan peluang dekripsi yang benar, yang akan mendongkrak reputasi mereka dan meningkatkan kemungkinan korban akan membayar.” – ESET
NoName telah menggunakan kekerasan untuk mendapatkan akses ke jaringan tetapi pelaku ancaman juga mengeksploitasi beberapa kerentanan yang lebih mungkin ada di lingkungan SMB:
• CVE-2017-0144 (alias EternalBlue),
• CVE-2023-27532 (kerentanan dalam komponen Veeam Backup & Replication)
• CVE-2021-42278 dan CVE-2021-42287 (kerentanan eskalasi hak istimewa AD) melalui noPac
• CVE-2022-42475 (kerentanan dalam FortiOS SSL-VPN)
• CVE-2020-1472 (alias Zerologon)
Sebuah berita baru-baru ini laporan dari Pure7sebuah perusahaan keamanan siber di Turki, juga menyebutkan bahwa CVE-2017-0290 juga telah dieksploitasi dalam serangan NoName melalui file batch (DEF1.bat) yang membuat perubahan dalam Windows Registry untuk menonaktifkan fitur, layanan, atau tugas Windows Defender.
NoName menyebarkan alat RansomHub
Kenaikan status NoName menjadi afiliasi RansomHub didahului oleh serangkaian langkah yang menunjukkan dedikasi kelompok tersebut terhadap bisnis ransomware. Karena ScRansom bukanlah nama yang mapan di dunia maya, kelompok tersebut memutuskan untuk mengambil pendekatan berbeda untuk meningkatkan visibilitasnya.
Pada bulan September 2023, CosmicBeetle membuat situs pemerasan di web gelap dengan merek ‘NONAME,’ yang merupakan salinan modifikasi dari situs kebocoran data LockBit (DLS) yang menyertakan korban yang sebenarnya dikompromikan oleh LockBit, bukan ScRansom, para peneliti menemukan setelah memeriksa beberapa layanan pelacakan DLS.

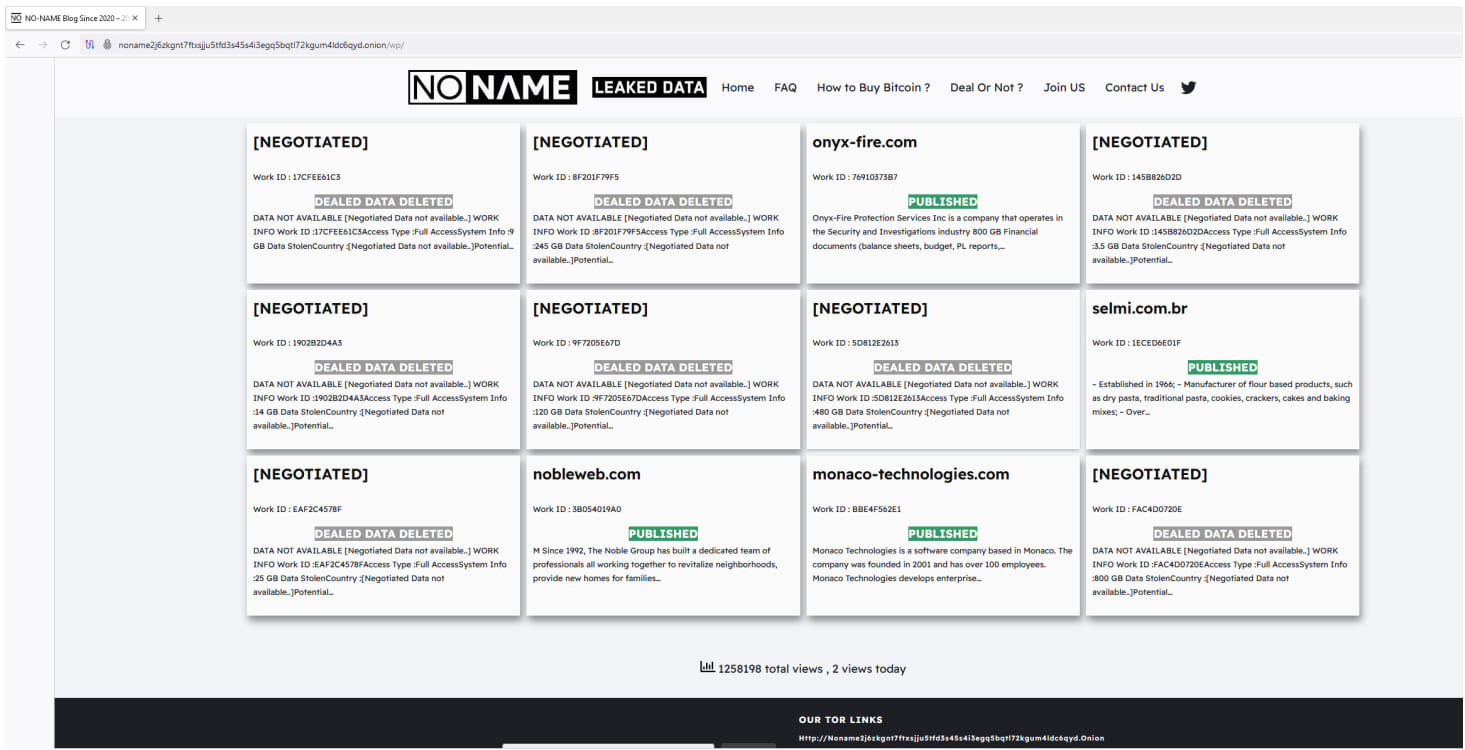
Sumber: ESET
Pada bulan November 2023, pelaku ancaman meningkatkan upaya peniruannya dengan mendaftarkan domain lockbitblog[.]info dan branding DLS dengan tema dan logo LockBit.

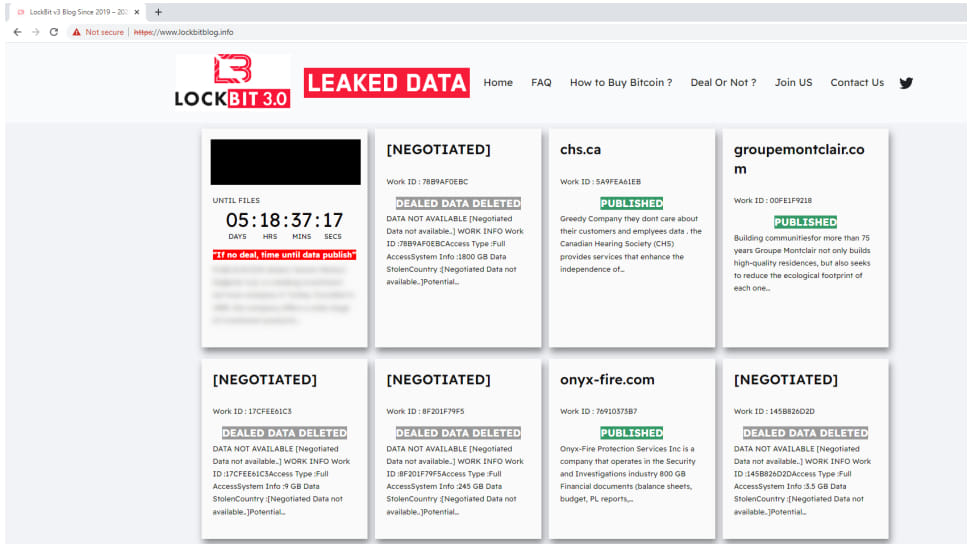
Sumber: ESET
Para peneliti juga menemukan beberapa serangan baru-baru ini di mana sampel LockBit disebarkan tetapi catatan tebusan memiliki ID korban yang telah mereka kaitkan dengan CosmicBeetle. Lebih jauh lagi, perangkat dalam insiden tersebut tumpang tindih dengan malware yang dikaitkan dengan pelaku ancaman CosmicBeetle/NoName.
“Menggunakan pembuat yang bocor merupakan praktik umum bagi kelompok ransomware yang belum matang. Hal ini memungkinkan mereka untuk menyalahgunakan merek pesaing mereka yang mapan sekaligus memberi mereka sampel ransomware yang biasanya berfungsi dengan baik” – ESET
Saat menyelidiki insiden ransomware yang dimulai pada awal Juni dengan kegagalan penerapan ScRansom, peneliti ESET menemukan bahwa pelaku ancaman tersebut mengeksekusi pada mesin yang sama kurang dari seminggu kemudian Pembunuh EDR RansomHubalat yang memungkinkan peningkatan hak istimewa dan menonaktifkan agen keamanan dengan menyebarkan driver yang sah dan rentan pada perangkat yang ditargetkan.
Dua hari kemudian, tepatnya tanggal 10 Juni, para peretas menjalankan ransomware RansomHub pada mesin yang telah disusupi.
Para peneliti mencatat metode untuk mengekstrak pembunuh EDR yang merupakan ciri khas CosmicBeetle dan bukan afiliasi RansomHub.
Karena tidak ada kebocoran publik mengenai kode RansomHub atau pembuatnya, peneliti ESET “yakin dengan keyakinan sedang bahwa CosmicBeetle mendaftarkan dirinya sebagai afiliasi RansomHub baru.”
Meskipun afiliasi dengan RanssomHub belum dapat dipastikan, ESET mengatakan bahwa enkripsi ScRansom sedang dalam tahap pengembangan aktif. Dikombinasikan dengan peralihan dari ScRansom ke LockBit, hal ini menunjukkan bahwa CosmicBeetle tidak menunjukkan tanda-tanda akan menyerah.