Gelombang baru serangan malware botnet GoBruteforcer menargetkan database proyek mata uang kripto dan blockchain di server terbuka yang diyakini dikonfigurasi menggunakan contoh yang dihasilkan AI.

GoBrutforcer juga dikenal sebagai GoBrut. Ini adalah botnet berbasis Golang yang biasanya menargetkan layanan FTP, MySQL, PostgreSQL, dan phpMyAdmin yang terekspos.
Malware ini sering kali mengandalkan server Linux yang disusupi untuk memindai IP publik secara acak dan melakukan serangan login brute force.

Memangsa pertahanan yang lemah
Peneliti Check Point memperkirakan ada lebih dari 50.000 server yang terhubung ke internet yang mungkin rentan terhadap serangan GoBrut.
Mereka mengatakan bahwa kompromi awal sering kali diperoleh melalui server FTP di server yang menjalankan XAMPP karena sering kali konfigurasi memiliki kata sandi default yang lemah, kecuali jika administrator melalui konfigurasi keamanan.
“Ketika penyerang mendapatkan akses ke XAMPP FTP menggunakan akun standar (umumnya daemon atau bukan siapa-siapa) dan kata sandi default yang lemah, langkah selanjutnya adalah mengunggah shell web ke webroot,” Titik Pemeriksaan
Penyerang dapat mengunggah web shell melalui cara lain, seperti server MySQL atau panel phpMyAdmin yang salah dikonfigurasi. Rantai infeksi berlanjut dengan pengunduh, pengambilan bot IRC, dan modul bruteforcer.
Aktivitas malware dimulai setelah penundaan 10-400 detik, meluncurkan hingga 95 thread brute force pada arsitektur x86_64, memindai rentang IP publik secara acak, sambil melewati jaringan pribadi, rentang cloud AWS, dan jaringan pemerintah AS.
Setiap pekerja menghasilkan satu alamat IPv4 publik acak, memeriksa port layanan yang relevan, menelusuri daftar kredensial yang disediakan, lalu keluar. Pekerja baru dihasilkan terus menerus untuk mempertahankan tingkat konkurensi yang ditetapkan.
Modul FTP bergantung pada daftar hardcode dari 22 pasangan nama pengguna-kata sandi yang tertanam langsung dalam biner. Kredensial ini dipetakan secara dekat ke akun default atau yang umum digunakan di tumpukan hosting web seperti XAMPP.

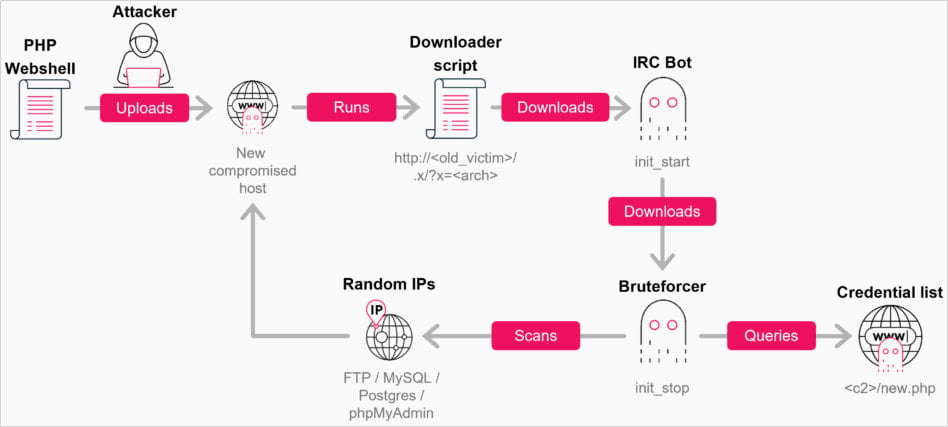
Sumber: Titik Periksa
Check Point mengatakan bahwa dalam kampanye baru-baru ini, aktivitas GoBruteforcer dipicu oleh penggunaan kembali cuplikan konfigurasi server umum yang dihasilkan oleh model bahasa besar (LLM), yang menyebabkan berkembangnya nama pengguna default yang lemah dan dapat diprediksi, seperti pengguna aplikasi, pengguna sayaDan operator.
Nama pengguna ini sering muncul dalam instruksi Docker dan DevOps yang dihasilkan AI, sehingga membuat para peneliti percaya bahwa konfigurasi tersebut ditambahkan ke sistem dunia nyata, sehingga membuatnya rentan terhadap serangan penyemprotan kata sandi.
Tren kedua yang memicu kampanye botnet baru-baru ini adalah tumpukan server usang seperti XAMPP yang terus dikirimkan dengan kredensial default dan layanan FTP terbuka. Penerapan ini mengekspos direktori webroot yang rentan, sehingga memungkinkan penyerang menjatuhkan shell web.
Laporan Check Point menyoroti kampanye di mana host yang disusupi terinfeksi dengan alat pemindaian dompet TRON yang melakukan penyisiran di TRON dan Binance Smart Chain (BSC). Para penyerang menggunakan file yang berisi sekitar 23,000 alamat TRON, menargetkannya dengan utilitas otomatis untuk mengidentifikasi dan menguras dompet dengan saldo bukan nol.
Admin yang membela diri dari GoBruteforcer harus menghindari penggunaan panduan penerapan yang dibuat oleh AI dan mengandalkan nama pengguna non-default dengan kata sandi yang kuat dan unik.
Disarankan juga untuk memeriksa FTP, phpMyAdmin, MySQL, dan PostgreSQL untuk layanan yang terekspos, dan mengganti tumpukan perangkat lunak usang seperti XAMPP dengan alternatif yang lebih aman.

Tolok Ukur Anggaran CISO 2026
Ini musim anggaran! Lebih dari 300 CISO dan pemimpin keamanan telah berbagi bagaimana mereka merencanakan, membelanjakan, dan membuat prioritas untuk tahun depan. Laporan ini mengumpulkan wawasan mereka, memungkinkan pembaca untuk membuat tolok ukur strategi, mengidentifikasi tren yang muncul, dan membandingkan prioritas mereka menjelang tahun 2026.
Pelajari bagaimana para pemimpin terkemuka mengubah investasi menjadi dampak yang terukur.