Microsoft kini telah mengkonfirmasi bahwa pembaruan Windows Security April 2025 sedang membuat folder “inetpub” kosong baru dan memperingatkan pengguna untuk tidak menghapusnya.

Folder ini biasanya digunakan oleh Microsoft’s Internet Information Services (IIS), platform server web yang dapat diaktifkan melalui dialog fitur Windows untuk meng -host situs web dan aplikasi web.
Namun, setelah menginstal pembaruan kumulatif bulan ini, banyak pengguna Windows telah menemukan folder C: inetpub yang baru dibuat di sistem mereka, meskipun IIS tidak diinstal selama proses.
Komputer yang meledakkan telah mengkonfirmasi perilaku ini Pada sistem Windows 11 dan Windows 10 kami dan menemukan bahwa pembaruan kumulatif membuat folder menggunakan akun sistem.
Meskipun menghapus folder tidak menyebabkan masalah menggunakan Windows dalam pengujian kami, Microsoft mengatakan kepada BleepingComputer pada hari Kamis bahwa folder kosong ini telah sengaja dibuat dan tidak boleh dihapus.
Namun, menurut Laporan Penggunapembaruan kumulatif April akan gagal menginstal Jika direktori c: inetpub dibuat sebelum penyebaran pembaruan.
Pengguna memperingatkan untuk tidak menghapus folder baru
Sementara Redmond masih harus menjelaskan mengapa pembaruan keamanan membuat folder ini di tempat pertama, perusahaan memperbarui penasihat untuk peningkatan aktivasi proses Windows dari kerentanan hak istimewa (dilacak sebagai CVE-2025-21204) Semalam untuk memperingatkan pengguna untuk tidak menghapus folder inetpub kosong baru di hard drive mereka.
“Setelah menginstal pembaruan yang tercantum dalam tabel Pembaruan Keamanan untuk sistem operasi Anda, folder %SystemDrive % inetpub baru akan dibuat di perangkat Anda,” Microsoft berkata.
“Folder ini tidak boleh dihapus terlepas dari apakah Layanan Informasi Internet (IIS) aktif pada perangkat target. Perilaku ini adalah bagian dari perubahan yang meningkatkan perlindungan dan tidak memerlukan tindakan apa pun dari admin dan pengguna akhir.”
Kelemahan keamanan CVE-2025-21204 disebabkan oleh masalah resolusi tautan yang tidak tepat sebelum akses file (‘tautan berikut’) di tumpukan pembaruan Windows yang kemungkinan berarti bahwa, pada perangkat yang tidak ditandingi, pembaruan Windows dapat mengikuti tautan simbolis dengan cara yang dapat membiarkan penyerang lokal menipu sistem untuk mengakses atau memodifikasi file atau folder yang tidak diinginkan.
Perusahaan memperingatkan bahwa eksploitasi yang berhasil dapat membiarkan penyerang lokal dengan hak istimewa meningkatkan izin dan “melakukan dan/atau memanipulasi operasi manajemen file pada mesin korban dalam konteks akun sistem otoritas NT.”
Cara membuat ulang folder c: inetpub
Bagi mereka yang menghapus folder inetpub, Anda dapat membuatnya kembali dengan masuk ke panel kontrol Windows “Menghidupkan Windows” dan menginstal Layanan Informasi Internet.
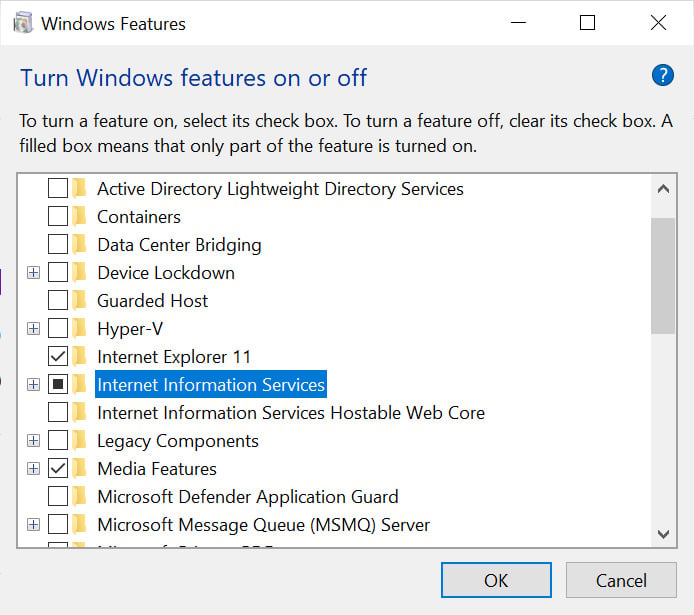
Setelah diinstal, folder inetpub baru akan dibuat di root drive C:, kali ini dengan file di dalamnya. Namun, ia akan memiliki kepemilikan sistem yang sama dengan folder yang dibuat oleh pembaruan Windows Security baru -baru ini.
Jika Anda tidak menggunakan IIS, Anda dapat menghapus lagi melalui panel kontrol fitur Windows yang sama dan me -reboot komputer Anda saat diminta.
Ini akan menghapus perangkat lunak tetapi meninggalkan folder C: inetpub.
Microsoft telah mengkonfirmasi bahwa metode ini akan membuat ulang folder dengan perlindungan yang sama.