Kampanye yang terkait dengan Rusia mengirimkan malware pencuri informasi StealC V2 melalui file Blender berbahaya yang diunggah ke pasar model 3D seperti CGTrader.

Blender adalah rangkaian pembuatan 3D sumber terbuka yang kuat yang dapat menjalankan skrip Python untuk otomatisasi, panel antarmuka pengguna khusus, add-on, proses rendering, alat rigging, dan integrasi pipeline.
Jika fitur Jalankan Otomatis diaktifkan, saat pengguna membuka rig karakter, skrip Python dapat secara otomatis memuat kontrol wajah dan panel UI khusus dengan tombol dan penggeser yang diperlukan.
Meski berpotensi disalahgunakan, pengguna sering kali mengaktifkan opsi Auto Run demi kenyamanan.
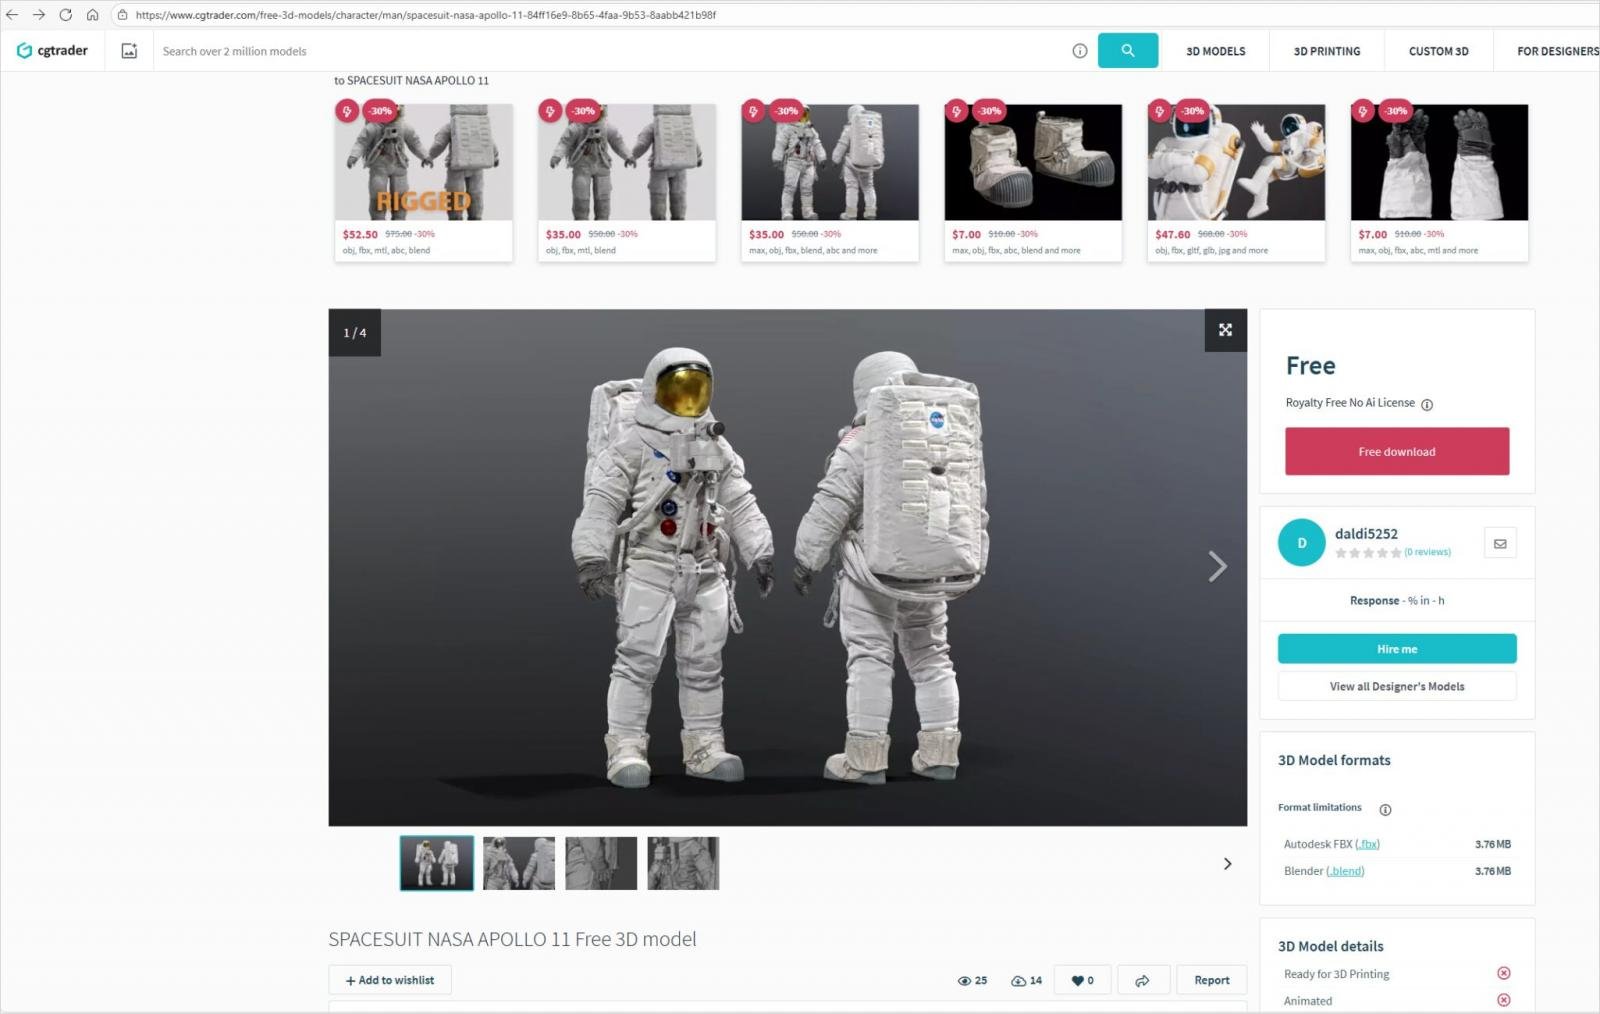
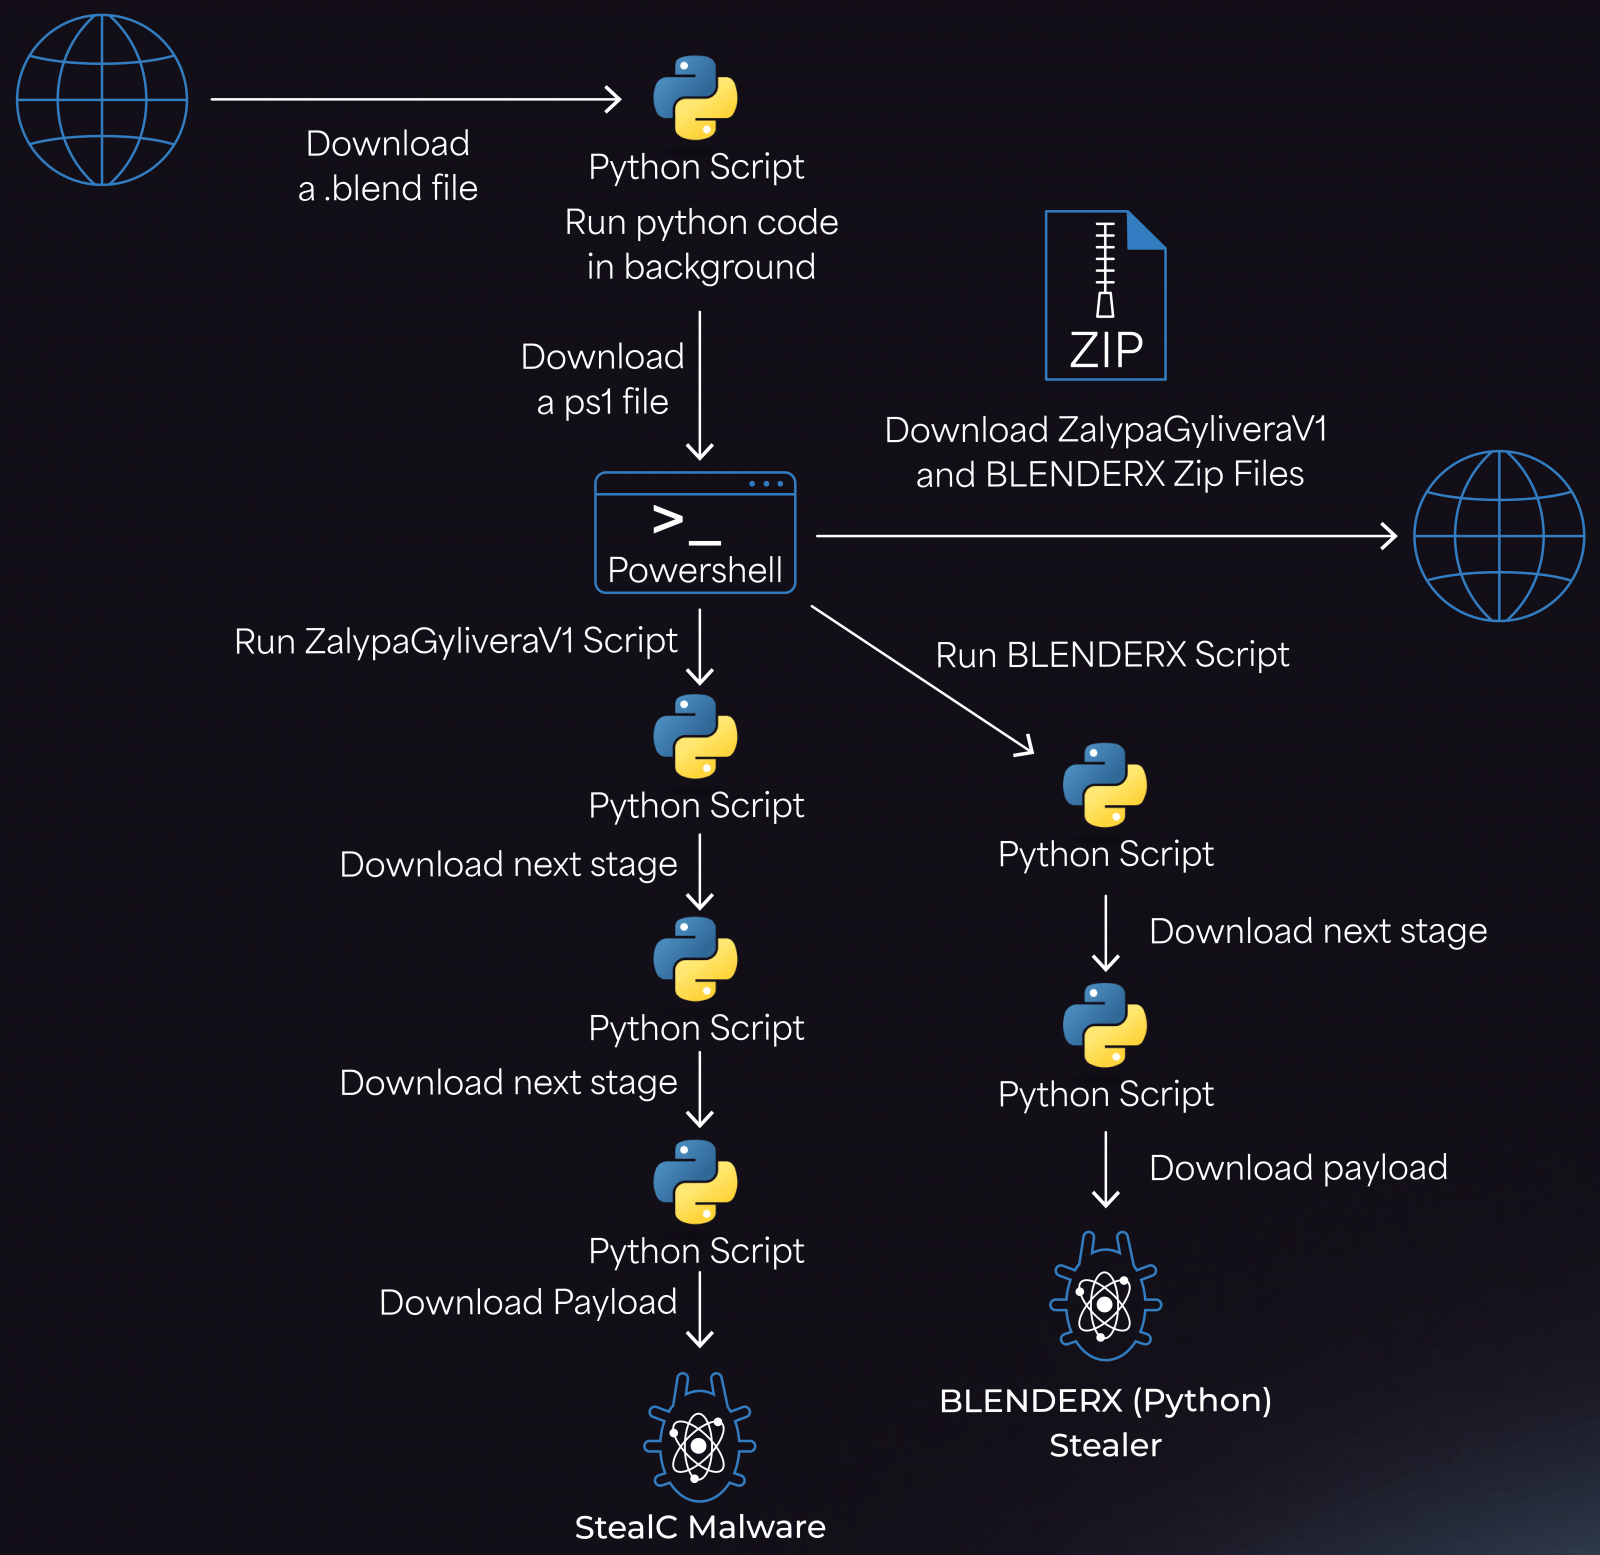
Para peneliti di perusahaan keamanan siber Morphisec mengamati serangan menggunakan file .blend berbahaya dengan kode Python tertanam yang mengambil pemuat malware dari domain Cloudflare Workers.
Sumber: Morphisec
Pemuat kemudian mengambil skrip PowerShell yang mengambil dua arsip ZIP, ZalypaGyliveraV1 dan BLENDERX, dari IP yang dikendalikan penyerang.
Arsip dibongkar ke dalam folder %TEMP% dan letakkan file LNK di direktori Startup untuk persistensi. Selanjutnya, mereka menyebarkan dua payload, infostealer StealC dan stealer tambahan Python, yang kemungkinan digunakan untuk redundansi.
Sumber: Morphisec
Peneliti Morphisec melaporkan bahwa malware StealC yang digunakan dalam kampanye ini adalah varian terbaru dari malware versi besar kedua yang pernah ada. dianalisis oleh Zscaler peneliti awal tahun ini.
StealC terbaru telah memperluas kemampuan pencurian datanya dan mendukung eksfiltrasi dari:
- 23+ browser, dengan dekripsi kredensial sisi server dan kompatibilitas dengan Chrome 132+
- 100+ ekstensi browser dompet mata uang kripto dan 15+ aplikasi dompet mata uang kripto
- Telegram, Discord, Tox, Pidgin, klien VPN (ProtonVPN, OpenVPN), dan klien email (Thunderbird)
- Mekanisme bypass UAC yang diperbarui
Meskipun ada malware didokumentasikan sejak tahun 2023rilis berikutnya tampaknya masih sulit dipahami untuk produk anti-virus. Morphisec berkomentar bahwa tidak ada mesin keamanan di VirusTotal yang mendeteksi varian StealC yang mereka analisis.
Mengingat pasar model 3D tidak dapat memeriksa kode dalam file yang dikirimkan pengguna, pengguna Blender disarankan untuk berhati-hati saat menggunakan file yang bersumber dari platform tersebut dan harus mempertimbangkan untuk menonaktifkan eksekusi kode secara otomatis.
Anda dapat melakukan ini dari Blender > Edit > Preferences > hapus centang pada opsi ‘Auto Run Python Scripts’.
Aset 3D harus diperlakukan seperti file yang dapat dieksekusi, dan pengguna hanya boleh mempercayai penerbit dengan catatan yang terbukti. Untuk hal lainnya, disarankan untuk menggunakan lingkungan sandbox untuk pengujian.

Lembar Cheat Keamanan Rahasia: Dari Sprawl hingga Control
Baik Anda membersihkan kunci lama atau menyetel pagar pembatas untuk kode yang dihasilkan AI, panduan ini membantu tim Anda membangun dengan aman sejak awal.
Dapatkan lembar contekan dan hilangkan dugaan tentang manajemen rahasia.