Pembuat periferal gaming, Endgame Gear memperingatkan bahwa malware disembunyikan dalam alat konfigurasinya untuk mouse OP1W 4K V2 yang di -host di situs web resmi antara 26 Juni dan 9 Juli 2025.

File yang terinfeksi di-host di ‘endgamegear.com/gaming-mice/op1w-4k-v2,’ jadi pengguna yang mengunduh alat dari halaman itu selama periode ini terinfeksi.
Endgame Gear adalah perusahaan periferal game PC Jerman yang dikenal dengan perlengkapan pro-gamingnya, termasuk XM dan Seri OP1 tikus, yaitu sangat dihormati Di antara pengulas dan pemain kompetitif.
Meskipun tidak sebesar merek seperti Logitech, Razer, dan HyperX, itu adalah entitas yang dihormati di ruang dan salah satu perusahaan utama yang muncul di segmen mouse gaming ultra-ringan.
Minggu lalu, perusahaan mengumumkan bahwa “endgame_gear_op1w_4k_v2_configuration_tool_v1_00.exe” alat di situs webnya telah dikompromikan dengan malware tanpa memberikan spesifik tentang bagaimana pelanggaran terjadi.
“Selama periode tanggal 26 Juni hingga 9 Juli, versi alat konfigurasi untuk Mouse Nirkabel Op1W 4K V2 Wireless, tersedia untuk diunduh di halaman produk OP1W 4K V2, ditemukan berisi malware,” membaca pengumuman.
Endgame Gear mengatakan bahwa malware telah dihapus, dan mereka yang mengunduh alat dari halaman unduhan utamanya di (endgamegear.com/downloads), github, atau perselisihan tidak terpengaruh, karena saluran tersebut memberikan versi yang bersih.
Laporan tentang malware pada alat konfigurasi OP1 muncul di Reddit Hampir dua minggu yang lalu, dengan pengguna menyoroti beberapa perbedaan utama yang menunjukkan bahwa situs vendor menjadi tuan rumah penginstal trojanisasi.
Dua perbedaan utama adalah ukuran 2,8MB yang meningkat (dari 2,3MB dalam versi bersih), dan “driver perangkat penunjuk sinaptik” yang ditunjukkan pada properti file (bukan alat konfigurasi “endgame gear endgame OP1W 4K V2”).
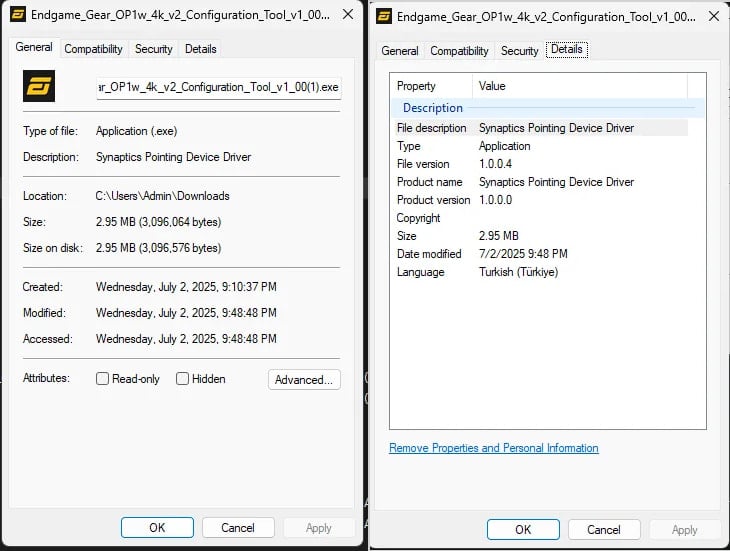
Sumber: mengagumkan-raccoon597 | Reddit
Keluarga malware diidentifikasi sebagai Xred Backdoor di dalam pemindaian penggunatetapi endgame gear menyatakan bahwa itu masih menganalisis muatan dan belum mengkonfirmasi jenisnya.
Xred adalah sebelumnya diamati oleh perusahaan cybersecurity Esentire Menyamar sebagai driver perangkat penunjuk sinaptik pada bulan Februari 2024. Malware ini juga didistribusikan melalui perangkat lunak trojanisasi yang dikirimkan dengan hub USB-C di Amazon.
Endgame Gear merekomendasikan agar orang-orang yang mengunduh versi Trojanized dari penginstal menghapus semuanya dari ‘C: ProgramData Synaptics’ dan mengunduh ulang versi yang bersih dari alat tersebut dari halaman ini.
Karena malware berisi fungsionalitas keylogging, kemampuan untuk membuka shell jarak jauh, dan exfiltrasi data, pengguna yang terinfeksi harus menjalankan pemindaian sistem penuh menggunakan antivirus terkini untuk memastikan semua sisa malware dihapus.
Selain itu, kata sandi harus diubah di semua akun sensitif, seperti lembaga keuangan, penyedia email, dan akun kerja.
Ke depan, endgame gear akan menghentikan halaman unduhan terpisah dan akan menambahkan verifikasi hash SHA dan penandatanganan digital untuk semua file yang di -host untuk mengkonfirmasi integritas file dan keaslian penerbit.
Dewan Dewan Dek Dek Cisos benar -benar digunakan
Cisos tahu bahwa mendapatkan buy-in dewan dimulai dengan pandangan yang jelas dan strategis tentang bagaimana keamanan cloud mendorong nilai bisnis.
Dek laporan dewan gratis yang dapat diedit ini membantu para pemimpin keamanan menghadirkan risiko, dampak, dan prioritas dalam hal bisnis yang jelas. Ubah pembaruan keamanan menjadi percakapan yang bermakna dan pengambilan keputusan yang lebih cepat di ruang dewan.