Serangan “polimorfik” yang baru dirancang memungkinkan ekstensi krom berbahaya untuk berubah menjadi ekstensi browser lainnya, termasuk manajer kata sandi, dompet crypto, dan aplikasi perbankan, untuk mencuri informasi sensitif.

Serangan itu dirancang oleh squarex labsyang memperingatkan kepraktisan dan kelayakannya pada versi terbaru Chrome. Para peneliti secara bertanggung jawab mengungkapkan serangan itu ke Google.
Ekstensi Chrome yang menggeser bentuk
Serangan dimulai dengan pengajuan ekstensi polimorfik berbahaya di toko web Chrome.
Squarex menggunakan alat pemasaran AI sebagai contoh, yang menawarkan fungsionalitas yang dijanjikan, menipu para korban untuk memasang dan menyematkan ekstensi di browser mereka.
Untuk mendapatkan daftar ekstensi terpasang lainnya, ekstensi jahat menyalahgunakan API ‘Chrome.Management’, yang diberikan akses selama instalasi.
Jika ekstensi berbahaya tidak memiliki izin ini, Squarex mengatakan ada cara kedua yang lebih samar untuk mencapai hal yang sama, melibatkan injeksi sumber daya ke halaman web yang dikunjungi korban.
Skrip jahat mencoba memuat file atau URL tertentu yang unik untuk ekstensi yang ditargetkan, dan jika dimuat, dapat disimpulkan bahwa ekstensi dipasang.
Daftar ekstensi yang diinstal dikirim kembali ke server yang dikendalikan oleh penyerang, dan jika yang ditargetkan ditemukan, penyerang memerintahkan ekstensi jahat untuk berubah menjadi yang ditargetkan.
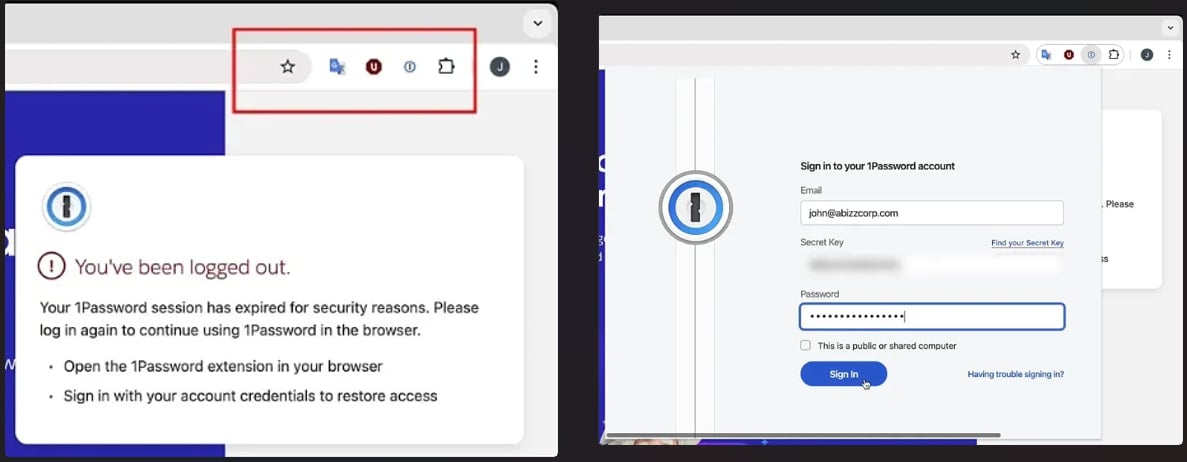
Dalam demonstrasi Squarex, para penyerang menyamar sebagai ekstensi manajer kata sandi 1Password dengan terlebih dahulu menonaktifkan yang sah menggunakan API ‘Chrome.Management’, atau jika izin tidak tersedia, taktik manipulasi antarmuka pengguna untuk menyembunyikannya dari pengguna.
Secara bersamaan, ekstensi berbahaya mengganti ikonnya untuk meniru 1Password, mengubah namanya, dan menampilkan popup login palsu yang cocok dengan penampilan yang asli.
Untuk memaksa pengguna memasuki kredensial mereka, ketika mencoba masuk ke sebuah situs, sesi “sesi” palsu yang palsu disajikan, membuat korban berpikir mereka sudah login.
Ini akan meminta pengguna untuk masuk kembali ke 1Password melalui formulir phishing yang mengirimkan kredensial yang dimatikan kembali ke penyerang.
Sumber: Squarex
Setelah informasi sensitif dikirim ke penyerang, ekstensi jahat kembali ke penampilan aslinya, dan ekstensi sebenarnya diaktifkan kembali, jadi semuanya tampak normal lagi.
Demonstrasi serangan ini dapat dilihat di bawah ini, di mana ekstensi jahat menyamar sebagai kata lain.
Langkah -langkah mitigasi
Squarex merekomendasikan agar Google menerapkan pertahanan spesifik terhadap serangan ini, seperti memblokir ikon ekstensi mendadak dan perubahan HTML pada ekstensi yang diinstal atau setidaknya memberi tahu pengguna ketika ini terjadi.
Namun, pada saat penulisan, tidak ada langkah -langkah untuk mencegah peniruan yang menipu semacam ini.
Peneliti Squarex juga mencatat bahwa Google secara salah mengklasifikasikan API ‘chrome.management’ sebagai “risiko sedang,” dan diakses secara luas oleh ekstensi populer seperti penata halaman, blocker iklan, dan manajer kata sandi.
BleepingComputer telah menghubungi Google untuk meminta komentar tentang topik tersebut, dan kami akan memperbarui posting ini segera setelah kami mendengar kembali.