Deepseek, startup AI Cina yang dikenal dengan model LLM Deepseek-R1, telah secara terbuka mengekspos dua basis data yang berisi informasi pengguna dan operasional yang sensitif.

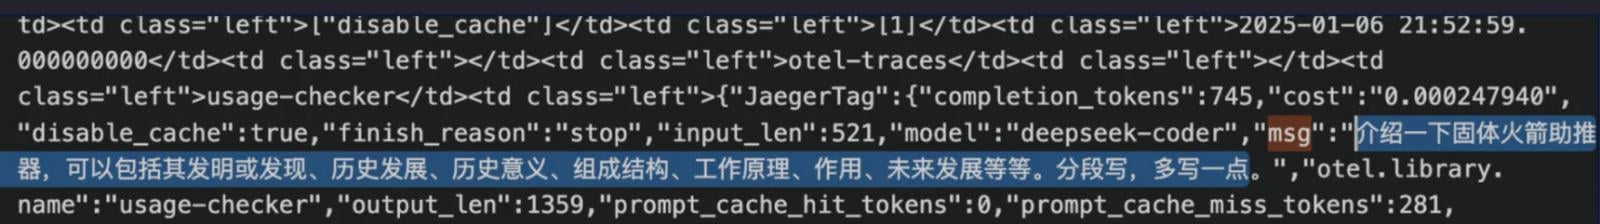
Contoh clickhouse tanpa jaminan dilaporkan ditahan lebih dari satu juta entri log yang berisi riwayat obrolan pengguna dalam bentuk plaintext, tombol API, detail backend, dan metadata operasional.
Wiz Research menemukan paparan ini selama penilaian keamanan infrastruktur eksternal Deepseek.
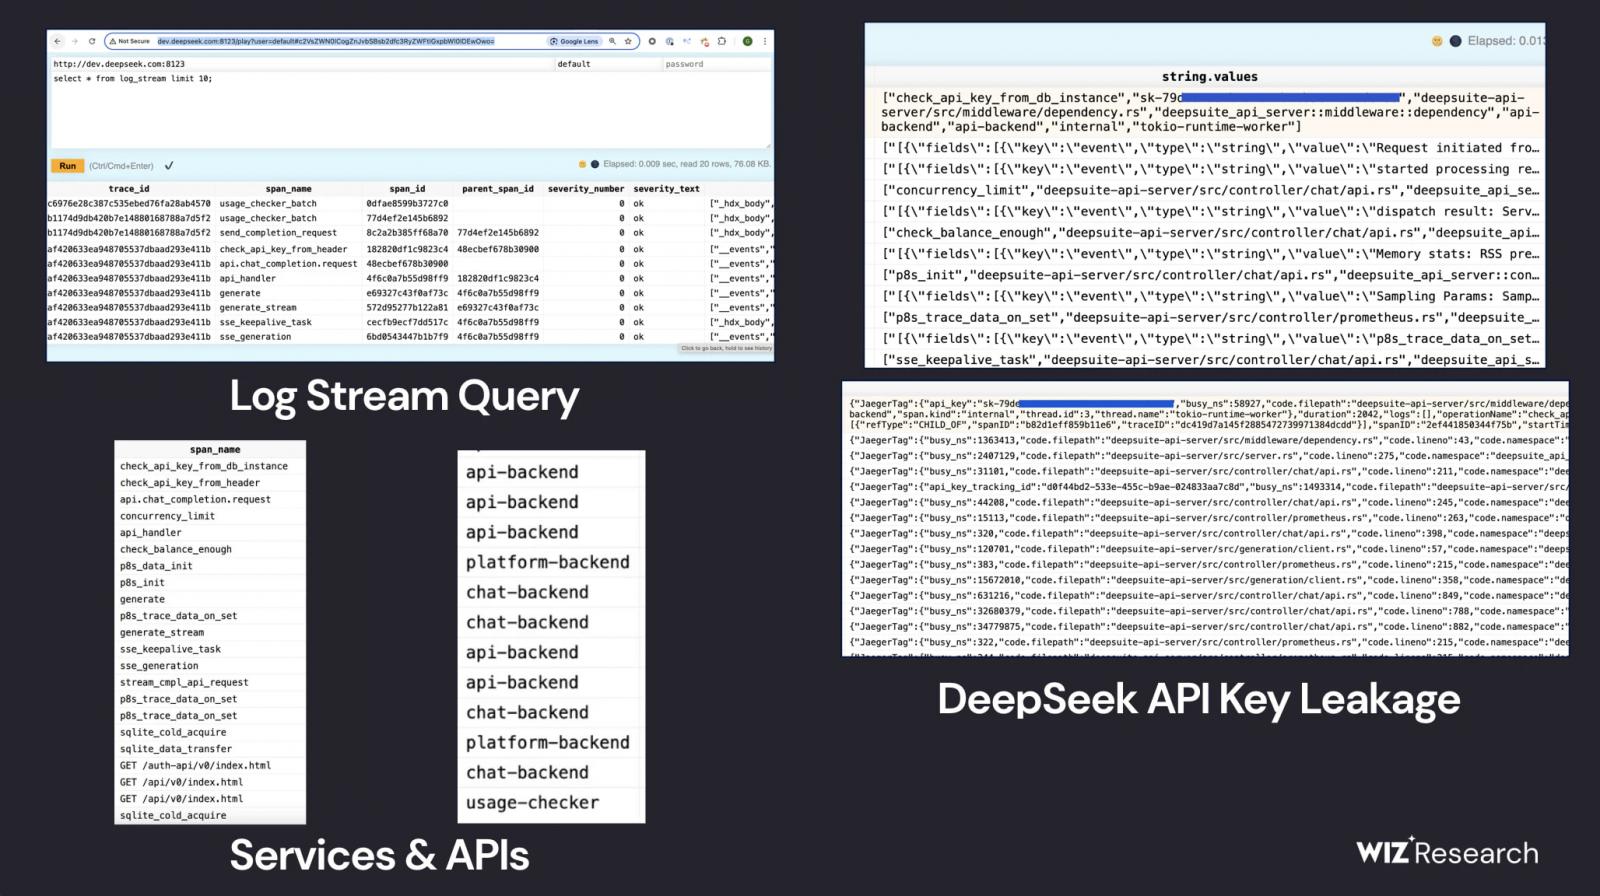
Perusahaan keamanan menemukan dua instance basis data yang dapat diakses publik di oauth2callback.deepseek.com:9000 dan dev.deepseek.com:9000 yang memungkinkan kueri SQL sewenang -wenang melalui antarmuka web tanpa memerlukan otentikasi.
Database berisi tabel ‘log_stream’ yang menyimpan log internal sensitif yang berasal dari 6 Januari 2025, berisi:
- kueri pengguna ke Deepseek’s Chatbot,
- Kunci yang digunakan oleh Sistem Backend untuk mengotentikasi panggilan API,
- Informasi Infrastruktur dan Layanan Internal,
- dan berbagai metadata operasional.

Sumber: Wiz
“Tingkat akses ini menimbulkan risiko kritis terhadap keamanan Deepseek sendiri dan untuk pengguna akhir,” Komentar wiz.
“Tidak hanya penyerang yang dapat mengambil log yang sensitif dan pesan obrolan plaintext yang sebenarnya, tetapi mereka juga berpotensi mengeluarkan kata sandi plaintext dan file lokal di sepanjang informasi kepatutan langsung dari server menggunakan kueri seperti: pilih * dari file (‘nama file’) tergantung pada clickhouse mereka mereka konfigurasi.”

Sumber: Wiz
Wiz mengatakan dapat melaksanakan pertanyaan yang lebih mengganggu tetapi membatasi eksplorasi untuk enumerasinya untuk menjaga penelitiannya dalam kendala etika tertentu.
Tidak diketahui apakah para peneliti Wiz adalah orang pertama yang menemukan paparan ini atau jika aktor jahat telah memanfaatkan kesalahan konfigurasi.
Bagaimanapun, Wiz menginformasikan Deepseek tentang masalah ini, dan perusahaan segera membahas paparan tersebut, sehingga basis data tidak lagi publik.
Masalah keamanan Deepseek
Terlepas dari semua kekhawatiran yang timbul dari Deepseek menjadi perusahaan teknologi yang berbasis di China, yang berarti harus mematuhi permintaan akses data yang agresif dari pemerintah negara, perusahaan tampaknya tidak menetapkan sikap keamanan yang solid, menempatkan data sensitif dalam risiko .
Paparan prompt pengguna adalah pelanggaran privasi yang harus sangat memprihatinkan bagi organisasi yang menggunakan model AI untuk operasi bisnis yang sensitif.
Selain itu, paparan detail backend dan kunci API dapat memberi para penyerang jalan ke jaringan internal Deepseek, eskalasi hak istimewa, dan pelanggaran skala yang berpotensi lebih besar.
Awal pekan ini, platform Cina itu ditargetkan oleh serangan cyber yang persistenyang tampaknya tidak dapat digagalkan, memaksanya untuk menangguhkan pendaftaran pengguna baru selama hampir 24 jam.