Cisco memperingatkan minggu ini bahwa dua kerentanan, yang telah digunakan dalam serangan zero-day, kini dieksploitasi untuk memaksa firewall ASA dan FTD melakukan boot ulang.

Raksasa teknologi merilis pembaruan keamanan pada tanggal 25 September untuk mengatasi dua kelemahan keamanan, dengan menyatakan bahwa CVE-2025-20362 memungkinkan pelaku ancaman jarak jauh mengakses titik akhir URL yang dibatasi tanpa autentikasi, sedangkan CVE-2025-20333 memungkinkan penyerang yang terautentikasi mendapatkan eksekusi kode jarak jauh pada perangkat yang rentan.
Ketika dirantai, kerentanan ini memungkinkan penyerang jarak jauh yang tidak diautentikasi mendapatkan kendali penuh atas sistem yang belum ditambal.

Pada hari yang sama, CISA mengeluarkan arahan darurat memerintahkan lembaga federal AS untuk mengamankan perangkat firewall Cisco mereka dari serangan menggunakan rantai eksploitasi ini dalam waktu 24 jam. CISA juga mengamanatkan mereka untuk memutuskan sambungan perangkat ASA yang mencapai akhir dukungan (EoS) dari jaringan organisasi federal.
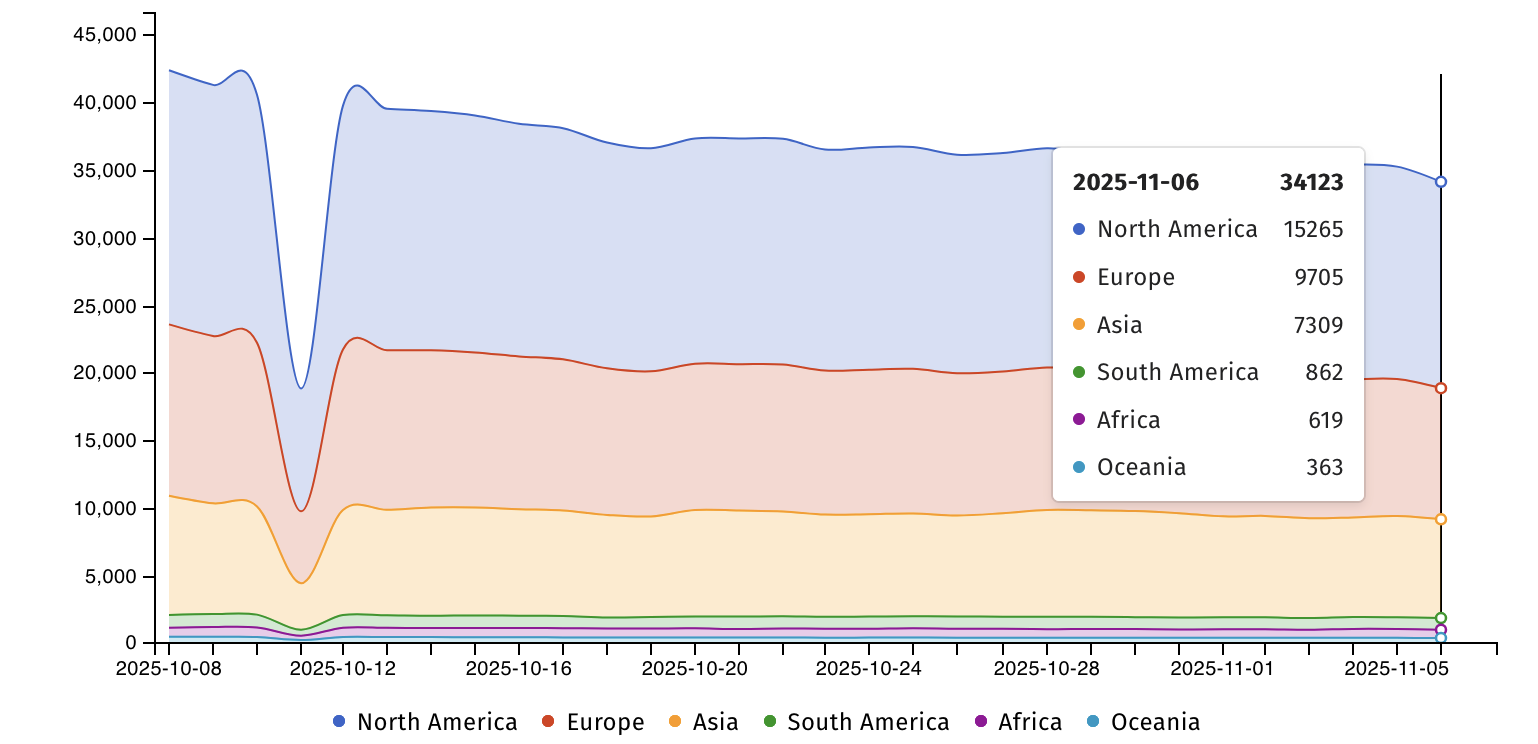
Layanan pemantauan ancaman Shadowserver sedang melacak lebih dari 34.000 instans ASA dan FTD yang terekspos internet rentan terhadap serangan CVE-2025-20333 dan CVE-2025-20362, turun dari hampir 50.000 firewall yang belum ditambal itu terlihat pada bulan September.

Sekarang dieksploitasi dalam serangan DoS
“Cisco sebelumnya mengungkapkan kerentanan baru pada perangkat Cisco ASA 5500-X tertentu yang menjalankan perangkat lunak Cisco Secure Firewall ASA dengan layanan web VPN diaktifkan, yang ditemukan melalui kerja sama dengan beberapa lembaga pemerintah. Kami mengaitkan serangan ini dengan kelompok yang disponsori negara di balik kampanye ArcaneDoor 2024 dan mendesak pelanggan untuk menerapkan perbaikan perangkat lunak yang tersedia,” kata juru bicara Cisco kepada BleepingComputer minggu ini.
“Pada tanggal 5 November 2025, Cisco menyadari varian serangan baru yang menargetkan perangkat yang menjalankan rilis Cisco Secure ASA Software atau Cisco Secure FTD Software yang terkena dampak kerentanan yang sama. Serangan ini dapat menyebabkan perangkat yang belum dipatch memuat ulang secara tidak terduga, yang menyebabkan kondisi penolakan layanan (DoS).
CISA dan Cisco menghubungkan serangan tersebut dengan Kampanye ArcaneDooryang mengeksploitasi dua bug zero-day firewall Cisco lainnya (CVE-2024-20353 Dan CVE-2024-20359) untuk menembus jaringan pemerintah di seluruh dunia mulai bulan November 2023. Kelompok ancaman UAT4356 (dilacak sebagai STORM-1849 oleh Microsoft) di balik serangan ArcaneDoor yang diterapkan sebelumnya tidak diketahui Penari Garis pemuat kode shell dalam memori dan Pelari Garis malware pintu belakang untuk mempertahankan persistensi pada sistem yang disusupi.
Pada tanggal 25 September, Cisco memperbaiki kerentanan kritis ketiga (CVE-2025-20363) dalam perangkat lunak IOS dan firewall Cisco, yang memungkinkan pelaku ancaman yang tidak diautentikasi mengeksekusi kode arbitrer dari jarak jauh. Namun, mereka tidak secara langsung menghubungkannya dengan serangan yang mengeksploitasi CVE-2025-20362 dan CVE-2025-20333, dan mengatakan bahwa Tim Respons Insiden Keamanan Produknya “tidak mengetahui adanya pengumuman publik atau penggunaan kerentanan yang berbahaya.”
Sejak itu, penyerang mulai mengeksploitasi kerentanan RCE lainnya yang baru saja ditambal (CVE-2025-20352) di perangkat jaringan Cisco untuk menyebarkan malware rootkit pada kotak Linux yang tidak dilindungi.
Baru-baru ini, pada hari Kamis, Cisco merilis pembaruan keamanan untuk menambal kelemahan keamanan kritis dalam perangkat lunak Pusat Kontaknya, yang memungkinkan penyerang melewati otentikasi (CVE-2025-20358) dan jalankan perintah dengan hak akses root (CVE-2025-20354).
“Kami sangat menyarankan semua pelanggan melakukan upgrade ke perbaikan perangkat lunak yang diuraikan dalam saran keamanan kami,” Cisco menambahkan pada hari Kamis.

Tolok Ukur Anggaran CISO 2026
Ini musim anggaran! Lebih dari 300 CISO dan pemimpin keamanan telah berbagi bagaimana mereka merencanakan, membelanjakan, dan membuat prioritas untuk tahun depan. Laporan ini mengumpulkan wawasan mereka, memungkinkan pembaca untuk membuat tolok ukur strategi, mengidentifikasi tren yang muncul, dan membandingkan prioritas mereka menjelang tahun 2026.
Pelajari bagaimana para pemimpin terkemuka mengubah investasi menjadi dampak yang terukur.