Badan Keamanan Siber dan Infrastruktur AS (CISA) pada hari Kamis memperingatkan bahwa kerentanan Apache ActiveMQ dengan tingkat keparahan tinggi yang ditambal awal bulan ini kini secara aktif dieksploitasi dalam serangan.

Apache ActiveMQ adalah broker pesan berbasis Java sumber terbuka paling populer untuk komunikasi asinkron antar aplikasi.
Dilacak sebagai CVE-2026-34197kelemahan keamanan telah tidak terdeteksi selama 13 tahun dan ditemukan oleh Peneliti Horizon3 Naveen Sunkavally menggunakan asisten Claude AI.
Sunkavally menjelaskan bahwa kerentanan berasal dari validasi input yang tidak tepat, yang memungkinkan pelaku ancaman terautentikasi mengeksekusi kode arbitrer melalui serangan injeksi. Pengelola Apache telah menambal kerentanan tersebut pada tanggal 30 Maretdi ActiveMQ Classic versi 6.2.3 dan 5.19.4.
“Kami merekomendasikan organisasi yang menjalankan ActiveMQ untuk memperlakukan ini sebagai prioritas tinggi, karena ActiveMQ telah berulang kali menjadi target penyerang di dunia nyata, dan metode eksploitasi dan pasca-eksploitasi ActiveMQ sudah dikenal luas,” Horizon3 memperingatkan.
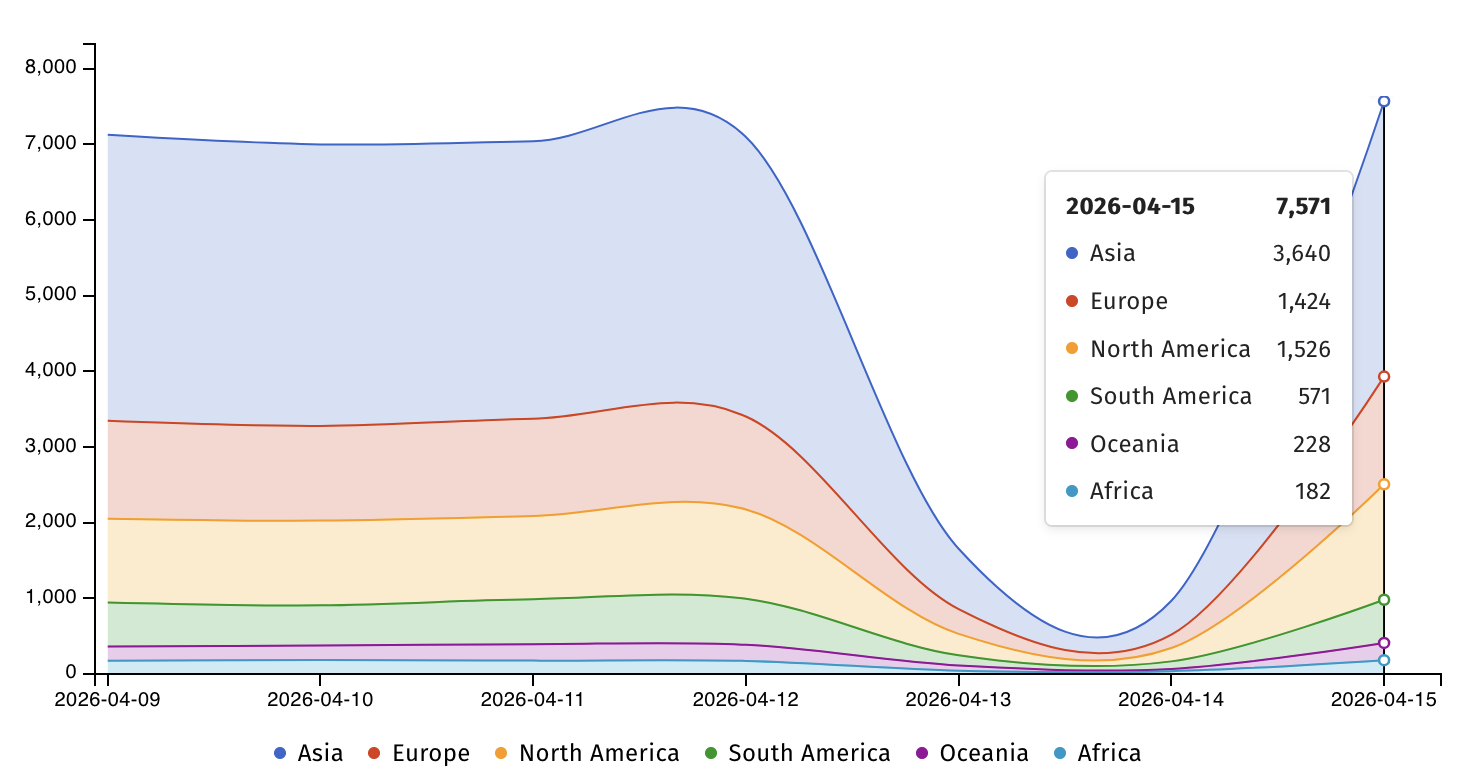
Layanan pemantauan ancaman ShadowServer sedang melacak lebih dari 7.500 server Apache ActiveMQ diekspos secara daring.

Pada hari Kamis, CISA ditambahkan CVE-2026-34197 untuknya Katalog Kerentanan yang Dieksploitasi (KEV) yang Diketahui dan memerintahkan lembaga Cabang Eksekutif Sipil Federal (FCEB) untuk menambal server ActiveMQ dalam waktu dua minggu, paling lambat tanggal 30 April, sebagaimana diamanatkan oleh Petunjuk Operasional yang Mengikat (BOD) 22-01.
Peneliti Horizon3 mengatakan bahwa tanda-tanda eksploitasi dapat ditemukan dengan menganalisis log broker ActiveMQ dan merekomendasikan mencari koneksi broker yang mencurigakan yang menggunakan parameter kueri brokerConfig=xbean:http:// dan VM protokol transport internal.
“Jenis kerentanan ini sering menjadi vektor serangan bagi pelaku siber jahat dan menimbulkan risiko signifikan bagi perusahaan federal,” badan keamanan siber memperingatkan.
“Terapkan mitigasi sesuai instruksi vendor, ikuti panduan BOD 22-01 yang berlaku untuk layanan cloud, atau hentikan penggunaan produk jika mitigasi tidak tersedia.”
Mereka juga mendesak pembela sektor swasta untuk memprioritaskan patching untuk CVE-2026-35616 dan mengamankan jaringan organisasi mereka sesegera mungkin, meskipun BOD 22-01 hanya berlaku untuk lembaga federal AS.
Sebelumnya, CISA menandai dua kerentanan Apache ActiveMQ lainnya seperti yang dieksploitasi di alam liar, dilacak sebagai CVE-2023-46604 Dan CVE-2016-3088dengan yang pertama ditargetkan oleh geng ransomware TellYouThePass sebagai cacat zero-day.

99% Mitos yang Ditemukan Masih Belum Ditambal.
AI menyatukan empat zero-day menjadi satu eksploitasi yang melewati penyaji dan sandbox OS. Gelombang eksploitasi baru akan datang.
Pada Autonomous Validation Summit (12 & 14 Mei), lihat bagaimana validasi yang otonom dan kaya konteks menemukan hal-hal yang dapat dieksploitasi, membuktikan bahwa kontrol tetap berlaku, dan menutup siklus remediasi.