CISA telah menambahkan kerentanan Jenkins kritis yang dapat dieksploitasi untuk mendapatkan eksekusi kode jarak jauh ke katalog bug keamanannya, dengan peringatan bahwa kerentanan tersebut dieksploitasi secara aktif dalam serangan.

Jenkins adalah server otomatisasi sumber terbuka yang banyak digunakan yang membantu pengembang mengotomatiskan proses pembuatan, pengujian, dan penyebaran perangkat lunak melalui integrasi berkelanjutan (CI) dan pengiriman berkelanjutan (CD).
Dilacak sebagai CVE-2024-23897kelemahan ini disebabkan oleh kelemahan pada parser perintah args4j yang dapat dimanfaatkan oleh penyerang yang tidak diautentikasi untuk membaca file sembarangan pada sistem berkas pengontrol Jenkins melalui antarmuka baris perintah (CLI) bawaan.
“Parser perintah ini memiliki fitur yang mengganti karakter @ diikuti oleh jalur file dalam argumen dengan konten file (expandAtFiles),” kata tim Jenkins dijelaskan“Fitur ini diaktifkan secara default dan Jenkins 2.441 dan versi sebelumnya, LTS 2.426.2 dan versi sebelumnya tidak menonaktifkannya.”
Beberapa eksploitasi bukti konsep (PoC) telah dilakukan diterbitkan online beberapa hari setelah pengembangan Jenkins dilepaskan pembaruan keamanan pada tanggal 24 Januari, dengan beberapa honeypot dilaporkan tertular upaya eksploitasi hanya satu hari kemudian.
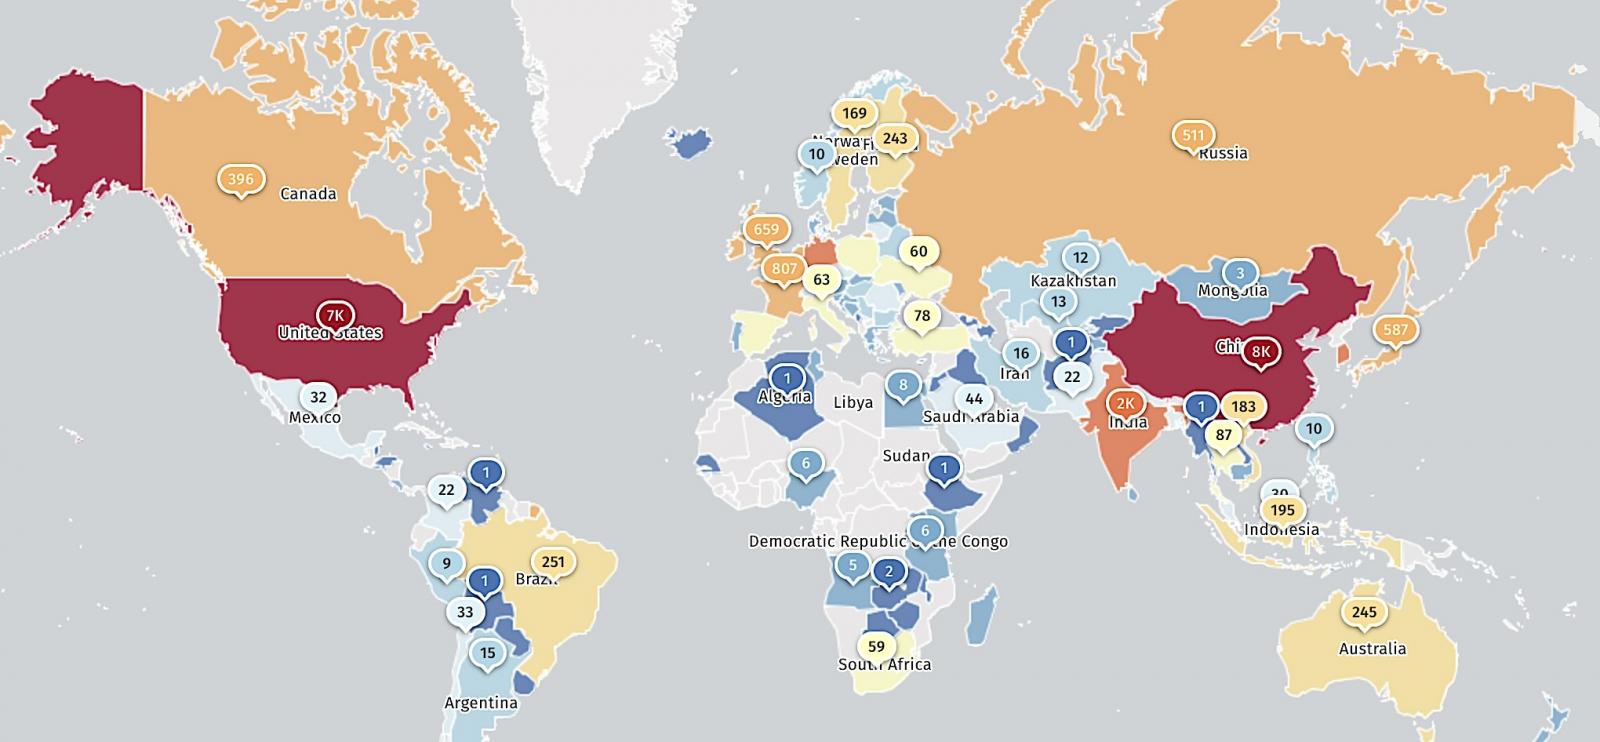
Layanan pemantauan ancaman Shadowserver saat ini melacak lebih dari 28.000 instance Jenkins terpapar CVE-2024-23897—sebagian besar dari Tiongkok (7.700) dan Amerika Serikat (7.368)—menunjukkan permukaan serangan besar-besaran yang perlahan berkurang dari lebih dari 45.000 server yang belum ditambal ditemukan pada bulan Januari.
Menurut sebuah penelitian Laporan Trend MicroEksploitasi CVE-2024-23897 di alam liar dimulai pada bulan Maret, sementara CloudSEK diklaim awal bulan ini bahwa aktor ancaman yang dikenal sebagai Pialang Intel telah memanfaatkannya untuk membobol penyedia layanan TI BORN Group.
Baru-baru ini, Juniper Networks dikatakan Minggu lalu, geng RansomEXX mengeksploitasi kerentanan untuk membobol sistem Brontoo Technology Solutions, yang menyediakan layanan teknologi bagi bank-bank India, pada akhir Juli. Serangan ransomware ini menyebabkan gangguan yang meluas pada sistem pembayaran ritel di seluruh negeri.
Menyusul laporan ini, CISA menambahkan kerentanan keamanan ke Katalog Kerentanan yang Diketahui yang Dieksploitasi pada hari Senin, memperingatkan bahwa aktor ancaman secara aktif mengeksploitasinya dalam serangan.
Sesuai dengan amanat dari petunjuk operasional yang mengikat (BOD 22-01) dikeluarkan pada bulan November 2021, badan-badan Cabang Eksekutif Sipil Federal (FCEB) sekarang memiliki waktu tiga minggu hingga 9 September untuk mengamankan server Jenkins di jaringan mereka terhadap eksploitasi CVE-2024-23897 yang sedang berlangsung,
Meskipun BOD 22-01 hanya berlaku untuk lembaga federal, CISA sangat dianjurkan semua organisasi memprioritaskan perbaikan kelemahan ini dan menggagalkan serangan ransomware potensial yang dapat menargetkan sistem mereka.
“Jenis kerentanan ini sering menjadi vektor serangan bagi pelaku cyber jahat dan menimbulkan risiko signifikan terhadap perusahaan federal,” badan keamanan cyber memperingatkan hari ini.