
CISA memperingatkan bahwa para aktor ancaman mengeksploitasi kerentanan tingkat tinggi dalam perangkat lunak manajemen cetak NG/MF, yang dapat memungkinkan mereka untuk mendapatkan eksekusi kode jarak jauh dalam serangan pemalsuan lintas situs (CSRF).

Pengembang perangkat lunak mengatakan bahwa lebih dari 100 juta pengguna menggunakan produknya di lebih dari 70.000 organisasi di seluruh dunia.
Cacat keamanan (dilacak sebagai CVE-2023-2533 dan ditambal Pada bulan Juni 2023) dapat memungkinkan penyerang untuk mengubah pengaturan keamanan atau menjalankan kode sewenang -wenang jika target adalah admin dengan sesi login saat ini, dan eksploitasi yang berhasil biasanya membutuhkan penipuan admin untuk mengklik tautan yang dibuat secara jahat.
CISA belum berbagi rincian tentang serangan yang sedang berlangsung ini, tetapi telah menambahkan kerentanan untuk itu Katalog kerentanan yang diketahuimemberikan agensi Cabang Eksekutif Sipil Federal (FCEB) tiga minggu untuk menambal sistem mereka pada 18 Agustus, sebagaimana diamanatkan oleh November 2021 Binding Operational Directive (BOD) 22-01.
Sementara BOD 22-01 menargetkan lembaga-lembaga federal AS, Badan Keamanan Siber mendorong semua organisasi, termasuk yang ada di sektor swasta, untuk memprioritaskan penambalan bug keamanan yang dieksploitasi secara aktif ini sesegera mungkin.
“Jenis -jenis kerentanan ini adalah vektor serangan yang sering untuk aktor cyber jahat dan menimbulkan risiko signifikan bagi perusahaan federal,” CISA memperingatkan pada hari Senin.
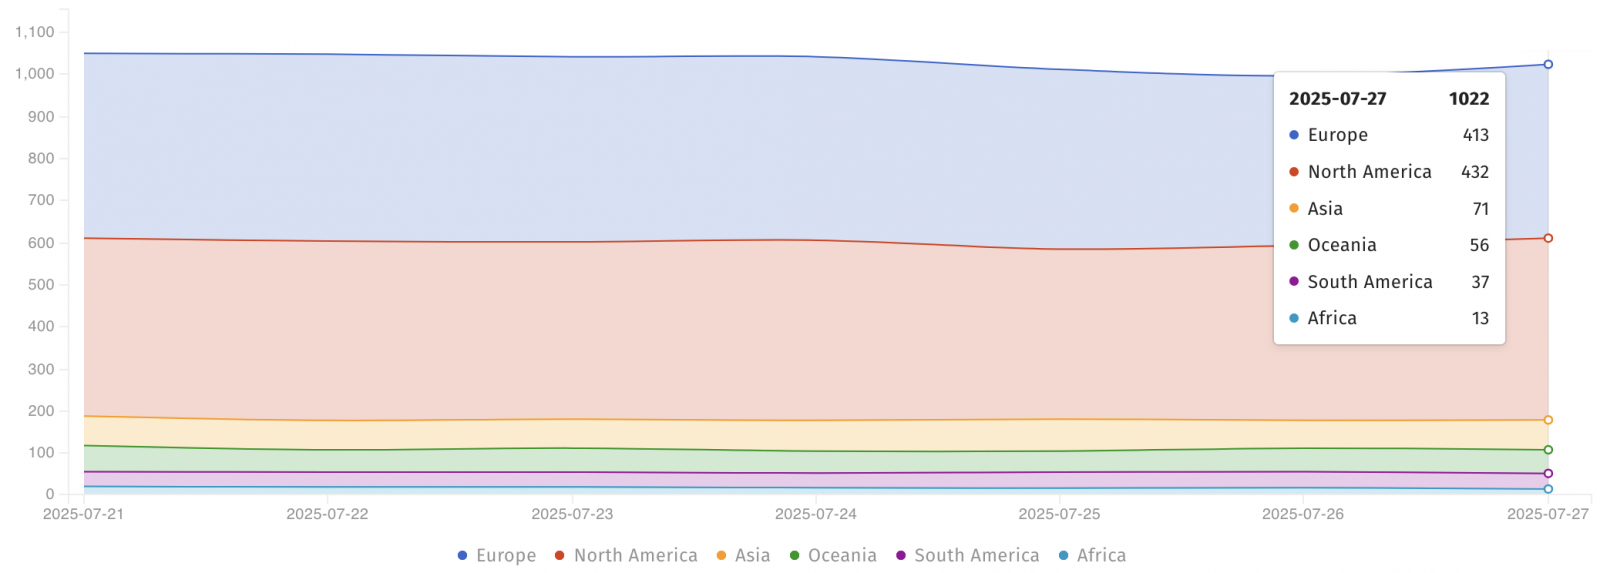
Organisasi Keamanan Nirlaba Shadowserver saat ini melacak lebih dari 1.100 papercut MF dan NG Server yang terpapar online, meskipun tidak semua rentan terhadap serangan CVE-2023-2533.
Cacat kertas yang dieksploitasi oleh geng ransomware
Meskipun CISA tidak memiliki bukti bahwa CVE-2023-2533 sedang ditargetkan dalam serangan ransomware, server papercut sebelumnya telah dilanggar oleh geng ransomware pada tahun 2023 dengan mengeksploitasi kerentanan CVE-2021 yang tidak masuk akal (CVE-2023-27350).
Pada bulan April 2023, Microsoft menghubungkan serangan itu Menargetkan server papercut ke geng lockbit dan clop ransomware, yang menggunakan akses mereka ke sistem yang dikompromikan untuk mencuri data perusahaan.
Hampir dua minggu kemudian, Microsoft juga mengungkapkan bahwa kelompok peretasan yang didukung negara Iran (dilacak sebagai Muddywater Dan APT35) Juga bergabung dengan serangan itu.
Seperti yang dijelaskan perusahaan pada saat itu, para aktor ancaman mengeksploitasi ‘Cetak pengarsipanfitur, yang dirancang untuk menyimpan semua dokumen yang dikirim melalui server pencetakan kertas.
Cisa Menambahkan CVE-2023–27350 ke katalog kerentanan yang dieksploitasi secara aktif pada 21 April 2023, memerintahkan badan -badan federal AS untuk mengamankan server mereka pada 12 Mei 2023.
Satu bulan kemudian, CISA dan FBI mengeluarkan peringatan penasihat bersama bahwa geng ransomware bl00dy juga mulai mengeksploitasi Kerentanan RCE CVE-2023–27350 untuk mendapatkan akses awal ke jaringan organisasi pendidikan.
Dewan Dewan Dek Dek Cisos benar -benar digunakan
Cisos tahu bahwa mendapatkan buy-in dewan dimulai dengan pandangan yang jelas dan strategis tentang bagaimana keamanan cloud mendorong nilai bisnis.
Dek laporan dewan gratis yang dapat diedit ini membantu para pemimpin keamanan menghadirkan risiko, dampak, dan prioritas dalam hal bisnis yang jelas. Ubah pembaruan keamanan menjadi percakapan yang bermakna dan pengambilan keputusan yang lebih cepat di ruang dewan.