CISA telah mengkonfirmasi bahwa kerentanan keparahan maksimum dalam perangkat lunak Megarac Baseboard Management Controller (BMC) AMI sekarang secara aktif dieksploitasi dalam serangan.

Firmware Megarac BMC menyediakan kemampuan manajemen sistem jarak jauh untuk server pemecahan masalah tanpa hadir secara fisik, dan digunakan oleh beberapa vendor (termasuk HPE, ASUS, dan ASROCK) yang memasok peralatan untuk penyedia layanan cloud dan pusat data.
Otentikasi ini memotong cacat keamanan (dilacak sebagai CVE-2024-54085) dapat dieksploitasi oleh penyerang jarak jauh yang tidak terau otentikasi dalam serangan kompleksitas rendah yang tidak memerlukan interaksi pengguna untuk membajak dan berpotensi server yang tidak ditandingi bata.
Eksploitasi kerentanan ini memungkinkan penyerang untuk mengontrol server yang dikompromikan dari jarak jauh, menggunakan malware, ransomware, perusakan firmware, komponen motherboard bata (BMC atau yang berpotensi Bios / UEFI), kerusakan fisik server yang tidak dapat dihentikan, yang tidak dapat dibantah, dan tidak ada reboot yang tidak dapat dioles dijelaskan Perusahaan Keamanan Rantai Pasokan Eclypsium yang menemukan kerentanan.
Peneliti Eclypsium menemukan CVE-2024-54085 saat menganalisis tambalan yang dikeluarkan oleh AMI untuk bug bypass otentikasi lainnya (CVE-2023-34329) diungkapkan pada Juli 2023.
Pada bulan Maret, ketika AMI merilis pembaruan keamanan untuk memperbaiki CVE-2024-54085, Eclypsium menemukan lebih dari 1.000 server secara online yang berpotensi terpapar serangan dan mengatakan bahwa menciptakan eksploitasi adalah “tidak menantang,” melihat bahwa firmware BMC Binaries tidak dienkripsi.
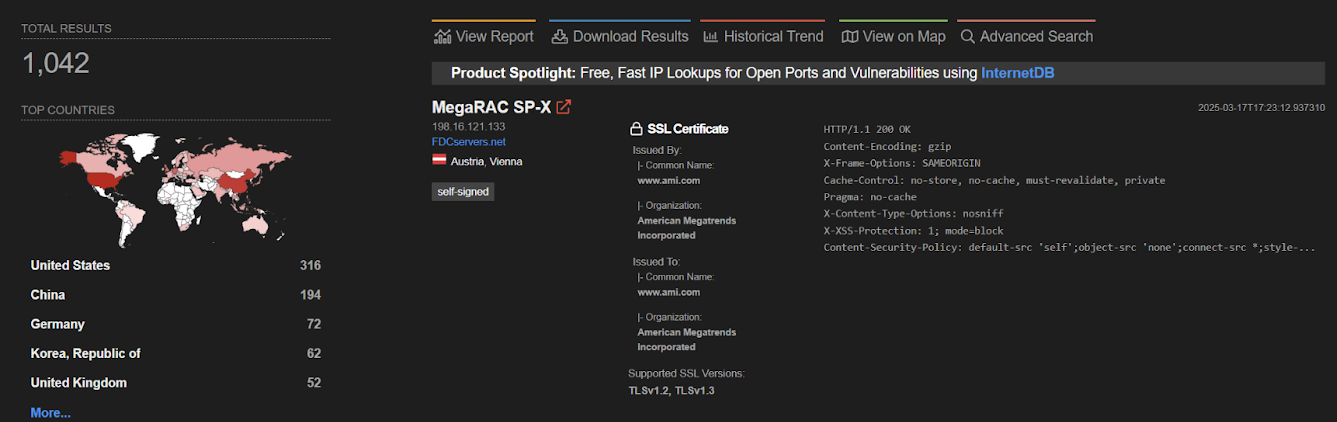
“Sepengetahuan kami, kerentanan hanya mempengaruhi tumpukan perangkat lunak BMC AMI. Namun, karena AMI berada di puncak rantai pasokan BIOS, dampak hilir mempengaruhi lebih dari selusin produsen,” tambah Eclypsium.
Cisa mengkonfirmasi pada hari Rabu bahwaKerentanan sekarang dieksploitasi di alam liar dan menambahkannya ke Katalog kerentanan yang diketahuiyang mencantumkan kelemahan keamanan yang ditandai oleh agen keamanan siber sebagai secara aktif dieksploitasi dalam serangan.
Sebagaimana diamanatkan oleh Arahan Operasional yang Mengikat November 2021 (BOD) 22-01, agensi Cabang Eksekutif Sipil Federal (FCEB) sekarang memiliki tiga minggu, hingga 16 Juli, untuk menambal server mereka terhadap serangan yang sedang berlangsung ini.
Meskipun BOD 22-01 hanya berlaku untuk lembaga federal, semua pembela jaringan disarankan untuk memprioritaskan penambalan kerentanan ini sesegera mungkin untuk memblokir potensi pelanggaran.
“Jenis -jenis kerentanan ini adalah vektor serangan yang sering untuk aktor cyber jahat dan menimbulkan risiko signifikan bagi perusahaan federal,” CISA memperingatkan.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.