Kerentanan bypass UEFI Secure Boot baru dilacak sebagai CVE-2024-7344 yang memengaruhi aplikasi yang ditandatangani Microsoft dapat dieksploitasi untuk menyebarkan bootkit meskipun perlindungan Boot Aman aktif.

Aplikasi UEFI yang rentan hadir dalam beberapa alat pemulihan sistem real-time dari beberapa pengembang perangkat lunak pihak ketiga.
Bootkit mewakili ancaman keamanan penting yang sulit dideteksi karena bootkit mengambil tindakan sebelum sistem operasi dimuat, dan bertahan saat instalasi ulang OS.
Masalah mendasar
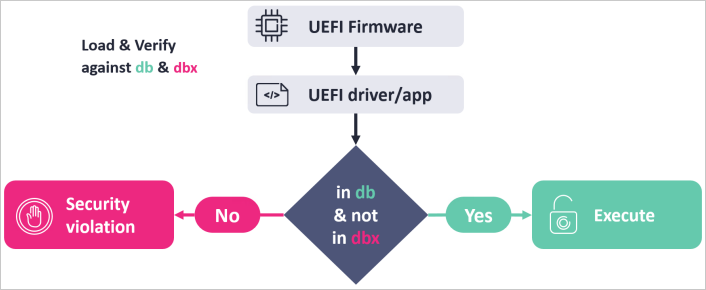
Masalahnya berasal dari aplikasi yang menggunakan pemuat PE khusus, yang memungkinkan memuat biner UEFI apa pun, meskipun biner tersebut tidak ditandatangani.
Secara khusus, aplikasi UEFI yang rentan tidak bergantung pada layanan tepercaya seperti ‘LoadImage’ dan ‘StartImage’ yang memvalidasi biner terhadap database kepercayaan (db) dan database pencabutan (dbx).
Dalam konteks ini, ‘reloader.efi’ secara manual mendekripsi dan memuat ke dalam biner memori dari ‘cloak.dat’, yang berisi gambar XOR PE terenkripsi yang belum sempurna.
Proses tidak aman ini dapat dieksploitasi oleh penyerang dengan mengganti bootloader OS default aplikasi pada partisi EFI dengan ‘reloader.efi’ yang rentan dan menanam file ‘cloak.dat’ yang berbahaya di jalur nominalnya.
Saat sistem melakukan booting, pemuat khusus akan mendekripsi dan mengeksekusi biner berbahaya tanpa validasi Boot Aman.
Sumber: ESET
Lingkup dampak
Kerentanan ini memengaruhi aplikasi UEFI yang dirancang untuk membantu pemulihan sistem, pemeliharaan disk, atau pencadangan dan bukan merupakan aplikasi UEFI untuk tujuan umum.
milik ESET laporan mencantumkan produk dan versi berikut sebagai rentan:
- Howyar SysReturn sebelum versi 10.2.023_20240919
- Greenware GreenGuard sebelum versi 10.2.023-20240927
- Radix SmartRecovery sebelum versi 11.2.023-20240927
- Sistem Sanfong EZ-back sebelum versi 10.3.024-20241127
- WASAY eRecoveryRX sebelum versi 8.4.022-20241127
- CES NeoImpact sebelum versi 10.1.024-20241127
- SignalComputer HDD King sebelum versi 10.3.021-20241127
Perlu dicatat bahwa penyerang dapat mengeksploitasi CVE-2024-7344 meskipun aplikasi di atas tidak ada di komputer target. Para peretas dapat melakukan serangan hanya dengan menggunakan ‘reloader’ yang rentan. efi’ biner dari aplikasi tersebut.
Namun, mereka yang menggunakan aplikasi di atas dan versi yang terkena dampak harus beralih ke rilis yang lebih baru sesegera mungkin untuk menghilangkan permukaan serangan.
ESET menerbitkan video untuk menunjukkan bagaimana kerentanan dapat dieksploitasi pada sistem yang mengaktifkan Boot Aman
Perbaikan dan mitigasi
Microsoft telah merilis patch untuk CVE-2024-7344
ESET menemukan kerentanan pada 8 Juli 2024 dan melaporkannya kepada Pusat Koordinasi CERT (CERT/CC) untuk pengungkapan terkoordinasi kepada pihak-pihak yang terkena dampak.
Vendor yang terkena dampak memperbaiki masalah pada produk mereka dan Microsoft mencabut sertifikatnya pada update Patch Selasa 14 Januari
Pada bulan-bulan berikutnya, ESET bekerja sama dengan vendor yang terkena dampak untuk mengevaluasi patch yang diusulkan dan menghilangkan masalah keamanan.
Akhirnya, pada 14 Januari 2025, Microsoft mencabut sertifikatnya aplikasi UEFI yang rentan, yang seharusnya memblokir segala upaya untuk mengeksekusi binernya.
Mitigasi ini secara otomatis diterapkan kepada pengguna yang menginstal pembaruan Windows terbaru. ESET juga membagikan perintah PowerShell yang dapat digunakan oleh admin sistem penting untuk memeriksa secara manual apakah pencabutan telah berhasil diterapkan.