Kerentanan parah yang mempengaruhi beberapa versi MongoDB, dijuluki MongoBleed (CVE-2025-14847), sedang dieksploitasi secara aktif, dengan lebih dari 80.000 server yang berpotensi rentan terekspos di web publik.

Eksploitasi publik dan detail teknis yang menyertainya tersedia, menunjukkan bagaimana penyerang dapat memicu kelemahan untuk mengekstrak rahasia, kredensial, dan data sensitif lainnya dari jarak jauh dari server MongoDB yang terekspos.
Kerentanan tersebut diberi skor tingkat keparahan sebesar 8,7 dan telah ditangani sebagai “perbaikan kritis,” dengan patch tersedia untuk instance yang dihosting sendiri sejak 19 Desember.
Memanfaatkan rahasia kebocoran
Kerentanan MongoBleed berasal dari cara Server MongoDB menangani paket jaringan yang diproses oleh perpustakaan zlib untuk kompresi data lossless.
Peneliti di Ox Security menjelaskan bahwa masalah ini disebabkan oleh MongoDB yang mengembalikan jumlah memori yang dialokasikan saat memproses pesan jaringan, bukan panjang data yang didekompresi.
Pelaku ancaman dapat mengirim pesan dalam format salah yang mengklaim berukuran lebih besar saat didekompresi, menyebabkan server mengalokasikan buffer memori yang lebih besar dan membocorkan data dalam memori klien yang berisi informasi sensitif.
Jenis rahasia yang dibocorkan dengan cara ini dapat berkisar dari kredensial, API dan/atau kunci cloud, token sesi, info pengenal pribadi (PII), log internal, konfigurasi, jalur, dan data terkait klien.
Karena dekompresi pesan jaringan terjadi sebelum tahap otentikasi, penyerang yang mengeksploitasi MongoBleed tidak memerlukan kredensial yang valid.
Eksploitasi publik, dirilis sebagai bukti konsep (PoC) yang dijuluki “MongoBleed” oleh peneliti keamanan Elastic Joe Desimonesecara khusus dibuat untuk membocorkan data memori sensitif.
Peneliti keamanan Kevin Beaumont mengatakan bahwa kode eksploitasi PoC valid dan hanya memerlukan “alamat IP dari instance MongoDB untuk mulai menemukan hal-hal dalam memori seperti kata sandi database (yang berupa teks biasa), kunci rahasia AWS, dll.”
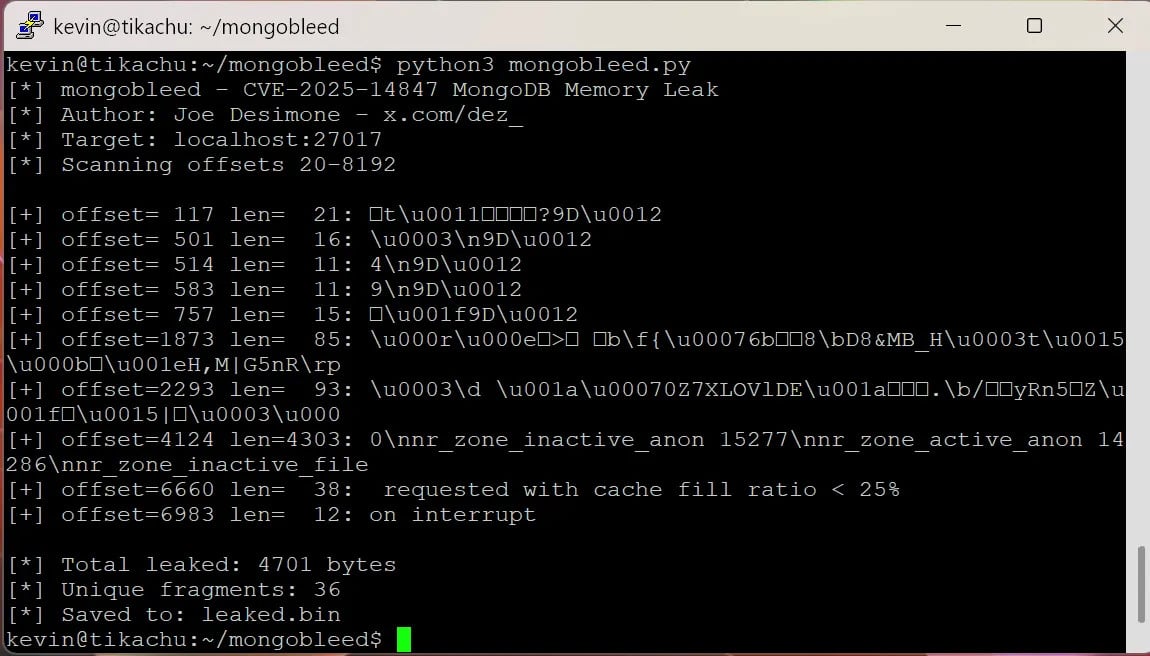
sumber: Kevin Beaumont
Menurut platform Censys untuk menemukan perangkat yang terhubung ke internet, per 27 Desember, ada lebih dari itu 87.000 instance MongoDB yang berpotensi rentan terekspos di internet publik.
Hampir 20.000 server MongoDB diamati di Amerika Serikat, diikuti oleh Tiongkok dengan hampir 17.000, dan Jerman dengan sedikit di bawah 8.000.
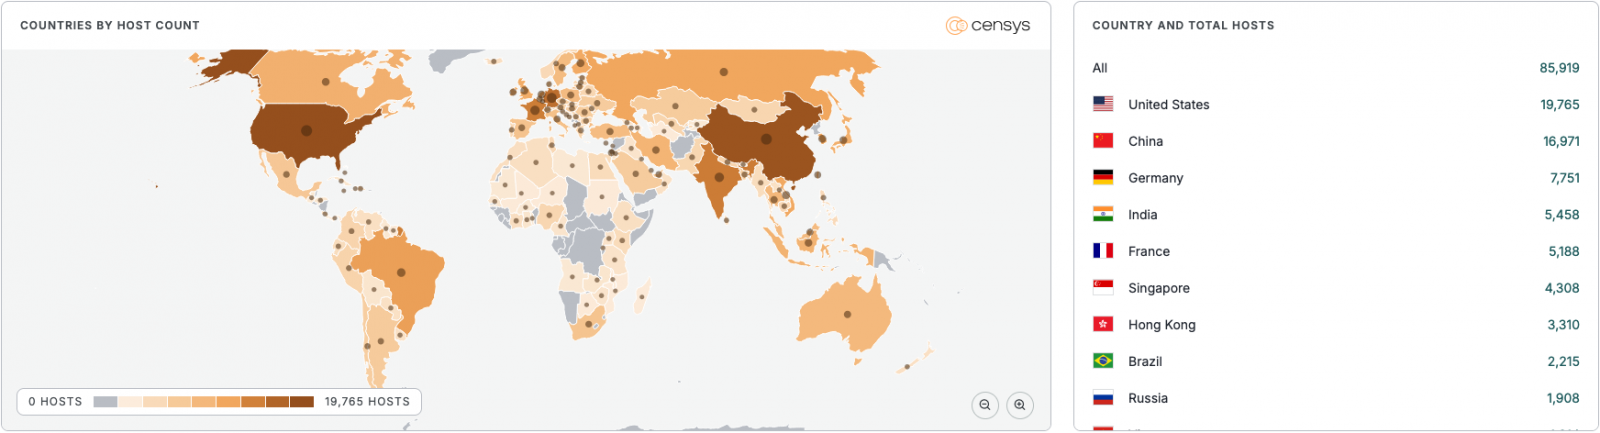
sumber: Censys
Eksploitasi dan deteksi
Dampaknya terhadap lingkungan cloud juga tampak signifikan, karena data telemetri dari platform keamanan cloud Wiz menunjukkan bahwa 42% dari sistem yang terlihat “memiliki setidaknya satu contoh MongoDB dalam versi yang rentan terhadap CVE-2025-14847.”
Peneliti Wiz mencatat bahwa kejadian yang mereka amati mencakup sumber daya internal dan sumber daya publik. Perusahaan mengatakan bahwa mereka mengamati eksploitasi MongoBleed (CVE-2025-14847) di alam liar, dan merekomendasikan organisasi untuk memprioritaskan patching.
Meskipun belum terverifikasi, beberapa pelaku ancaman mengklaim telah menggunakan kelemahan MongoBleed baru-baru ini pelanggaran Ranbow Six Siege milik Ubisoft platform daring.
Salah satu pendiri Recon InfoSec Eric Capuano memperingatkan bahwa patching hanyalah bagian dari respons terhadap masalah MongoBleed dan menyarankan organisasi untuk juga memeriksa tanda-tanda kompromi.
Dalam postingan blog kemarin, peneliti menjelaskan metode deteksi yang mencakup pencarian “IP sumber dengan ratusan atau ribuan koneksi tetapi tidak ada peristiwa metadata.”
Namun, Capuano memperingatkan bahwa deteksi tersebut didasarkan pada kode eksploitasi bukti konsep yang tersedia saat ini dan bahwa penyerang dapat memodifikasinya untuk memasukkan metadata klien palsu atau mengurangi kecepatan eksploitasi.
Florian Roth – pencipta THOR APT Scanner dan ribuan aturan YARA – memanfaatkan penelitian Capuano untuk menciptakan Detektor MongoBleed – alat yang mengurai log MongoDB dan mengidentifikasi potensi eksploitasi kerentanan CVE-2025-14847.
Alat kompresi lossless yang aman
MongoDB mengatasi kerentanan MongoBleed sepuluh hari yang lalu, dengan rekomendasi kuat bagi administrator untuk meningkatkan ke rilis yang aman (8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32, atau 4.4.30).
Vendor memperingatkan bahwa sejumlah besar versi MongoDB terpengaruh oleh MongoBleed (CVE-2025-14847), beberapa versi lawas dirilis pada awal akhir tahun 2017, dan beberapa versi terbaru dirilis pada November 2025:
- MongoDB 8.2.0 hingga 8.2.3
- MongoDB 8.0.0 hingga 8.0.16
- MongoDB 7.0.0 hingga 7.0.26
- MongoDB 6.0.0 hingga 6.0.26
- MongoDB 5.0.0 hingga 5.0.31
- MongoDB 4.4.0 hingga 4.4.29
- Semua versi MongoDB Server v4.2
- Semua versi MongoDB Server v4.0
- Semua versi MongoDB Server v3.6
Pelanggan MongoDB Atlas, layanan database multi-cloud yang terkelola sepenuhnya, menerima patch secara otomatis dan tidak perlu mengambil tindakan apa pun.
MongoDB mengatakan bahwa tidak ada solusi untuk kerentanan tersebut. Jika perpindahan ke versi baru tidak memungkinkan, vendor menyarankan pelanggan menonaktifkan kompresi zlib di server dan memberikan instruksi tentang cara melakukannya.
Alternatif aman untuk kompresi data lossless meliputi Zstandar (zstd) dan Tajam (sebelumnya Zippy), masing-masing dikelola oleh Meta dan Google.
Hancurkan silo IAM seperti Bitpanda, KnowBe4, dan PathAI
IAM yang rusak bukan hanya masalah TI – dampaknya akan berdampak pada seluruh bisnis Anda.
Panduan praktis ini membahas mengapa praktik IAM tradisional gagal memenuhi tuntutan modern, contoh seperti apa IAM yang “baik”, dan daftar periksa sederhana untuk membangun strategi yang terukur.