Perusahaan intelijen internet GreyNoise melaporkan bahwa mereka telah melacak gelombang besar “Badai Kebisingan” yang berisi lalu lintas internet palsu sejak Januari 2020. Namun, meskipun telah dilakukan analisis ekstensif, mereka belum menyimpulkan asal dan tujuannya.

Badai Kebisingan ini diduga merupakan komunikasi rahasia, sinyal koordinasi serangan DDoS, saluran komando dan kontrol (C2) rahasia dari operasi malware, atau hasil dari kesalahan konfigurasi.
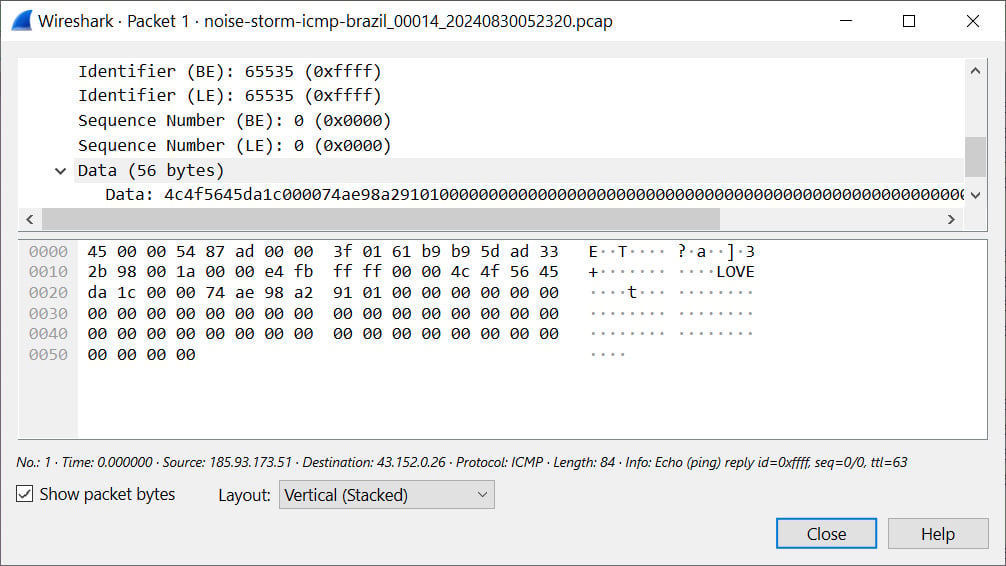
Aspek yang menarik adalah keberadaan string ASCII “LOVE” dalam paket ICMP yang dihasilkan, yang menambah spekulasi lebih jauh mengenai tujuannya dan membuat kasus ini lebih menarik.
GreyNoise menerbitkan informasi ini dengan harapan komunitas peneliti keamanan siber dapat membantu memecahkan misteri dan mengungkap apa yang menyebabkan badai kebisingan aneh ini.
Karakteristik badai kebisingan
GreyNoise mengamati gelombang besar lalu lintas internet palsu yang berasal dari jutaan alamat IP palsu dari berbagai sumber seperti QQ, WeChat, dan WePay.
“Badai” tersebut menciptakan lalu lintas besar-besaran yang diarahkan ke penyedia layanan internet tertentu seperti Cogent, Lumen, dan Hurricane Electric tetapi menghindari yang lain, terutama Amazon Web Services (AWS).
Lalu lintas terutama terfokus pada koneksi TCP, khususnya yang menargetkan port 443, tetapi ada juga banyak paket ICMP, akhir-akhir ini termasuk string ASCII tertanam “LOVE” di dalamnya, seperti yang ditunjukkan di bawah ini.

Sumber: BleepingComputer
Lalu lintas TCP juga menyesuaikan parameter seperti ukuran jendela untuk meniru sistem operasi yang berbeda, menjaga aktivitas tetap tersembunyi dan sulit dilacak.
Nilai Time to Live (TTL), yang menentukan berapa lama paket tetap berada di jaringan sebelum dibuang, ditetapkan antara 120 dan 200 untuk menyerupai lompatan jaringan yang realistis.
Secara keseluruhan, bentuk dan karakteristik “badai kebisingan” ini menunjukkan upaya yang disengaja oleh pelaku yang berpengetahuan luas dan bukan efek samping skala besar akibat kesalahan konfigurasi.
GreyNoise meminta bantuan
Lalu lintas aneh ini meniru aliran data yang sah, dan meskipun tidak diketahui apakah itu berbahaya, tujuan sebenarnya masih menjadi misteri.
GreyNoise menerbitkan penangkapan paket (PCAP) untuk dua peristiwa badai kebisingan baru-baru ini di GitHubmengundang para peneliti keamanan siber untuk bergabung dalam investigasi dan menyumbangkan wawasan atau penemuan independen mereka yang akan membantu memecahkan misteri ini.
“Badai Kebisingan adalah sebuah pengingat bahwa ancaman dapat terwujud dalam cara yang tidak biasa dan aneh, menyoroti perlunya strategi dan alat adaptif yang melampaui langkah-langkah keamanan tradisional,” menggarisbawahi GreyNoise.
Anda dapat mempelajari lebih lanjut mengenai Badai Kebisingan ini dalam video Storm Watch terbaru milik GreyNoise, yang ditunjukkan di bawah ini.