Aplikasi Android dan iOS di Google Play Store dan Apple App Store berisi kit pengembangan perangkat lunak berbahaya (SDK) yang dirancang untuk mencuri frasa pemulihan dompet cryptocurrency menggunakan stealers Optical Character Recognition (OCR).

Kampanye ini disebut “Sparkcat” setelah nama (“Spark”) dari salah satu komponen SDK berbahaya di aplikasi yang terinfeksi, dengan pengembang kemungkinan tidak berpartisipasi dalam operasi.
Menurut Kaspersky, di Google Play Alone, di mana nomor unduhan tersedia untuk umum, aplikasi yang terinfeksi diunduh lebih dari 242.000 kali.
“Kami menemukan aplikasi Android dan iOS yang memiliki SDK/kerangka kerja jahat yang tertanam untuk mencuri frasa pemulihan dompet crypto, beberapa di antaranya tersedia di Google Play dan App Store,” jelas Kaspersky.
“Aplikasi yang terinfeksi diunduh lebih dari 242.000 kali dari Google Play. Ini adalah kasus pencuri yang diketahui pertama kali ditemukan di App Store.”
Spark SDK Mencuri Crypto Anda
SDK berbahaya pada aplikasi Android yang terinfeksi menggunakan komponen Java berbahaya yang disebut “Spark,” yang disamarkan sebagai modul analitik. Ini menggunakan file konfigurasi terenkripsi yang disimpan di GitLab, yang menyediakan perintah dan pembaruan operasional.
Pada platform iOS, kerangka kerja memiliki nama yang berbeda seperti “GZIP,” “GoogleAppsdk,” atau “Stat.” Juga, ini menggunakan modul jaringan berbasis karat yang disebut “IM_NET_SYS” untuk menangani komunikasi dengan server perintah dan kontrol (C2).
Modul ini menggunakan Google ML Kit OCR untuk mengekstrak teks dari gambar pada perangkat, mencoba menemukan frasa pemulihan yang dapat digunakan untuk memuat dompet cryptocurrency pada perangkat penyerang tanpa mengetahui kata sandi.
“Ini (komponen jahat) memuat model OCR yang berbeda tergantung pada bahasa sistem untuk membedakan karakter Latin, Korea, Cina dan Jepang dalam gambar,” menjelaskan Kaspersky.
“Lalu, SDK mengunggah informasi tentang perangkat ke server perintah di sepanjang jalur / API / E / D / U, dan sebagai tanggapan, menerima objek yang mengatur operasi malware selanjutnya.”

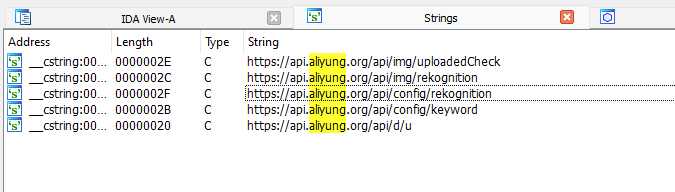
Sumber: Kaspersky
Malware mencari gambar yang berisi rahasia dengan menggunakan kata kunci spesifik dalam berbagai bahasa, yang berubah per wilayah (Eropa, Asia, dll.).
Kaspersky mengatakan bahwa sementara beberapa aplikasi menunjukkan penargetan khusus wilayah, kemungkinan mereka bekerja di luar wilayah geografis yang ditunjuk tidak dapat dikecualikan.
Aplikasi yang terinfeksi
Menurut Kaspersky, ada delapan belas aplikasi Android dan 10 iOS yang terinfeksi, dengan banyak yang masih tersedia di toko aplikasi masing -masing.
Salah satu aplikasi yang dilaporkan terinfeksi oleh Kaspersky adalah aplikasi Android Chatai, yang diinstal lebih dari 50.000 kali. Aplikasi ini tidak lagi tersedia di Google Play.

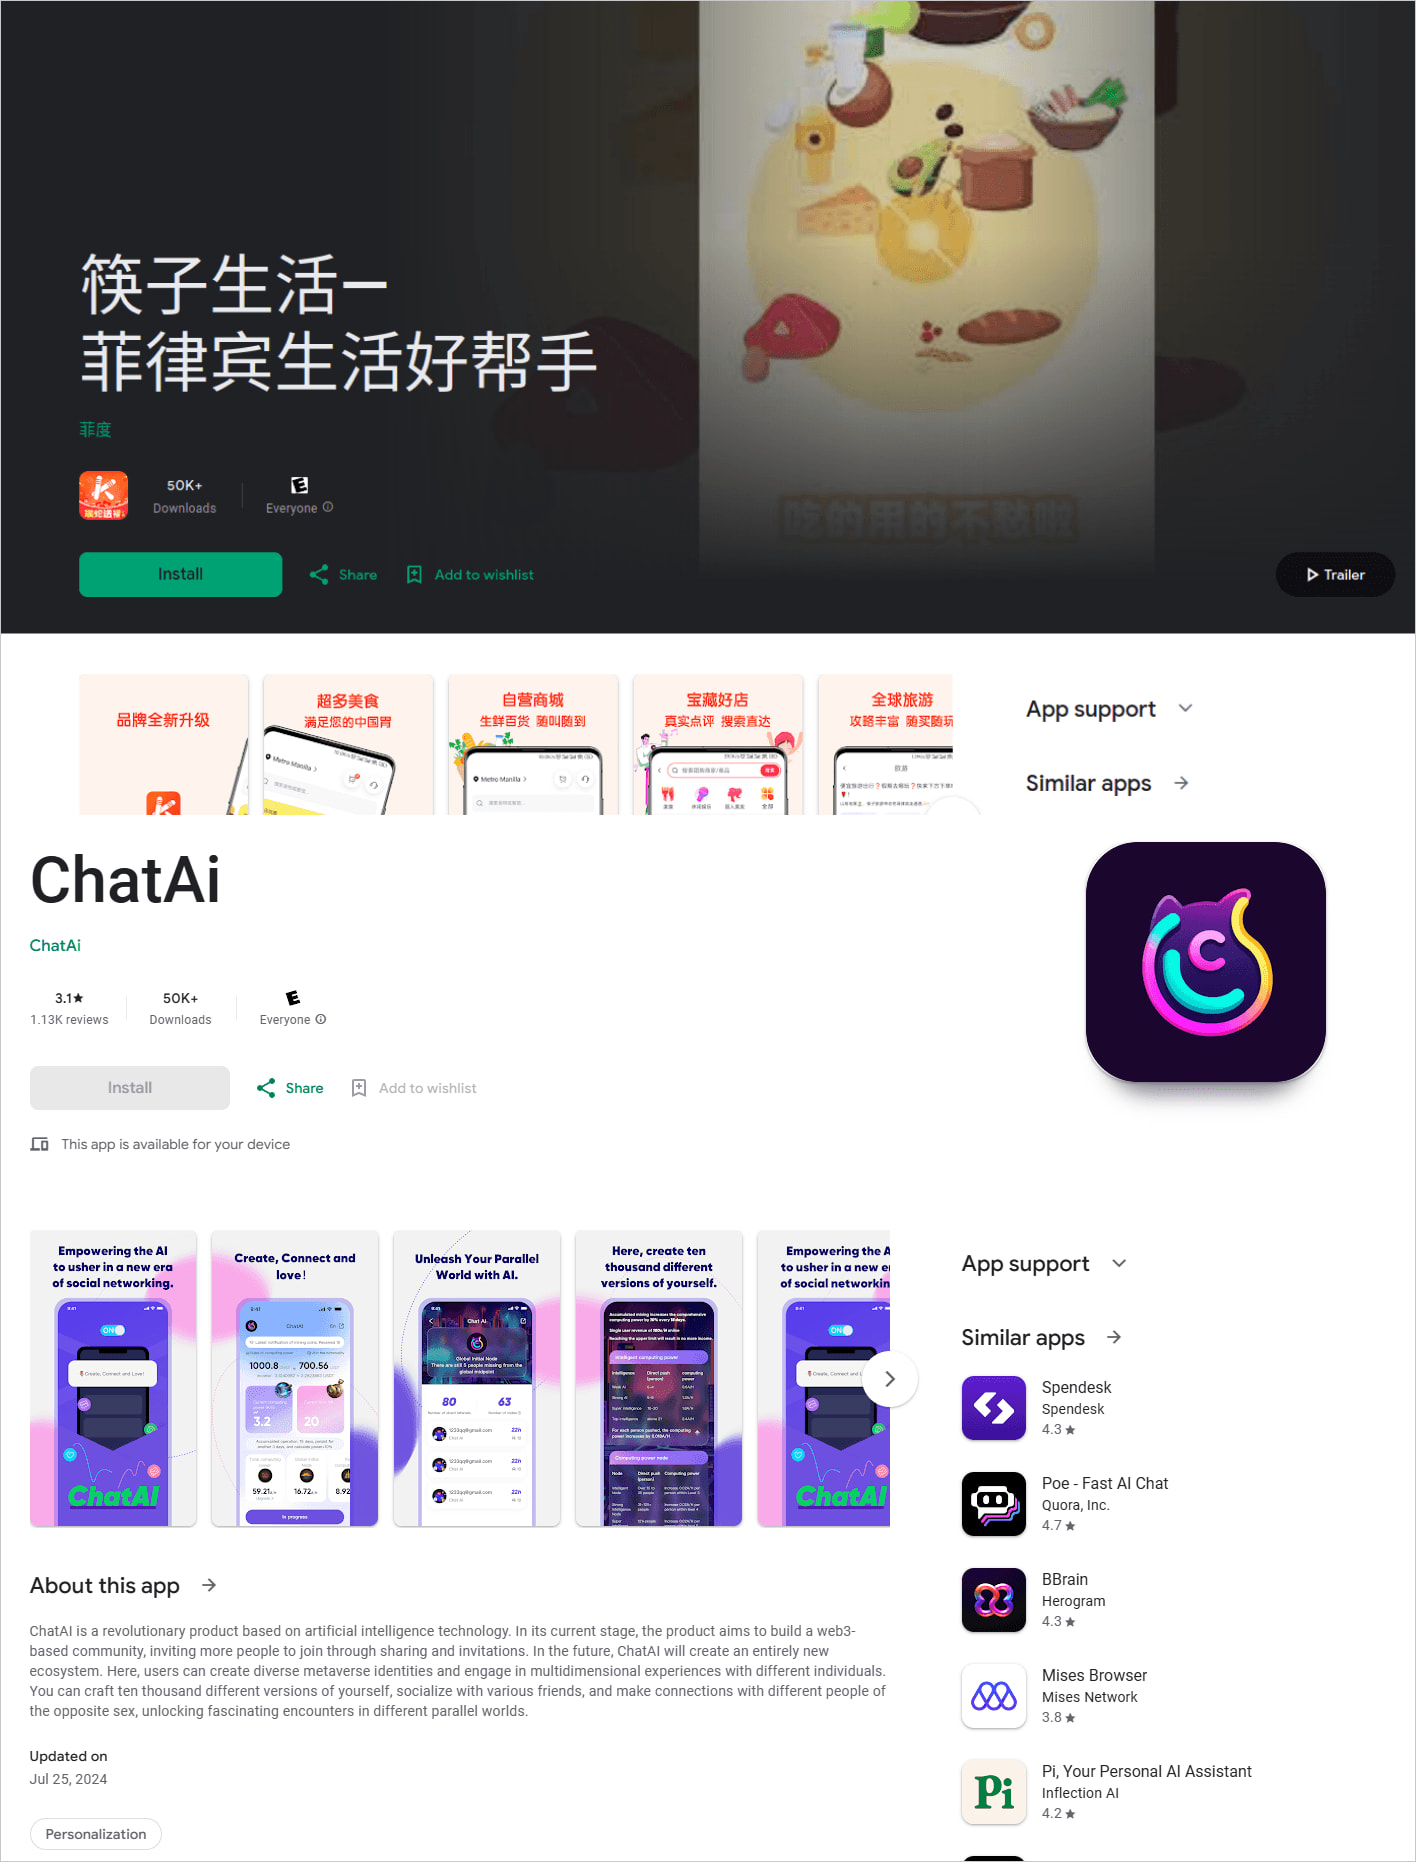
Sumber: Kaspersky
Daftar lengkap aplikasi yang terkena dampak dapat ditemukan di akhir laporan Kaspersky.
Jika Anda memiliki salah satu dari aplikasi ini yang diinstal pada perangkat Anda, Anda disarankan untuk menghapus mereka segera dan menggunakan alat antivirus seluler untuk memindai sisa -sisa. Reset pabrik juga harus dipertimbangkan.
Secara umum, menyimpan frasa pemulihan dompet cryptocurrency dalam tangkapan layar adalah praktik yang harus dihindari.
Sebagai gantinya, simpan di media offline fisik, perangkat penyimpanan yang dapat dilepas yang dienkripsi, atau di lemari besi manajer kata sandi offline yang diselenggarakan sendiri.
BleepingComputer telah menghubungi Apple dan Google dengan permintaan komentar tentang keberadaan aplikasi yang terdaftar di toko aplikasi masing -masing, dan kami akan memperbarui posting ini dengan tanggapan mereka.