Jika organisasi Anda seperti banyak, pengujian penetrasi tahunan mungkin menjadi bagian reguler dari protokol keamanan Anda. Setelah menyelesaikan penilaian tahunan, Anda menerima dan meninjau laporan Anda dan kemudian memeriksa persyaratan kepatuhan Anda.

Setelah Anda menyelesaikan dokumen, Anda baik untuk pergi untuk satu tahun lagi, kan? Cara bergerak hari ini, mungkin sudah waktunya untuk mempertimbangkan kembali jika pendekatan ini adalah penggunaan waktu dan sumber daya terbaik!
Pertimbangkan skenario umum ini: Tim pengembangan Anda menyebarkan fitur -fitur baru setiap minggu atau bahkan setiap hari. Artinya, laporan tes pena tahunan Anda semakin usang dengan setiap penyebaran. Pada akhir tahun, ketika penilaian berikutnya bergulir, Anda menguji aplikasi yang sama sekali berbeda.
Itu berarti antara tes, ada peluang bagus kerentanan kritis yang mengintai tidak terdeteksi dalam sistem Anda – selama berhari -hari, berminggu -minggu, atau bahkan berbulan -bulan.
Kesenjangan dalam pengujian keamanan
Verizon Laporan Investigasi Pelanggaran Data 2024 menyoroti mengapa kesenjangan dalam hal pengujian keamanan: kerentanan yang dieksploitasi dalam aplikasi Web peringkat sebagai vektor serangan paling umum ketiga untuk pelanggaran data, hanya membuntuti phishing dan kredensial yang dikompromikan.
Ketika organisasi memperluas jejak aplikasi web mereka, risiko ini terus tumbuh juga.
Jadi, apakah sudah waktunya untuk pensiun tes pena ‘sekali saja’ dan mengadopsi pengujian berkelanjutan?
Baca terus untuk mempelajari mengapa penilaian point-in-time gagal untuk berdampak pada langkah-langkah keamanan siber, bagaimana pengujian terus menerus sesuai dengan siklus pengembangan gesit saat ini, dan faktor-faktor yang ingin dipertimbangkan organisasi Anda saat Anda beralih ke pengujian berkelanjutan.
Ingin menambah program APPSEC Anda?
Dapatkan pandangan yang konsisten dan jelas dari seluruh permukaan serangan aplikasi web Anda dan kerentanan kritis apa pun yang bersembunyi di dalamnya.
Outpost24s Kombinasi inovatif PTAA dan Manajemen Permukaan Serangan Aplikasi dalam Paket CyberFlex membantu menurunkan risiko pelanggaran data dengan melakukan penilaian PTAA yang lebih mudah, lebih dalam, dan lebih sering daripada sebelumnya!
Bergerak melampaui penilaian point-in-time
Pengujian penetrasi tradisional mengikuti pola yang kaku: Tentukan ruang lingkup, lakukan pengujian, dan kirimkan laporan akhir. Tetapi sementara itu mungkin berharga untuk tujuan kepatuhan, penilaian point-in-time semacam ini tidak selaras dengan praktik pembangunan modern dan persyaratan keamanan siber:
- Dengan setiap iterasi kode, snapshot keamanan kehilangan relevansi
- Kios verifikasi patch sampai jendela penilaian yang dijadwalkan berikutnya
- Tim pengembangan mendapatkan banyak temuan daripada umpan balik yang dapat ditindaklanjuti dan real-time
- Tester terbatas dan ketersediaan pengujian ulang menciptakan kemacetan dalam pengujian keamanan
- Hambatan komunikasi antara pengembang dan penguji memperlambat remediasi menjadi merangkak
Pengujian Berkelanjutan untuk Pembangunan Modern
Pengujian Penetrasi sebagai Layanan (PTAA) menawarkan pendekatan yang lebih fleksibel yang lebih selaras dengan siklus pengembangan yang cepat. Daripada memperlakukan pengujian keamanan sebagai acara tahunan, PTAA mengintegrasikan penilaian berkelanjutan selama proses pengembangan:
- Pelaporan kerentanan real-time memungkinkan Anda mengambil tindakan segera pada masalah kritis
- Pengembang dan penguji dapat berkomunikasi langsung, mempercepat remediasi
- TETONSTING TANPAI TIDAK AKAN MEMILIKI ANDA VERIFIKASI Perbaikan Tanpa menunggu siklus penilaian berikutnya
- Memiliki akses ke beragam keahlian penguji memastikan cakupan keamanan yang komprehensif dan bahkan dapat menghilangkan kebutuhan untuk rotasi vendor
- Pendekatan hibrida menggabungkan yang terbaik dari pemindaian otomatis serta keahlian pengujian manual untuk mencakup semua sumber kerentanan yang mungkin
Lebih dari sekadar menemukan kerentanan
Menemukan kerentanan hanya setengah dari pertempuran – remediasi yang cepat mensyaratkan bahwa tim keamanan bermitra dengan pengembang. Platform PTAAS memfasilitasi kolaborasi ini oleh:
- Memberikan pemberitahuan instan saat menemukan kerentanan baru
- Menawarkan saluran komunikasi bawaan untuk mengklarifikasi temuan dan mendiskusikan perbaikan
- Memberikan umpan balik yang cepat tentang pendekatan remediasi yang diusulkan
- Memberikan panduan kontekstual untuk membantu pengembang memahami dan mencegah masalah serupa
- Melacak kemajuan dengan metrik yang menunjukkan peningkatan keamanan
Membuat transisi
Beralih dari tahun ke tahun ke penilaian berkelanjutan menuntut pendekatan baru untuk integrasi keamanan dan koordinasi tim. Organisasi perlu memecah silo antara tim keamanan, pengembangan, dan operasi sambil membangun alur kerja baru yang mendukung identifikasi cepat dan remediasi kerentanan.
Untuk berhasil transisi, pahami di mana pengujian pena tradisional Anda gagal. Tim keamanan Anda harus memeriksa proses pengujian mereka saat ini, mengidentifikasi hambatan dalam pelaporan kerentanan, keterlambatan dalam verifikasi remediasi, dan kesenjangan dalam cakupan antara penilaian yang dijadwalkan.
Kemudian, memperluas metrik keberhasilan Anda di luar pertimbangan kepatuhan untuk memasukkan langkah-langkah praktis seperti waktu rata-rata untuk memulihkan kerentanan, pengurangan temuan tingkat tinggi dari waktu ke waktu, dan peningkatan dalam deteksi kerentanan tahap awal. Anda juga harus mempertimbangkan seberapa cepat tim pengembangan dapat menerima dan bertindak berdasarkan temuan keamanan kritis.
Memilih platform
Memilih platform yang tepat juga penting. Pilih solusi yang terintegrasi dengan alat pengembangan dan sistem tiket yang ada. Cari platform yang menawarkan dasbor waktu nyata, kemampuan pemindaian otomatis, dan saluran komunikasi langsung antara pengembang dan penguji keamanan.
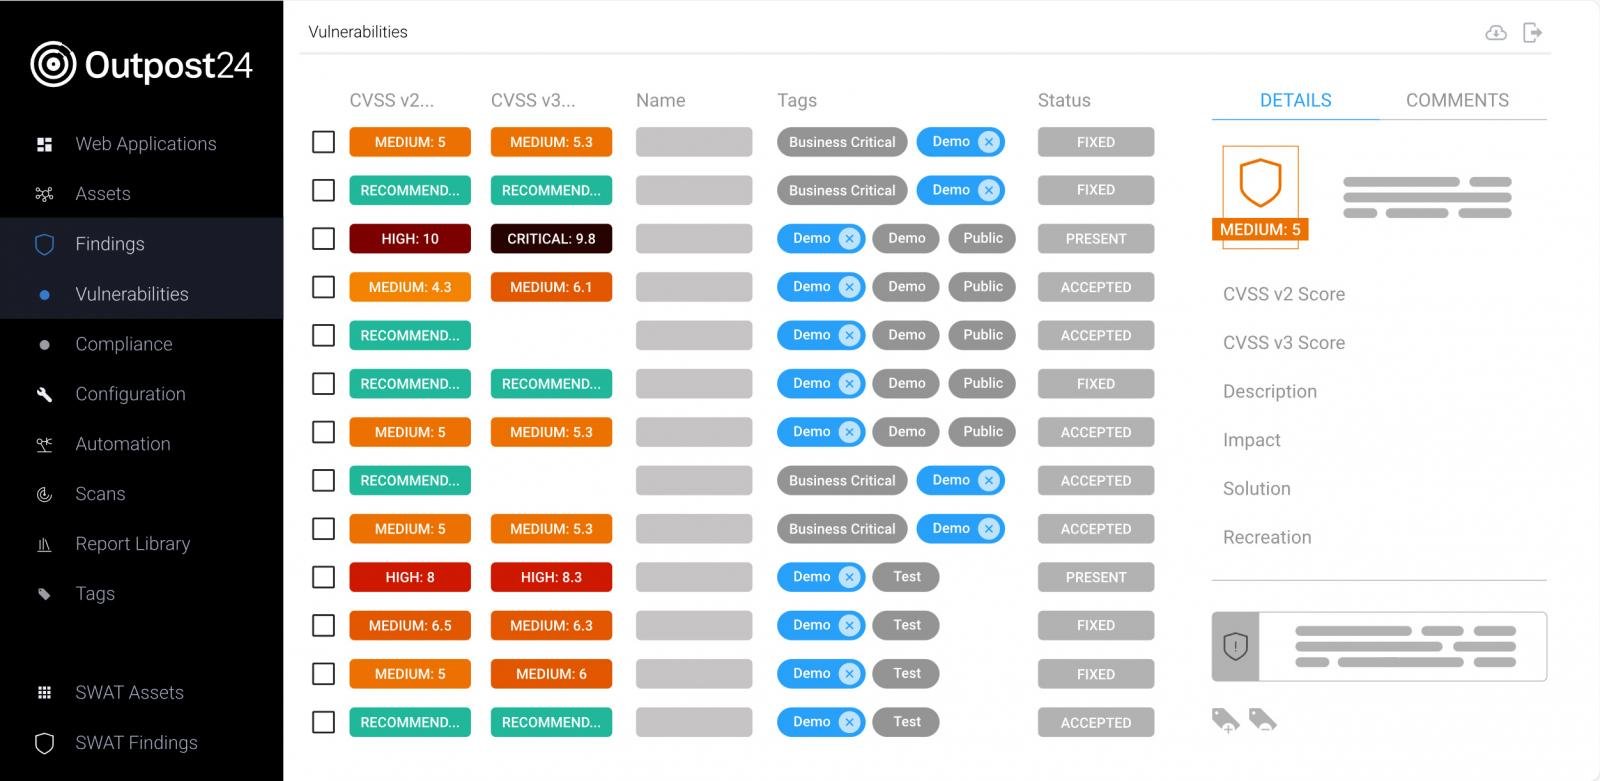
Saat Anda beralih ke pengujian penetrasi berkelanjutan, ingatlah bahwa tujuannya bukan hanya untuk menemukan kerentanan – ini untuk membangun program keamanan yang lebih tangguh yang terintegrasi dengan siklus pengembangan cepat organisasi Anda untuk menjaga bisnis aset kritis tetap aman tanpa memperlambat Anda.
Menjaga kepatuhan saat meningkatkan keamanan
Daripada memilih antara kepatuhan dan keamanan, solusi PTAA menawarkan organisasi Anda yang terbaik dari kedua dunia. Dengan dokumentasi komprehensif kegiatan pengujian dan laporan status reguler, Anda dapat melampaui mencentang kotak kepatuhan, memberikan cakupan keamanan yang jauh lebih baik.
Solusi Ptaas menyukai yang dari Outpost24 Sertakan jalur audit bawaan yang menangkap penemuan kerentanan dan upaya remediasi, sambil melakukan penilaian berkelanjutan yang memungkinkan Anda mendefinisikan (dan melacak) persyaratan keamanan yang sedang berlangsung.
Organisasi yang siap bergerak melampaui pentesting hanya karena alasan kepatuhan harus mengeksplorasi bagaimana pengujian penetrasi berkelanjutan melalui PTAA dapat memperkuat program keamanan aplikasi mereka. Outpost24 menawarkan pendekatan yang terbukti menggabungkan pemindaian otomatis dengan pengujian manual oleh para ahli bersertifikat untuk memberikan penilaian keamanan yang komprehensif dan real-time.
Siap memodernisasi pengujian keamanan aplikasi Anda?
Pelajari lebih lanjut tentang Solusi Outpost24s untuk Keamanan Aplikasi Webpendekatan PTAA yang terbukti yang menggabungkan pemindaian otomatis dengan pengujian manual ahli untuk memberikan penilaian keamanan yang komprehensif dan real-time.
Disponsori dan ditulis oleh Outpost24.