Alat baru yang disebut ‘DefendNot’ dapat menonaktifkan Microsoft Defender pada perangkat Windows dengan mendaftarkan produk antivirus palsu, bahkan ketika tidak ada AV sungguhan yang diinstal.

Triknya menggunakan API Windows Security Center (WSC) yang tidak berdokumen yang digunakan perangkat lunak antivirus untuk memberi tahu Windows yang diinstal dan sekarang mengelola perlindungan waktu nyata untuk perangkat.
Ketika program antivirus terdaftar, Windows secara otomatis menonaktifkan Microsoft Defender untuk menghindari konflik dari menjalankan beberapa aplikasi keamanan pada perangkat yang sama.
Itu Defend Not Tooldibuat oleh peneliti es3n1nMelecehkan API ini dengan mendaftarkan produk antivirus palsu yang memenuhi semua cek validasi Windows.
Alat ini didasarkan pada proyek sebelumnya yang disebut tidak ada pembelaanyang menggunakan kode dari produk antivirus pihak ketiga untuk pendaftaran spoof dengan WSC. Alat sebelumnya ditarik dari GitHub setelah vendor mengajukan penghapusan DMCA.
“Lalu, setelah beberapa minggu setelah rilis, proyek ini meledak sedikit dan mendapatkan ~ 1,5k bintang, setelah itu pengembang antivirus yang saya gunakan mengajukan permintaan penghapusan DMCA dan saya tidak benar -benar ingin melakukan apa pun dengan itu hanya menghapus semuanya dan menyebutnya sehari,” pengembang menjelaskan dalam a dalam a Posting Blog.
Defend Not Hindari masalah hak cipta dengan membangun fungsionalitas dari awal melalui dummy antivirus DLL.
Biasanya, WSC API dilindungi melalui Light Proses Light (PPL), tanda tangan digital yang valid, dan fitur lainnya.
Untuk mem -bypass persyaratan ini, pertahanan tidak menyuntikkan DLL ke dalam proses sistem, TaskMgr.exe, yang ditandatangani dan sudah dipercaya oleh Microsoft. Dari dalam proses itu, ia dapat mendaftarkan antivirus dummy dengan nama tampilan spoofed.
Setelah terdaftar, Microsoft Defender segera mematikan dirinya sendiri, tidak meninggalkan perlindungan aktif pada perangkat.
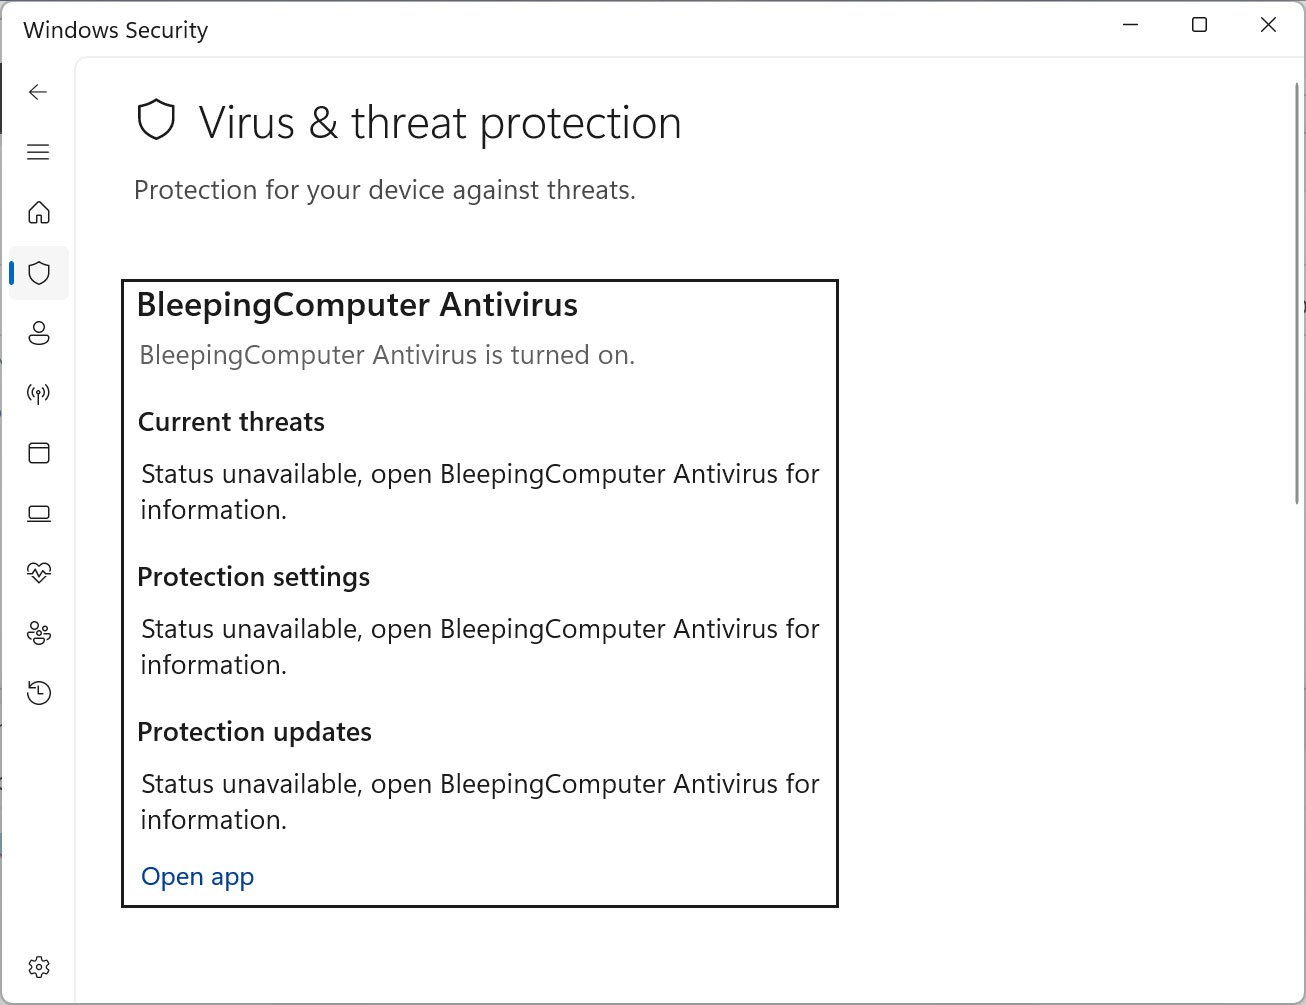
Sumber: BleepingComputer
Alat ini juga mencakup loader yang melewati data konfigurasi melalui file CTX.BIN dan memungkinkan Anda mengatur nama antivirus yang ingin Anda gunakan, matikan pendaftaran, dan aktifkan logging verbose.
Untuk kegigihan, Defist Not membuat autorun melalui penjadwal tugas Windows sehingga dimulai ketika Anda masuk ke Windows.
Sementara DefendNot dianggap sebagai proyek penelitian, alat ini menunjukkan bagaimana fitur sistem tepercaya dapat dimanipulasi untuk mematikan fitur keamanan.
Microsoft Defender saat ini mendeteksi dan mengkarantina DefendNot sebagai ‘Win32/Sabsik.fl.! ML; deteksi.