Oleh Maril Vernon, Penginjil Teknik GRC, Anekdot.

Setiap vendor di setiap panel saat ini mengucapkan kata “agentik”. Namun kebanyakan dari mereka tidak dapat menjelaskan apa yang sebenarnya berubah ketika Anda berhenti memperlakukan GRC seperti lemari arsip dan mulai memperlakukannya seperti sistem fluida.
Saya menghabiskan waktu bertahun-tahun di sisi ofensif, bekerja sama dengan tim merah dan ungu, melanggar kendali yang diyakini tim GRC berhasil. Temuan yang sama, kesenjangan yang sama, tempat yang berbeda. Jadi ketika saya memberi tahu Anda bahwa AI agen akan mengubah cara kerja GRC, saya tidak bermaksud menjual kata kunci kepada Anda. Saya memberi tahu Anda apa yang akan saya perhatikan jika saya masih mencoba melewati kendali Anda.
Inilah versi jujurnya, dan seperti apa sebenarnya salah satu agen ini saat Anda membuatnya.
Apa Arti Sebenarnya “Agentik” Di Sini
Otomatisasi bukanlah hal baru di GRC. Kami telah menyusun pengumpulan bukti dan memasukkan RPA ke dalam alur kerja selama bertahun-tahun. Masalahnya adalah sebagian besar dari itu hanya membuat kesibukan menjadi lebih cepat. Itu masih menghasilkan artefak statis, masih berjalan sesuai jadwal, masih menjawab satu-satunya pertanyaan yang diketahui oleh GRC lama: “Apakah kontrol ini lolos?”
Seorang agen berbeda dalam tiga hal tertentu. Ia memiliki otonomi, jadi ia bertindak ketika suatu kondisi terpenuhi, bukannya menunggu manusia memulai suatu tugas. Ini memiliki konteks, sehingga berfungsi berdasarkan keadaan sebenarnya dari program Anda, bukan tangkapan layar dari kuartal terakhir. Dan ini menjalankan beberapa langkah, sehingga dapat menganalisis, memutuskan, dan bertindak secara berurutan daripada membuang satu baris ke dalam laporan untuk Anda tangani nanti.
Sistem yang kita kelola sudah menjadi agenik. Cloud bersifat elastis, identitas dapat berubah-ubah, infrastruktur bersifat sementara, AI bersifat non-deterministik, dan CI/CD tidak pernah berhenti. Penyerang sudah mengetahui hal ini sejak lama, namun masih banyak program kepatuhan yang mencoba mengatur sistem real-time dengan asumsi point-in-time.
Sekarang, agenik tidak berarti memberikan penilaian kepada burung beo stokastik, pada kenyataannya sebagian besar pekerjaan harus tetap bersifat deterministik. Model ini memberikan penalaran, ringkasan, dan orkestrasi. Kontrol, ambang batas, dan keputusan kebijakan Anda harus tetap berasal dari manusia.
Sejujurnya, ini adalah salah satu kasus penggunaan AI terbaik dalam keamanan siber. GRC penuh dengan pekerjaan bervolume tinggi dan berulang yang dilakukan berdasarkan baseline yang diketahui. Itulah jenis mesin bermasalah yang unggul. Kami sudah mempercayai AI untuk membantu kami mendeteksi anomali, memprioritaskan peringatan, dan menyaring tumpukan telemetri.
Menggunakannya untuk membantu analis mengidentifikasi kesenjangan bukti atau melacak penyimpangan kendali bukanlah lompatan radikal yang dilakukan sebagian orang.
Intinya: AI tidak seharusnya menggantikan penilaian. Hal ini harus memberi praktisi lebih banyak kesempatan untuk menerapkannya secara kreatif.
Tiga Hal Yang Sebenarnya Berubah
Tugas analis beralih dari mengumpulkan menjadi mengelola. Tidak ada seorang pun yang masuk ke GRC karena mereka bermimpi mendapatkan tangkapan layar dan memperbarui spreadsheet secara manual. Pekerjaan analis berubah, namun tidak seperti yang ditakutkan orang.
Agen tidak mengubah praktisi menjadi supervisor pasif. Agen tidak menggantikan praktisi; mereka memberi mereka waktu kembali untuk menerapkan penilaian di tempat yang benar-benar penting.
Kepatuhan berubah dari berkala menjadi berkelanjutan. Secara historis, siklus tahunan dan triwulanan ada karena manusia tidak dapat terus mengevaluasi setiap pengendalian dan setiap perubahan. Agen secara dramatis memperluas kemampuan tersebut, membuat penilaian berkelanjutan menjadi praktis dimana peninjauan berkala merupakan satu-satunya pilihan.
Saat kendala tersebut hilang, “apakah kita saat ini patuh” menjadi sebuah pertanyaan yang benar-benar dapat Anda jawab, bukan sebuah gambaran yang Anda pertahankan tiga bulan setelah gambaran tersebut tidak lagi menjadi kenyataan.
Kepercayaan menjadi penghambatnya. Perlu diingat: lulus/gagal adalah hasil kepatuhan. Keyakinan adalah hasil keamanan.
Orang-orang meremehkan hal ini karena upayanya murah, pertanyaan sulitnya adalah apakah Anda memercayai apa yang dilakukan agen dan dapat membuktikannya, atau apakah Anda hanya mengalihkan pekerjaan manual ke pajak verifikasi? Itu adalah masalah tata kelola, dan ini adalah masalah yang perlu Anda perhatikan.
Bagaimana Rasanya Membangunnya
Teori mudah dikonsumsi dan disimpan. Ini adalah versi konkritnya, menggunakan Anecdotes Agent Studio, yang merupakan pembuat tanpa kode yang dimasukkan tim saya ke dalam akses awal. Mekaniknya adalah intinya, jadi ikuti strukturnya meskipun Anda menggunakan yang lain.
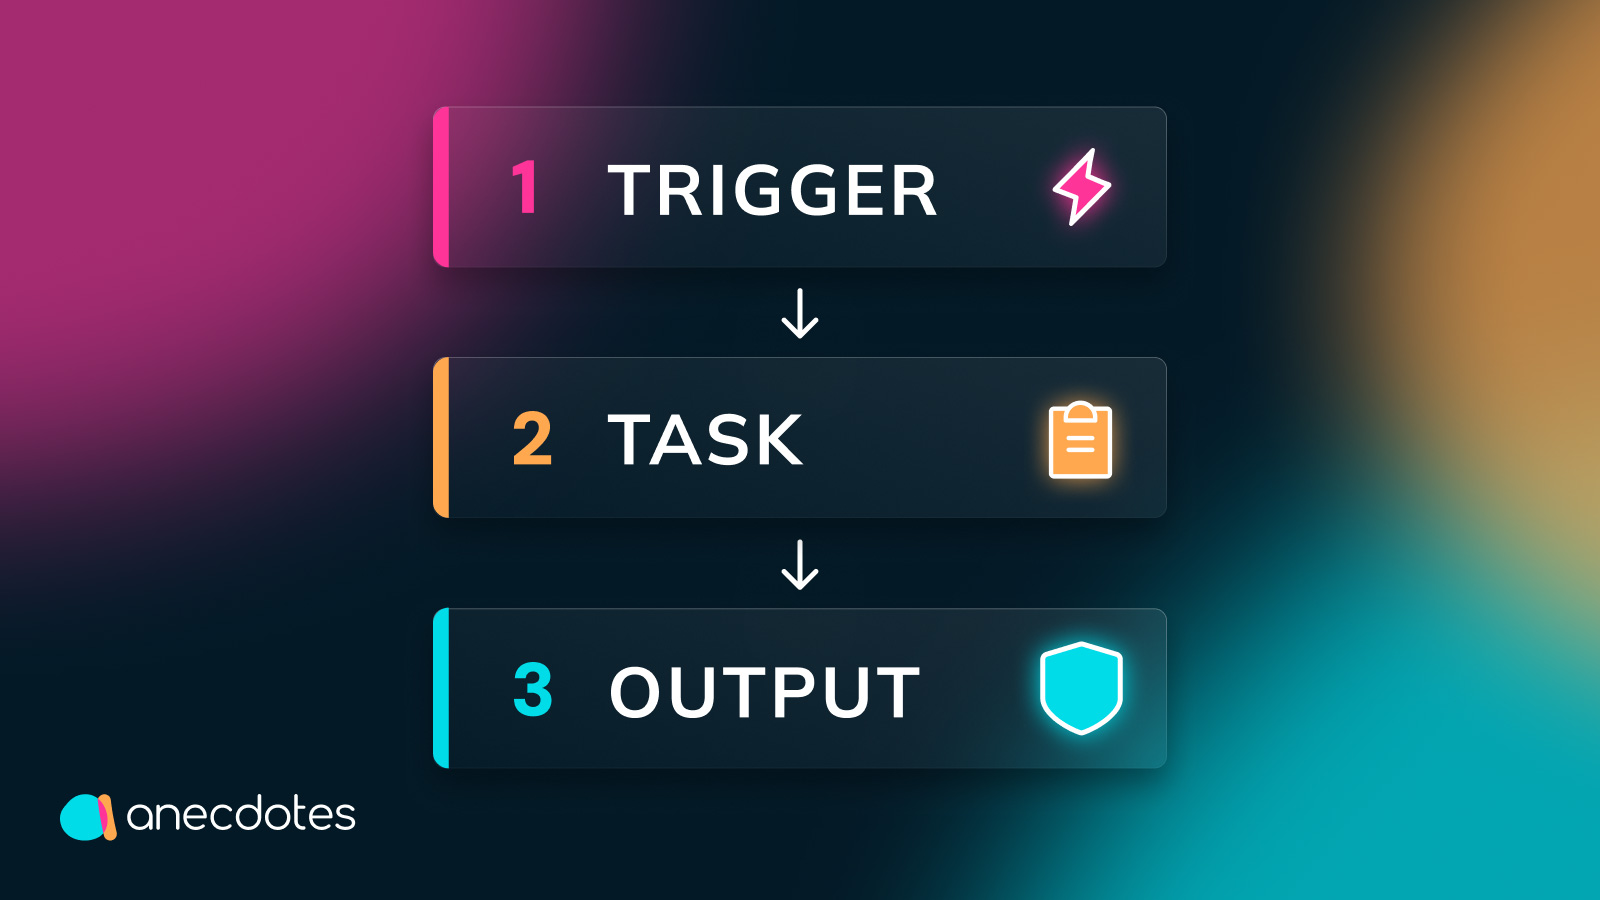
Pengembangan agen menghasilkan tiga keputusan:
Pilih pemicu. Kondisi inilah yang membangunkan agen. Ini mungkin berupa jadwal (dijalankan setiap hari Senin), atau mungkin merupakan peristiwa dalam program Anda (tingkat risiko berubah, atau bukti untuk suatu kontrol sudah tidak berlaku lagi melewati ambang batas kesegaran yang Anda tetapkan). Saya lebih memilih pemicu peristiwa, karena pemicu tersebut diaktifkan saat sesuatu berubah daripada menunggu jadwal berjalan berikutnya, yang membuat pemantauan dilakukan secara terus-menerus dibandingkan secara berkala.
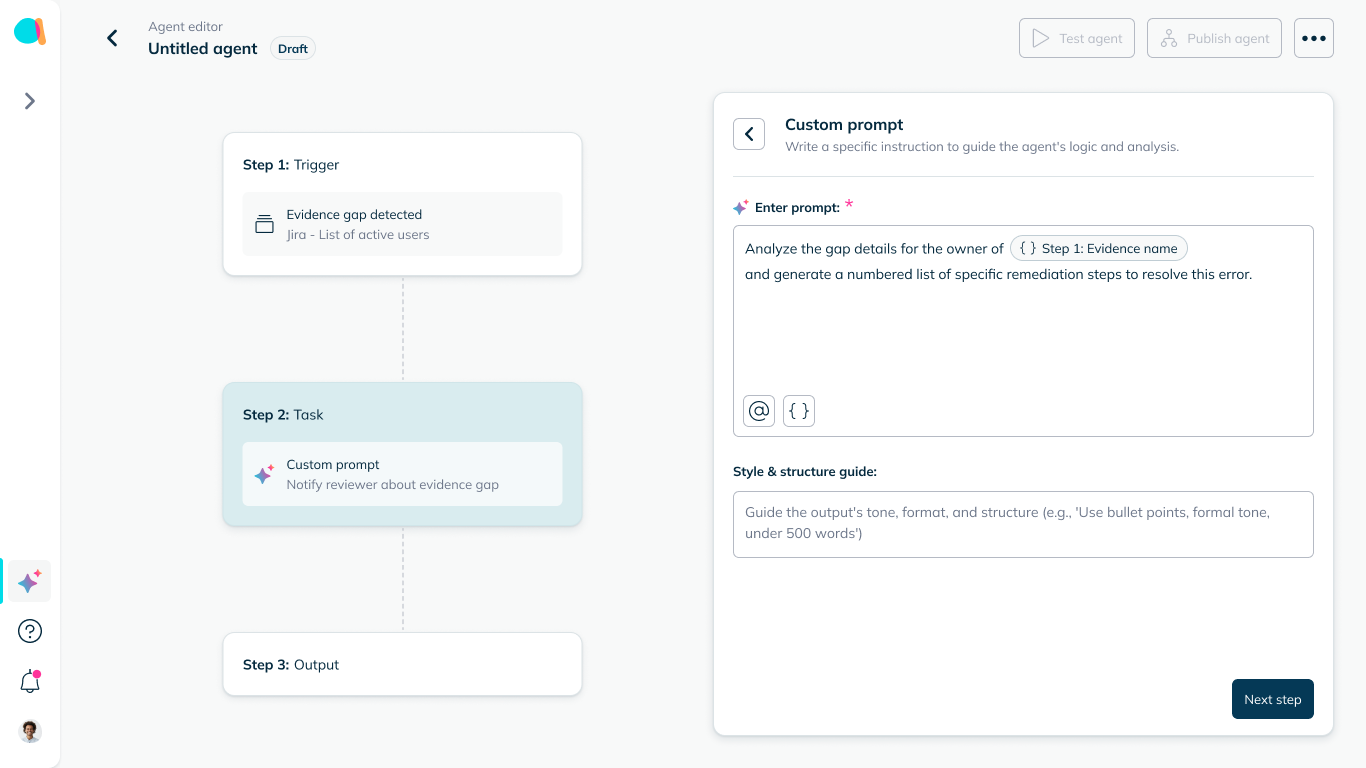
Jelaskan pekerjaan dalam bahasa Inggris yang sederhana. Anda menulis instruksi seperti Anda memberi pengarahan kepada analis junior, tidak perlu kode. Ambil kontrol ISO 27001:2022 A.8.5, otentikasi aman.
Instruksi tersebut mungkin berbunyi: “Jika bukti MFA untuk A.8.5 lebih lama dari 24 jam, tanyakan kepada penyedia identitas tentang kebijakan penegakan MFA saat ini, bandingkan dengan data dasar MFA yang diwajibkan organisasi, dan jika ada kelompok yang tidak dapat diterapkan, buka temuan dan tetapkan tugas remediasi kepada pemilik kontrol.” Mulailah dari resep yang sudah dibuat sebelumnya atau tulis resep Anda sendiri.
Terapkan dan tonton. Sekarang telusuri apa yang sebenarnya dilakukan agen ketika hal itu memicu kebakaran.
Ia membaca kebijakan MFA langsung dari penyedia identitas Anda melalui plugin yang terhubung (Okta, ID Entra, apa pun yang Anda jalankan), mengambil status penegakan saat ini untuk setiap grup, membandingkannya dengan garis dasar A.8.5 yang Anda tetapkan, dan menemukan bahwa grup admin yang baru disediakan telah dibuat tanpa melampirkan kebijakan MFA. Ini membuka temuan, melampirkan ringkasan kebijakan yang diambil sebagai bukti, menautkannya ke A.8.5, dan menetapkan remediasi kepada pemilik IAM.
Masing-masing langkah tersebut dimasukkan ke dalam log eksekusi: peristiwa pemicu, data yang dibaca, perbandingan yang dijalankan, keputusan yang diambil, dan tindakan yang diambil.
Proses tunggal tersebut adalah perbedaan antara “kami lulus A.8.5 pada penilaian terakhir” dan “A.8.5 diterapkan saat ini, dan inilah bukti yang diberi stempel waktunya.”
Bagian Keamanan yang Akan Didorong Orang (Dengan Benar)
Jika naluri Anda membaca ini adalah “Saya tidak menyerahkan keputusan kepatuhan ke kotak hitam,” bagus. Simpan itu.
GRC Agenik dapat dipertahankan karena satu alasan: pekerjaannya dapat diamati. Log eksekusi yang berguna menangkap pemicu yang dipicu, masukan persis yang dibaca agen, aturan atau garis dasar yang dievaluasi, keputusan yang diambil dan alasannya, tindakan yang diambil, dan bukti yang disentuhnya; semua diberi stempel waktu. Catatan itulah yang memungkinkan Anda merekonstruksi keputusan apa pun setelah kejadian tersebut dan menyerahkannya kepada penilai tanpa mempercayai kata-kata agen tersebut.
Dua aturan pelingkupan menjaganya tetap aman. Berikan hak istimewa paling sedikit kepada agen: akses hanya baca ke sistem yang dievaluasi, dan akses tulis hanya ke objek GRC yang boleh dibuat, seperti temuan dan tugas. Kemudian gerbangkan segala sesuatu yang penting di belakang seseorang. Mendeteksi penyimpangan dan membuka temuan dapat berjalan tanpa pengawasan; menutup risiko atau menandai pengendalian yang efektif harus diarahkan ke manusia untuk ditandatangani.
Rencana untuk agen salah, karena model non-deterministik terkadang salah. Jika ia membuka temuan pada A.8.5 yang ternyata merupakan positif palsu, log menunjukkan dengan tepat apa yang dibaca dan disimpulkan, sehingga Anda memperbaiki instruksinya alih-alih menebak-nebak.
Tindakan yang dapat Anda lacak adalah tindakan yang dapat Anda balikkan, dan itulah sebabnya log lebih penting daripada modelnya.
Mulai dari Mana
Jangan memulai dengan kendali dengan taruhan tertinggi Anda. Mulailah dengan tugas yang membutuhkan banyak kerja keras dan tidak menghakimi, tugas yang dilakukan tim Anda dengan cara yang sama setiap minggu dan dibencinya.
Pikirkan deteksi kesenjangan bukti, penggalian temuan dari laporan audit, atau buat aturan analisis untuk bukti yang tidak memiliki prosedur pengujian. Buktikan polanya di sana, baca lognya, bangun kepercayaan, lalu kembangkan.
Jika Anda ingin mempelajari hal ini lebih dalam, ini adalah keseluruhan agenda di GRC Data & AI Summit 2026 pada tanggal 12 Agustus, sebuah acara virtual gratis di mana para pemimpin keamanan, risiko, dan kepatuhan berupaya mengatasi apa yang sebenarnya dibutuhkan oleh kesiapan agen. Simpan tempat Anda di sini.
Saya tidak kembali ke GRC karena nyaman. Saya kembali karena itu belum selesai. Agen adalah yang pertama kalinya peralatan mulai menyesuaikan dengan kecepatan, skala, dan sifat saling berhubungan dari sistem yang kami coba kelola. Jika Anda ingin melihat seperti apa rasanya membangunnya, Agent Studio ada di dalamnya akses awal sekarang.
Saran saya? Bangun yang membosankan dulu. Kalau begitu beritahu aku apa yang berubah.
Maril Vernon adalah mantan operator tim merah dan ungu dan Penginjil Teknik GRC Utama di Anecdotes. Dia menulis dan berbicara tentang GRC Engineering, pemantauan kontrol berkelanjutan, dan mendorong kepatuhan ke dalam dekade yang sama dengan sistem yang dikelolanya.
Disponsori dan ditulis oleh Anekdot.