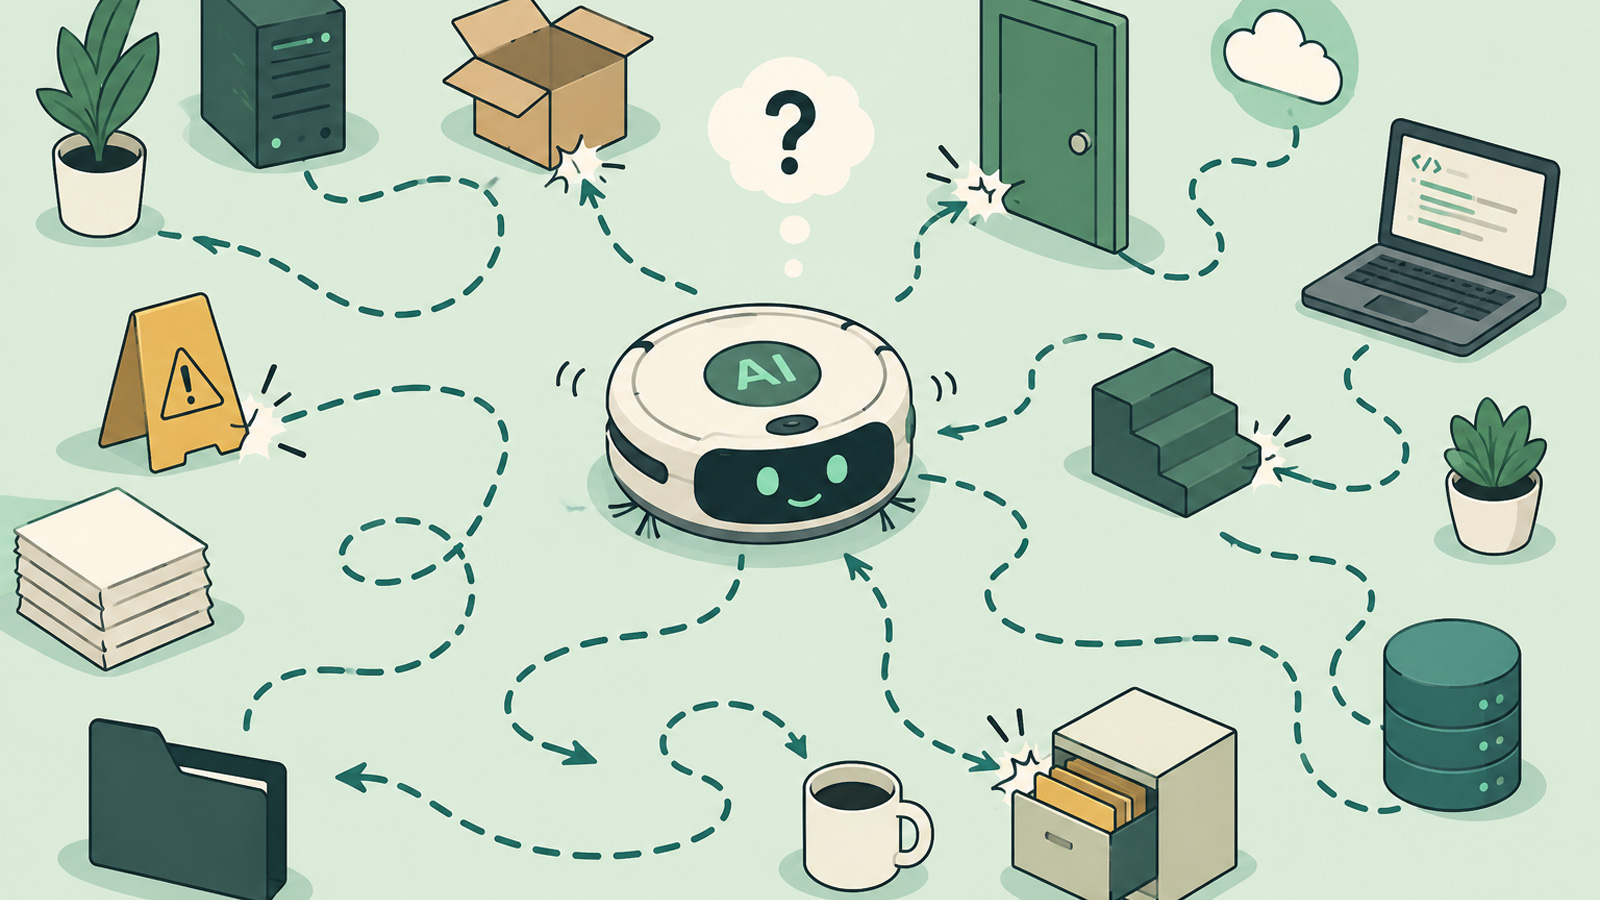
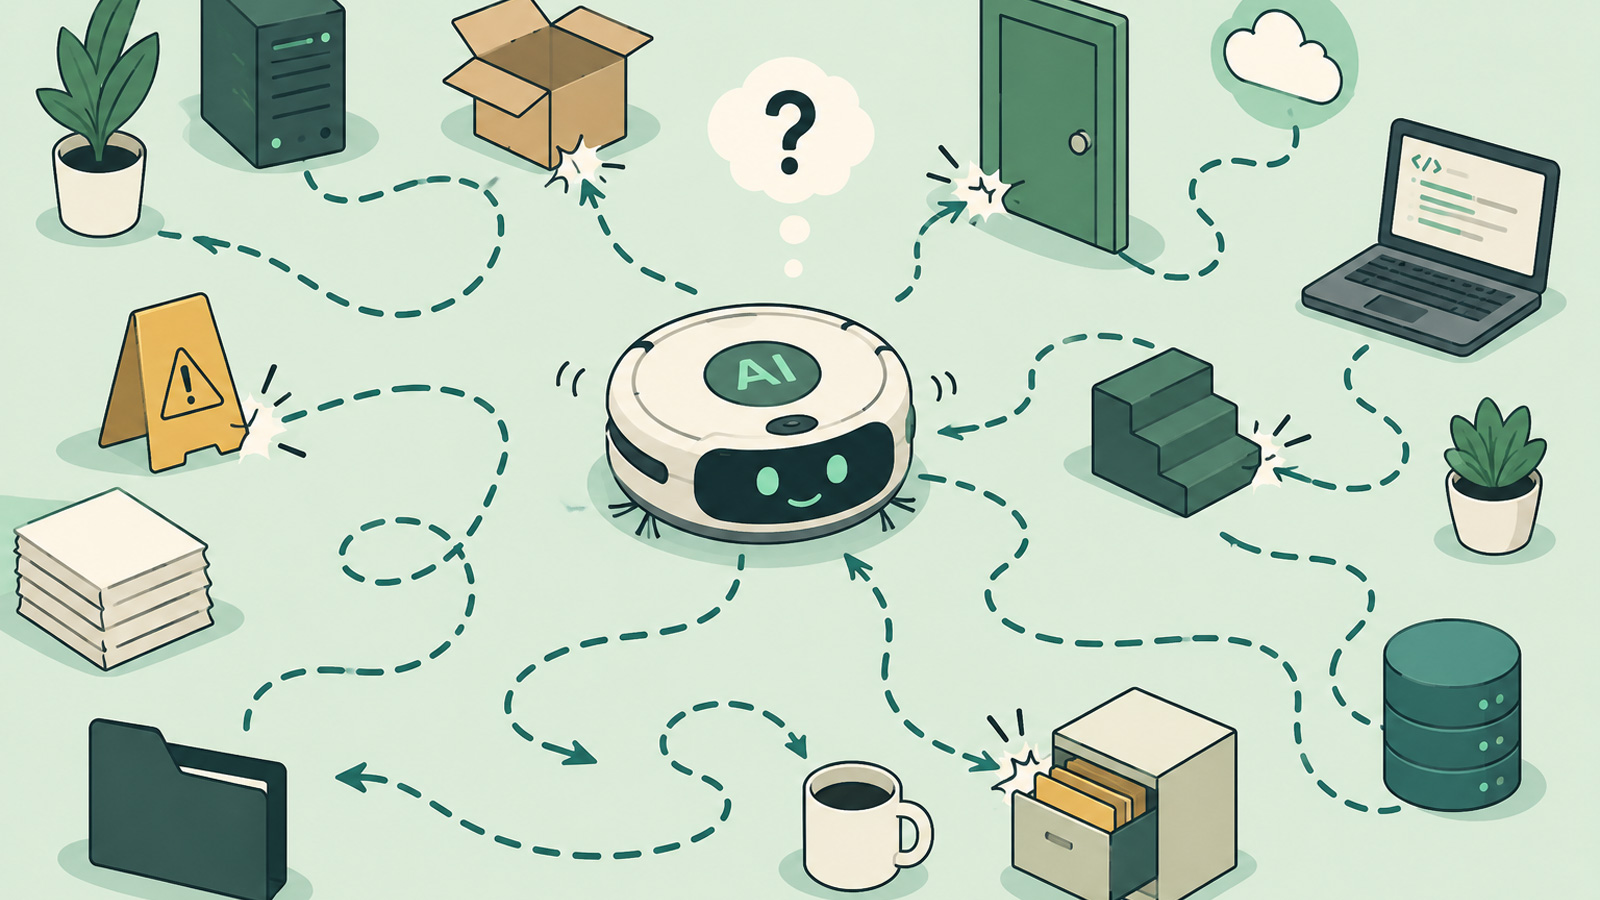
Saksikan agen mengerjakan suatu tugas, dan Anda akan melihat masa depan keamanan perusahaan.

Saksikan Claude mengerjakan tugas yang panjang beberapa waktu. Bisa menghabiskan waktu 4 menit untuk mencoba membaca CSV yang ternyata berupa folder, menyerah, menulis skrip untuk mencantumkan isinya, dan kemudian sampai di sana. Ini berhasil. Tidak pernah seperti yang Anda buat sketsa di kepala Anda.
Itu hanya menebak-nebak dalam skala besar, dan itu bukanlah sebuah kesalahan. Begitulah cara kerja LLM dan mengapa mereka sangat efektif. Agen bernalar secara probabilistik, memilih tindakan terbaik berikutnya, mengamati hasilnya, dan beradaptasi. Perulangan itulah yang menjadikannya kuat, namun juga menjadi alasan mengapa model keamanan yang dibangun berdasarkan alur kerja yang dapat diprediksi tidak berfungsi.
Agen AI dirancang untuk berimprovisasi; itulah yang membuat mereka berguna. Namun ketika improvisasi dipadukan dengan akses yang luas, setiap kesalahan yang terjadi akan menimbulkan risiko keamanan.
Jadi inilah pertanyaannya: Bagaimana Anda mengamankan sistem yang langkah selanjutnya tidak dapat Anda prediksi?
Pertanyaan yang Tidak Ingin Dijawab oleh Siapapun
Setiap tim yang menyebarkan agen menghadapi keputusan akses yang sama, biasanya tanpa menyadarinya:
- Apakah Anda memberi agen semua alat yang mungkin bisa membantu, atau hanya alat yang mungkin dibutuhkannya?
- Apakah Anda memberikan otoritas admin karena beberapa kasus edge mungkin memerlukannya?
- Apakah Anda menyediakan agen dengan akses luas, atau membatasinya pada permintaan spesifik yang ada di hadapan agen saat ini?

Apakah semua konektor ini diperlukan? Yang mana yang memerlukan akses admin? Apakah mereka diperlukan untuk setiap sesi?
Tak satu pun dari jawaban ini memiliki jawaban yang jelas, karena menerapkan hak istimewa yang paling rendah itu sulit. Melakukannya untuk setiap agen, dan kemudian untuk setiap sesi yang dijalankan agen, jauh lebih sulit.
Jadi tim melakukan hal yang manusiawi dengan memberikan akses penuh dan melanjutkan. Izin luas adalah jalur yang paling sedikit hambatannya, dan agen mewarisinya secara default.
Kebanyakan tim tidak dapat menjawab pertanyaan-pertanyaan ini karena tidak ada yang memiliki inventaris. Keamanan Token menemukan setiap agen yang berjalan di lingkungan Anda, identitas di baliknya, dan akses yang dimiliki masing-masing agen.
Amankan AI Berdasarkan Desain
Shadow AI dan penyebaran agen melampaui kemampuan tim keamanan Anda untuk menanganinya.
Keamanan Token menemukan setiap agen, memetakan akses berisiko, dan secara otomatis menerapkan kebijakan berbasis niat. Skalakan AI dengan aman tanpa kehilangan kendali atau memperlambat inovasi.
Mengapa Buku Pedoman Biasa Gagal
Selama dua tahun, sebagian besar upaya keamanan AI bertujuan untuk menentukan cara model merespons. Pagar pembatas yang mencakup pemfilteran cepat, batasan masukan dan keluaran, serta kontrol perilaku. Meskipun hal ini berguna dalam banyak konteks, hal ini merupakan lapisan yang salah untuk masalah yang ada di hadapan kita.
Filter cepat mencoba membatasi perilaku. Dengan bahasa alami sebagai antarmuka dan kemungkinan petunjuk yang jumlahnya tak terbatas, selalu ada cara lain untuk masuk. Pemfilteran yang berhasil sembilan puluh sembilan persen masih gagal, karena satu persen dari tak terhingga tetaplah tak terhingga.
Yang lebih penting lagi, pagar pembatas beroperasi setelah akses diberikan. Setelah agen memegang kredensial sistem produksi, batas keamanan sudah berada di belakangnya. Filter dapat membentuk apa yang dikatakan oleh agen, namun tidak dapat membatalkan apa yang boleh dilakukan oleh agen.
Prediksi gagal karena alasan struktural yang sama. Manajemen identitas dan akses tradisional menjawab satu pertanyaan: apa yang dapat dicapai oleh identitas ini? Model tersebut kurang berguna bagi agen AI. Dua agen dengan izin yang sama dapat berperilaku sangat berbeda tergantung pada apa yang ingin dicapai masing-masing agen.
Anda tidak dapat mengamankan sistem yang berorientasi pada tujuan dengan membuat profil perilaku masa lalunya, karena tindakan selanjutnya bergantung pada konteks yang belum ditemui.
Mengapa Hal Ini Mendesak Saat Ini
Skalanya sudah tiba. Palo Alto Networks menempatkan rasio identitas non-manusia terhadap identitas manusia pada 109 banding 1termasuk 79 agen AI. Agen mempercepat kurva tersebut, karena siapa pun dapat menyelesaikannya dalam hitungan menit, dan sebagian besar melakukannya di luar tinjauan keamanan apa pun.
Bayangkan risiko agen sebagai akses dikalikan dengan otonomi. Akses menentukan radius ledakan, sementara otonomi mempersempit peluang intervensi manusia. Kebijakan IAM statis, yang ditulis untuk manusia yang login selama jam kerja dan ditinjau setiap triwulan, tidak pernah dirancang untuk agen yang tidak pernah tidur, tidak menggunakan MFA, dan jarang pensiun.
Identitas Adalah Satu-satunya Bidang Kendali yang Bertahan
Hilangkan model, perintah, dan kerangka kerja, dan satu hal tetap konstan: setiap tindakan yang dilakukan agen dijalankan melalui identitas. Ini mengautentikasi dengan akun layanan, kunci API, pemberian OAuth, peran cloud, atau token. Semua tindakan, mulai dari membaca data hingga memodifikasi infrastruktur, bergantung pada izin identitas agen.
Itulah sebabnya identitas, bukan pemfilteran cepat, adalah bidang kendali bagi AI agen. Identitas adalah lapisan yang mencakup setiap sistem yang disentuh agen, menjadikannya satu-satunya tempat Anda dapat menerapkan kontrol secara konsisten. Identitas mengontrol akses, dan niat membuat akses itu aman.
Niat Adalah Dimensi yang Hilang
Kontrol akses tradisional menanyakan apa yang dapat dilakukan oleh suatu identitas. Bagi agen, hal itu saja tidak cukup, karena tujuanlah yang membedakan perilaku aman dan perilaku berbahaya.
Agen yang menyelesaikan penerapan yang gagal dan agen yang mengeksfiltrasi data dapat melakukan tindakan tingkat rendah yang hampir sama: membaca log, memanggil API, dan mengakses database. Dari sudut pandang IAM, keduanya terlihat sama, namun maksudnya tidak sama sama sekali.
Keamanan berbasis niat menambahkan konteks yang hilang tersebut. Daripada menanyakan “apa yang dapat diakses oleh agen ini”, Anda bertanya “apa yang dapat diakses oleh agen ini untuk mencapai tujuannya, dan tidak lebih.” Setelah niat ditentukan, izin dapat dibatasi secara ketat, dan apa pun di luar batasan tersebut tidak lagi menjadi anomali rutin dan menjadi sinyal keamanan yang layak untuk ditindaklanjuti.
Ini juga satu-satunya versi hak istimewa paling rendah yang bertahan dari kontak dengan kenyataan. Anda tidak dapat mengatur izin untuk setiap agen dan setiap sesi.
Namun, Anda dapat memodelkan maksud setiap agen dan secara otomatis menerapkan kontrol akses terhadap niat tersebut. Pergeseran inilah yang membuat hak istimewa yang paling sedikit menjadi operasional, bukan aspirasional.
Visibilitas Adalah Taruhannya. Penegakan adalah Intinya.
Kebanyakan alat berhenti pada jarak pandang. Inventarisasi agen diperlukan, namun hal ini tidak mengubah apa yang boleh dilakukan oleh agen. Mengetahui bahwa Anda mempunyai masalah tidak sama dengan memperbaikinya, dan pengguna akan terus memberikan akses sebanyak yang mereka bisa untuk menyelesaikan pekerjaan mereka lebih cepat.
Upaya yang benar-benar mengurangi risiko bersifat preventif dan berkelanjutan:
- Menemukan setiap agen dan identitas yang digunakannya, di seluruh cloud, SaaS, endpoint, dan platform AI, termasuk agen bayangan yang tidak didaftarkan oleh siapa pun.
- Memahami apa yang dapat diakses oleh setiap agen dan apa fungsinya, sehingga Anda dapat menyesuaikan ukuran izin yang diinginkan.
- Melaksanakan cakupan tersebut secara otomatis, mencabut akses ketika agen dihentikan, dan mengatur seluruh siklus hidup mulai dari pembuatan hingga penonaktifan, karena risiko tidak muncul pada saat pembuatan. Ini terakumulasi ketika akses menumpuk dan kepemilikan menjadi kabur.
Agen menebak. Itu adalah sifat mereka, dan itu tidak akan berubah. Yang bisa Anda ubah adalah radius ledakan dari tebakan yang salah. Anda melakukannya di lapisan identitas, tercakup dalam maksud, dan menerapkannya sebelum tindakan, bukan menjelaskannya setelahnya.
Agen Anda akan terus berimprovisasi. Pertanyaannya adalah apakah mereka melakukan improvisasi dalam batasan yang Anda tetapkan, atau batasan yang tidak pernah Anda buat.
Untuk mempelajari cara mengamankan agen AI dalam skala besar, demo Keamanan Token hari ini.
Disponsori dan ditulis oleh Keamanan Token.